VPN per gamer streamer: protezione contro DDoS e gestione intelligente delle regioni di matchmaking
Guida completa per streamer e giocatori eSports: come scegliere e configurare una VPN per giochi e streaming, bloccare gli attacchi DDoS, stabilizzare il ping e influenzare legalmente il matchmaking. Istruzioni passo passo, checklist, tecniche avanzate, casi reali e strumenti pratici.
Contenuto dell'articolo
- Introduzione: perché il tema è attuale e cosa scoprirai
- Basi: concetti fondamentali (per principianti)
- Approfondimento: aspetti avanzati
- Pratica 1: strategia di difesa ddos per streamer
- Pratica 2: bypass e gestione delle regioni matcher senza violazioni
- Pratica 3: performance — protocolli, mtu, qos, split tunneling
- Pratica 4: architettura di rete domestica per streamer
- Pratica 5: streaming sicuro — rtmp/srt, codec, priorità
- Pratica 6: limiti legali ed etici
- Errori tipici: cosa evitare
- Strumenti e risorse
- Casi studio e risultati
- Faq: domande difficili e risposte
- Conclusione: sintesi e prossimi passi
Introduzione: perché il tema è attuale e cosa scoprirai
Se giochi e fai streaming allo stesso tempo, vivi al confine tra due mondi: il gameplay in tempo reale e la qualità implacabile della trasmissione. Ogni ritardo, salto di jitter o breve attacco DDoS può costarti la partita, il ranking o il pubblico. L’ambiente internet del 2025–2026 è diventato più esigente: è aumentata la frequenza di attacchi mirati L3/L4 contro streamer di giochi, la quota di traffico UDP con rotte imprevedibili, le politiche anti-cheat sono più rigorose e i pool regionali per il matchmaking si basano sempre più sulla geografia di rete. Questa guida è la tua bussola. Partiremo dalle basi teoriche delle VPN fino alla configurazione avanzata dei protocolli, ti mostreremo come influenzare legalmente e correttamente il matchmaking, fermare DDoS e mantenere alta la qualità dello streaming. Troverai framework operativi, checklist, istruzioni per PC e console, configurazioni di riferimento MTU, QoS e Split Tunneling, oltre a casi reali con dati concreti. Alla fine avrai una roadmap — dall’audit della rete a un’architettura robusta per streamer.
Basi: concetti fondamentali (per principianti)
Cos’è una VPN nel contesto di giochi e streaming
VPN è un tunnel criptato tra il tuo dispositivo (PC, console tramite router) e un server remoto. Nei giochi permette di nascondere il tuo IP reale (riducendo il rischio di DDoS), modificare il punto di uscita su internet (influenzando matchmaking e rotte), stabilizzare la connessione grazie a peering diverso dell’operatore VPN. Nel streaming è importante separare correttamente i flussi di gioco e streaming, così da non far pesare troppo la crittografia sulle risorse e mantenere un bitrate stabile.
Ping, jitter, perdita di pacchetti
- Ping è il ritardo base in ms. Un ping basso è importante, ma per la fluidità conta di più la stabilità.
- Jitter è la variabilità del ritardo. Sono i salti tra 5–30 ms che rompono traiettorie e tempi. Una VPN con una rotta stabile è spesso più utile di un server «geograficamente vicino».
- Perdita di pacchetti oltre lo 0,1% si nota nei shooter. Cause: rotte congestionate, bufferbloat nel router, configurazioni errate di MTU o QoS.
Protocolli VPN e loro impatto
- WireGuard è un protocollo UDP leggero e veloce con primitive crittografiche moderne. Spesso offre il miglior ping e jitter ridotto al minimo.
- OpenVPN UDP è una scelta consolidata, flessibile da configurare. Può essere più lento di WireGuard ma è affidabile e compatibile quasi ovunque.
- OpenVPN TCP sconsigliato per i giochi (effetto «TCP over TCP»), accettabile per il tunnel di streaming se l’ambiente è molto limitato.
- IKEv2 è veloce, resistente ai cambi di rete (utile per laptop o backup 4G/5G), spesso vicino a WireGuard in termini di latenza.
- L2TP, SSTP sono varianti per casi di nicchia o reti aziendali complesse. Per i giochi solo se gli altri protocolli non sono disponibili.
NAT, CGNAT e tipo «aperto» per console
Tipo NAT sulle console (Open/Moderate/Strict) impatta matchmaking e chat vocale. Il CGNAT dell’ISP blocca connessioni in ingresso e porte. Uscire tramite VPN con IP dedicato e/o port forwarding può garantire NAT Open o Moderate stabile, migliorando matchmaking e aspetti P2P di alcuni giochi.
MTU e MSS: perché i pacchetti si «spezzano»
Un MTU errato (dimensione max del frame) causa frammentazione e perdite. Per WireGuard spesso MTU 1380–1420 funziona bene, per OpenVPN UDP 1400–1500 con MSS clamp 1360–1460. Il valore corretto dipende dalla rotta: testa il ping con flag DF (Don’t Fragment).
Approfondimento: aspetti avanzati
DDoS contro streamer e gamer
I vettori tipici sono L3/L4 (SYN/UDP-flood, amplificazione via NTP/CLDAP/SSDP), meno frequenti attacchi applicativi L7 a servizi di gioco o streaming. Attaccano il tuo IP pubblico, esposto da lobby P2P, VoIP, log vecchi, leak o WHOIS. I sintomi: ping che schizza, reset di connessione, OBS che dà errori, Discord che cade, lag nel gioco. La difesa chiave è non esporre il vero IP e usare un nodo con uplink e politiche anti-DDoS superiori a quelle della tua linea domestica.
Matchmaking e geografia
I giochi moderni combinano fattori: geolocalizzazione IP, RTT verso datacenter, qualità connessione, piattaforma (PC/console), ranking/MMR nascosto. Cambiare regione non è «barare», ma modificare la topologia di rete. L’importante è non violare ToS: niente cheat, niente manomissione del traffico di gioco. Si cambia solo punto di uscita e priorità di routing.
Anti-cheat e rilevamento VPN
Grandi progetti possono targare range noti di datacenter. Il rischio è code d’attesa, controlli extra, raramente blocchi. Un IP dedicato e comportamento stabile (stessi server, sessioni normali) quasi sempre riducono sospetti. Evita IP «inutilizzati» e sovraffollati.
Tunneling e separazione dei flussi
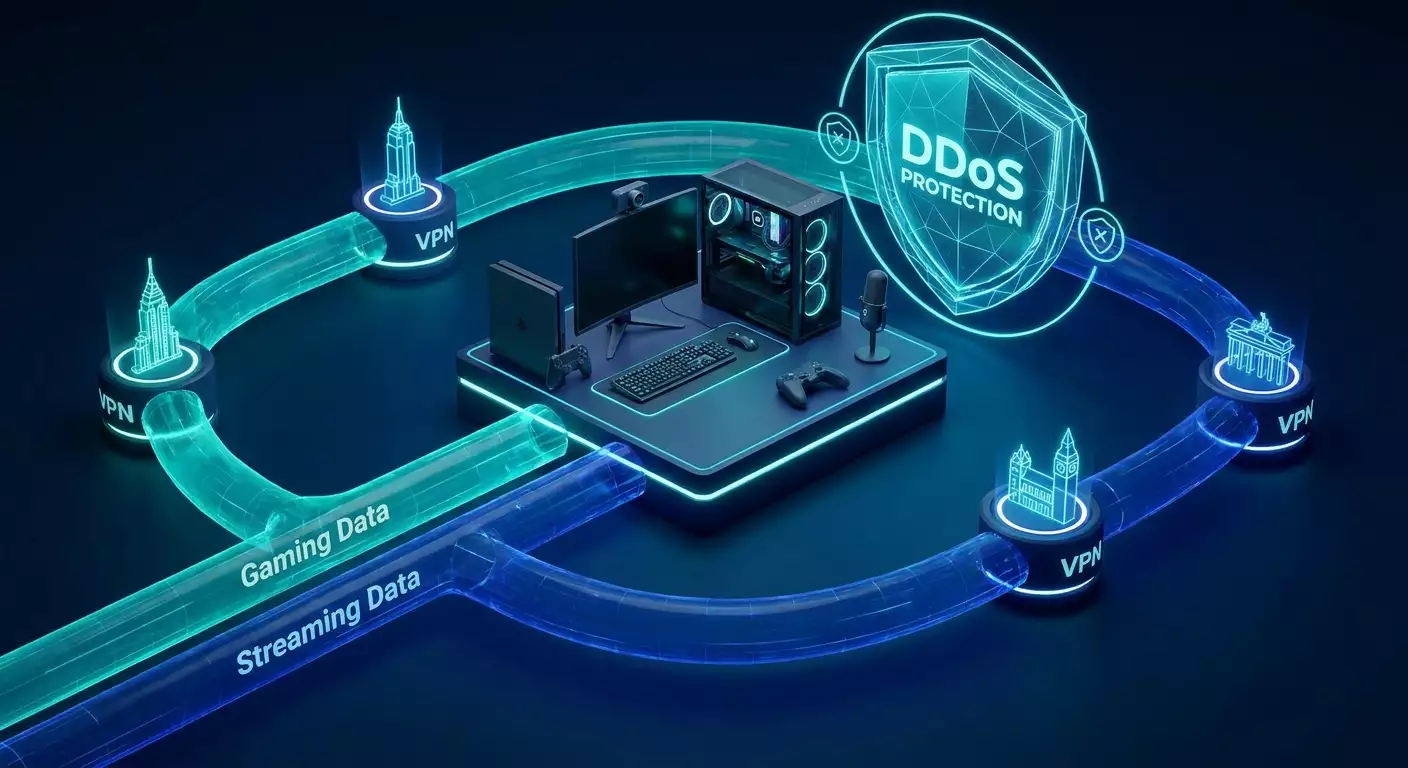
Split Tunneling consente di mandare il traffico UDP del gioco in VPN, mentre lo streaming RTMP/SRT transita direttamente al CDN (o viceversa). Così non si sovraccarica la crittografia e CPU/GPU restano concentrate sul codec dello streaming. Sul router si può configurare routing basato su policy e «marcare» il traffico di gioco con porte/domaini.
Pratica 1: strategia di difesa DDoS per streamer
Obiettivo
Ridurre al minimo la superficie d’attacco e rendere il canale resistente ai carichi L3/L4 tipici senza compromettere qualità di gioco e streaming.
Piano ADR (Avoid-Detect-Respond)
- Avoid: nascondere il vero IP (VPN con IP dedicato), evitare voce P2P senza proxy, non esporre contatti/domini, separare flussi gioco e streaming.
- Detect: monitorare ping/perdite (PingPlotter, SmokePing), alert bitrate in OBS, SNMP nel router, log netflow.
- Respond: cambio manuale rotta/server VPN, failover automatico, firewall aggressivo in caso di anomalie.
Istruzioni passo-passo
- Inventario IP: verifica il tuo IP esterno, controlla la storia (non sia in blacklist o spuntare in post vecchi). Se è compromesso, cambia WAN IP con l’ISP.
- IP dedicato via VPN: abbandona indirizzi condivisi. Critico, perché attacchi a vicini su IP condiviso colpiscono anche te.
- Protocollo: inizia da WireGuard. Se instabile in rete specifica, prova IKEv2 o OpenVPN UDP.
- Routing: Split Tunneling — gioco in VPN, OBS/Discord fuori o viceversa, in base al punto debole. Se attaccano lo streaming, porta RTMP in VPN; se il gioco, il traffico gioco in VPN.
- MTU/MSS: misura ping con DF e configura client/router. Tipico: WG MTU 1420, OpenVPN tun-mtu 1500 con mssfix 1450, ma testa sempre.
- Firewall: bloccare richieste in ingresso sull’IP domestico, limitare UPnP, chiudere porte inutili, anti-spoof sul bordo router.
- Failover: router Dual-WAN (cablato + modem 5G). Percorso di gioco fissato sulla linea primaria, backup via altra SIM e profilo VPN secondario.
- Monitoraggio: statistiche OBS, PingPlotter 24/7, alert Telegram/Discord su jitter >10 ms e perdite >0,5%.
Esempio
Shooter 128 tick, ping target 20–40 ms, jitter <5 ms. Schema: PC - router (OpenWrt con WireGuard) - VPN con IP dedicato in datacenter vicino - gioco. OBS va diretto al CDN per ridurre CPU/latency, Discord in VPN per mascherare IP.
Pratica 2: bypass e gestione delle regioni matcher senza violazioni
Obiettivo
Scegliere pool server comodi per ping e qualità, senza infrangere termini d’uso.
Metodi
- Geografia dell’uscita: seleziona punti VPN nella regione del pool desiderato (es. Francoforte o Varsavia per l’Europa Centrale, Singapore per SEA, Chicago per NA Central).
- Misura percorso: test pre-partita con sessioni PingPlotter di 5–10 minuti su domini di gioco o range IP, registra RTT e jitter.
- Routing policy-based: gioco tramite interfaccia VPN, tutto il resto diretto. Così non soffre lo streaming.
- Console: configura VPN nel router, assegna regole per MAC console. Se serve, porta forwarding su IP dedicato per NAT Open.
Istruzioni passo-passo
- Mappa obiettivi: crea lista regioni usate nei giochi. Esempio: shooter A — Amsterdam/Francoforte; fighter B — Londra/New York.
- Location VPN: prepara profili in 2–3 città per continente (Europa: Francoforte, Amsterdam, Varsavia; USA: New York, Chicago, San Jose; Asia: Singapore).
- Benchmark: 3–5 sessioni test di 10 minuti in ogni regione. Registra ping medio, jitter p95, % perdite, reattività soggettiva.
- Scelta profilo operativo: basata su metriche; se differenza <5 ms, scegli quello con jitter minore.
- Automazione: script per cambio profili con hotkey o menu semplice in router (MikroTik/pfSense/OpenWrt).
Consigli utili
- Fasce notturne: alcune regioni di notte sono più stabili e con avversari migliori. Pianifica allenamenti in base ai pool.
- Bilanciamento carico: se il tuo ISP si satura di sera, esci da un IX principale via VPN — guadagno nascosto in stabilità.
Pratica 3: performance — protocolli, MTU, QoS, Split Tunneling
WireGuard — profilo base
- Configurazione base: AllowedIPs solo subnet di gioco o 0.0.0.0/0 per tunnel totale; PersistentKeepalive 15–25s; MTU 1420 come punto di partenza.
- Test MTU: ping -M do -s 1372, 1380, 1400 crescendo finché non si frammenta. Imposta valore 28 byte sopra payload (header inclusi).
- Profilo CPU: su router ARM/SoC guarda il carico; se >70% sotto stress, valuta spostare client VPN su PC o aggiornare router.
OpenVPN UDP — ottimizzazione
- Parametri: tun-mtu 1500, mssfix 1450 (inizia da 1450 e riduci se serve), sndbuf/rcvbuf 512k–1M, fast-io, cipher AES-128-GCM o CHACHA20-POLY1305 (dipende dal CPU).
- Solo UDP: evita TCP per i giochi, altrimenti vedrai il “ping a gradini” con perdite.
QoS e anti-bufferbloat
- SQM (CAKE/FQ_CoDel): attiva sull’interfaccia uscente. Limita al 90–95% della banda reale in uplink, così la coda si forma nel tuo router e non nella rete ISP.
- DSCP: marca i pacchetti UDP di gioco come CS6/EF (aiuta nella tua rete) e posizionali sopra OBS/browser. Fuori dalla tua rete spesso sono ignorati.
- Code: coda separata per streaming (AF41), una per gioco (EF), e limita download in background.
Split Tunneling — schemi
- Schema A: gioco in VPN, OBS diretto. Se attaccano il gioco — protezione e rotta stabile con basso overhead per lo streaming.
- Schema B: OBS in VPN, gioco diretto. Se attaccano l’ingest CDN, portalo in tunnel protetto.
- Schema C: gioco e Discord in VPN, tutto il resto diretto. Proteggi IP nelle chat vocali.
Pratica 4: architettura di rete domestica per streamer
Schema di riferimento
Modello Z3 (Zero-Drop, Zero-Leak, Zero-Lag):
- Zero-Drop: SQM e MTU corretto eliminano perdite da bufferbloat e frammentazione.
- Zero-Leak: gioco e/o Discord passano solo via interfaccia VPN; kill-switch nel router evita fughe in caso di caduta tunnel.
- Zero-Lag: QoS prioritizza traffico gioco rispetto a OBS e attività in background.
Hardware
- Router: tipo OpenWrt (x86-raspberry, x86-minipc, ARM potente), MikroTik (hAP ax3/CCR-lite), pfSense/OPNsense su x86.
- Switch: gestito con VLAN (segmentazione gioco, PC streamer, IoT separati).
- Wi-Fi: access point Wi-Fi 6/6E; per gioco è meglio il cavo.
Configurazione VLAN e Policy Routing
- VLAN1: gioco (PC/console), rotta tramite interfaccia VPN, firewall rigoroso.
- VLAN2: streaming (PC/encoder), OBS diretto, backup tunnel con tasto dedicato.
- VLAN3: Home/IoT con accesso limitato, senza priorità per non introdurre rumore.
Dual-WAN e backup
- Failover: scatta dopo 3–5 perdite ICMP o per metrica di qualità (soglia jitter p95).
- Bilanciamento: sconsigliato per giochi (RTT disomogeneo), ma utile per bilanciare traffico background lasciando giochi su un WAN solo.
Console e NAT
Per NAT Open via VPN serve IP dedicato dall’ISP VPN e port forwarding. Nel router crea regole per inoltrare porte UDP/TCP verso IP console e assicurati che firewall VPN le lasci passare. Se Open è irraggiungibile, stabilizza Moderate con connettività P2P corretta.
Pratica 5: streaming sicuro — RTMP/SRT, codec, priorità
Protocolli di rete per lo streaming
- RTMP: TCP, sensibile a perdite ma resistente a variazioni, latenza media.
- SRT: su UDP, con ARQ, flessibile nella compensazione perdite, migliore per canali instabili; permette tuning fine della latenza.
Consigli
- Separare i percorsi: se il gioco va in VPN, prova a far passare RTMP/SRT diretto. Se attaccano l’ingest, portalo in tunnel separato.
- Bitrate: lascia un margine 20–30% rispetto a uplink dopo SQM. Per uplink a 20 Mbps, bitrate OBS non sopra 14–16 Mbps.
- Keyframe: 2 secondi per la maggior parte delle piattaforme; con SRT varia in base alla latenza obiettivo.
Codec e risorse hardware
NVENC/AMF/QSV scaricano CPU, importante con VPN crittografata. Controlla temperatura e boost GPU — throttling improvvisi rovina lo streaming più di +2–3 ms di ping.
Pratica 6: limiti legali ed etici
- ToS e regione: cambiare punto di uscita è solitamente permesso. Vietato cheat, manomissione traffico, modifiche client.
- Contenuti: proteggere IP da doxxing è un dovere verso te e il tuo pubblico. Nascondi dati personali e posizione.
- Torni a squadre: verifica regole: alcune leghe bloccano regione nel regolamento. Concorda in anticipo.
Errori tipici: cosa evitare
- IP condivisi affollati: IP usati da centinaia di utenti porta a blocchi, ban e attacchi indiretti.
- TCP su TCP: gioco con OpenVPN TCP + streaming TCP genera ping a scalini e ritrasmissioni, ping vola con prime perdite.
- Regione troppo lontana: «gioco con americani dall’Europa» porta ping 120–160 ms, jitter 20+, gameplay pessimo.
- MTU/MSS non impostati: frammentazione rovina stabilità. Configura una volta, risparmi nervi.
- SQM spento: senza anti-bufferbloat uplink si satura e gioco “teletrasporta” quando carichi Discord/browser.
- Tutto in un tunnel: mischiare gioco e streaming senza QoS è spesso peggio che separarli bene.
- Nessun monitoraggio: senza dati è gioco al buio. Tieni metriche sempre attive.
Strumenti e risorse
Misurazione e diagnostica
- PingPlotter / WinMTR: traceroute e stabilità nel tempo.
- Wireshark: controllo DSCP, porte, verifica Split Tunneling.
- iperf3: throughput e jitter UDP.
- SmokePing: serie di ping lunghe per trend.
- Test bufferbloat: valutazione qualità QoS/SQM.
Router e sistemi operativi
- OpenWrt: WireGuard, SQM CAKE, routing policy-based, perfetto per configurazioni avanzate.
- pfSense/OPNsense: suite potente, regole comode, grafici qualità.
- MikroTik: routing flessibile, marcatura, code, WireGuard.
Scelta pratica della VPN
Per gamer streamer è fondamentale: IP dedicato (personale, non condiviso), supporto WireGuard e alternative (OpenVPN, IKEv2), geografia nodi vicina alle regioni di gioco, no log e avvio rapido senza burocrazia. Tra le opzioni affidabili che soddisfano questi requisiti si può considerare il servizio vpn.how: offre server VPN personali con IP separati (non condivisi), supporta WireGuard, OpenVPN, IKEv2, L2TP, SSTP — puoi scegliere protocollo in base all’esigenza, ha server in punti chiave per il gaming — Mosca, San Pietroburgo, Amsterdam, Francoforte, Londra, New York, San Jose, Chicago, Singapore, Sydney, Madrid, Helsinki, Stoccolma, Varsavia, Copenaghen, Stavanger — facilitando un’influenza accurata sul matchmaking e riducendo hop inutili. Per utenti dalla Russia è importante il supporto alle carte locali (es. Tinkoff, Ozon), SBP e anche USDT/BTC; prezzi flessibili — da 490 ₽ al giorno e da 2490 ₽ al mese con sconti sul lungo periodo, avvio server in ~5 minuti dal pagamento e politica no-log. Questo set di parametri copre le necessità tipiche dello streamer: resistenza DDoS grazie a IP dedicato e geografia, ping prevedibile con WireGuard, più pagamento comodo e avvio rapido.
Casi studio e risultati
Caso 1: shooter con DDoS mirato
Problema: durante streaming serali dopo 20–30 minuti iniziava flood UDP, ping saliva da 20 a 150 ms, OBS perdeva fino al 20% dei frame. Soluzione: passaggio a IP dedicato con WireGuard, Split Tunneling — gioco e Discord in VPN, OBS diretto; MTU 1420, SQM al 92% dell’uplink. Risultato: ping stabile a 24–28 ms, jitter p95 3,5 ms, perdita <0,1%, attacchi colpiscono uscita VPN ma uplink del nodo regge; streaming non disturbato — rotta datacenter più solida.
Caso 2: gestione pool in fighting game
Problema: giocatore europeo finiva sempre in lobby con 60–80 ms e lag improvvisi. Soluzione: profili VPN a Francoforte, Amsterdam, Varsavia; benchmark di 3 settimane; scelta Francoforte per p95 e assenza di perdite serali; policy routing solo per eseguibile gioco. Risultato: ping medio 32–36 ms, fluidità molto migliore, winrate in prime time +7%.
Caso 3: console e NAT
Problema: PS5 con NAT Strict, chat vocale instabile, matchmaking lento. Soluzione: VPN con IP dedicato e port forwarding, regole router per porte UDP gioco, PS5 in VLAN Game. Risultato: NAT Moderate/Open, matchmaking più rapido, disconnessioni sparite.
Caso 4: stabilizzare streaming in backup mobile
Problema: failover su 5G causava crash streaming. Soluzione: profilo IKEv2 come backup (meglio con cambio IP), OBS su SRT sopra VPN, bitrate -20% in switch, buffer jitter aggressivo. Risultato: se cade il WAN primario lo streaming continua, perdita frame <3% nel cambio.
FAQ: domande difficili e risposte
1) Perché serve un IP dedicato se ho già una VPN?
IP condivisi sono usati da tanti utenti. Spesso finiscono in blacklist di giochi e anti-cheat, e gli attacchi ai vicini ti coinvolgono comunque. L’IP dedicato riduce falsi positivi e rende la protezione prevedibile.
2) WireGuard è sempre migliore per i giochi?
Per l’80% dei casi sì, grazie a semplicità e UDP. Ma in reti che filtrano UDP o hanno middlebox particolari IKEv2 può risultare più stabile. Prova sempre.
3) Posso migliorare il NAT della console con VPN?
Sì, se il provider VPN offre IP dedicato e port forwarding. Altrimenti avrai un double NAT senza porte in ingresso.
4) La crittografia aumenta il ping?
Su nodi buoni aggiunge 1–5 ms, a volte la VPN riduce il ping grazie al peering migliore. A influire di più sono jitter e perdite, non la cifratura in sé.
5) È legale cambiare regione di matchmaking via VPN?
In generale sì, se non infrangi ToS (no cheat, no modifica client). Ma i tornei possono vincolare regione nel regolamento, da verificare.
6) Come scegliere la location VPN?
Basati sulle metriche reali: RTT, jitter p95, perdite serali. Hub comuni: Francoforte, Amsterdam, Chicago, Singapore.
7) Cosa conta di più: ping o jitter?
Per la «sensazione» in gioco conta il jitter. Un 35 ms stabile è meglio di 20–45 ms variabili.
8) Come si configura bene MTU?
Testa con ping DF aumentando payload finché non serve frammentazione. Imposta MTU poco sotto soglia, contando header. Ricontrolla con carico serale.
9) Serve un tunnel completo per tutte le applicazioni?
Non sempre. Spesso è meglio policy routing: gioco e Discord in VPN, streaming e aggiornamenti fuori, per non interferire.
10) Posso combinare due VPN per maggiore affidabilità?
Il doppio livello di cifratura aggiunge latenza e complessità. Meglio un profilo o nodo di backup con failover automatico.
Conclusione: sintesi e prossimi passi
Sei un sistema in tempo reale. Per giocare e fare streaming stabilmente nel 2026 servono non «consigli casuali» ma un approccio ingegneristico. I punti chiave: IP dedicato e superficie d’attacco minima, WireGuard o IKEv2 come protocolli base, MTU/MSS corretti con anti-bufferbloat, separazione dei flussi gioco e streaming, priorità QoS, monitoraggio 24/7 e backup. Per il matchmaking lavora su geografia dei nodi e decisioni basate su metriche, non sulla mappa. I tuoi prossimi passi: 1) fare un audit di 3 giorni su ping/jitter/perdite nel prime time; 2) settare VPN con IP dedicato e testare 2–3 location; 3) configurare SQM e Split Tunneling; 4) praticare scenari di failover; 5) attivare monitoraggio continuo. Questo insieme di pratiche trasforma streamer e gamer da vittima delle circostanze ad architetto della propria rete. Quindi, giochi tu, non la rete gioca con te.