VPN para DevOps: acceso seguro a prod, bastion-host y secretos en Vault — guía completa 2026
Guía integral para equipos DevOps y de plataformas: arquitectura VPN bajo Zero Trust, bastion-host como punto único de entrada, gestión de secretos en Vault, instrucciones paso a paso, listas de verificación, casos prácticos, métricas y mejores prácticas para acceso seguro a producción.
Contenido del artículo
- Introducción
- Fundamentos
- Profundizando
- Práctica 1. arquitectura vpn zero trust para acceso a prod
- Práctica 2. bastion-host como puerta única
- Práctica 3. gestión de secretos y conexiones con hashicorp vault
- Práctica 4. ci/cd, accesos temporales e identidad machine-to-machine
- Práctica 5. site-to-site y nubes híbridas
- Práctica 6. hardening, cumplimiento y monitoreo
- Práctica 7. operación, sre y eficiencia económica
- Errores típicos
- Herramientas y recursos
- Casos y resultados
- Faq
- Conclusión
Introducción
El acceso a producción es el sistema nervioso del negocio digital. Cualquier compromiso se traduce en caídas, fugas de datos y pérdida de confianza. Y si hace diez años una VPN corporativa más un bastion-host centralizado eran suficientes, el ecosistema DevOps 2026 es mucho más complejo: microservicios, multicloud, clusters Kubernetes, IaC, infraestructura efímera. En este entorno, el acceso seguro a prod, un bastion-host centralizado y la gestión de secretos vía Vault forman el triángulo esencial para productividad y cumplimiento. En esta guía analizaremos cómo construir una VPN corporativa moderna bajo Zero Trust, convertir el bastion en una puerta única y gestionada, y cómo integrar todo esto con Vault y CI/CD para accesos temporales, auditables y automatizados.
Descubrirás conceptos básicos y avanzados, recibirás instrucciones detalladas para implementar WireGuard y OpenVPN, esquemas de integración con SSO y PAM, listas de hardening, frameworks listos de acceso basado en roles y casos reales con métricas. La cereza en el pastel será una sección con errores comunes para que acortes el camino de MVP a producción madura sin costosos rediseños.
Fundamentos
Conceptos clave
- VPN corporativa — canal cifrado entre los dispositivos de trabajo y las redes privadas de la empresa, que limita la superficie de ataque, garantiza auditoría, segmentación y cumplimiento.
- Zero Trust Network Access — el acceso a recursos se otorga no por estar dentro de la red, sino por identidad verificada, contexto y políticas; rechaza por defecto, privilegios mínimos y verificación continua.
- Bastion host — punto de entrada controlado para sesiones administrativas y de depuración, con medidas de seguridad reforzadas, auditoría y posibilidad de grabación de sesiones.
- HashiCorp Vault — plataforma para gestionar secretos: claves estáticas y dinámicas, certificados, tokens, políticas de acceso; gestiona rotación, auditoría, operaciones criptográficas e integraciones con nubes y bases.
- Privileged Access Management — procesos y herramientas para gestionar accesos privilegiados, incluyendo accesos JIT, aprobaciones, auditoría y registro de acciones.
¿Por qué es importante ahora?
- En 2026, la mayoría de incidentes en nubes inician por credenciales robadas y falta de segmentación de red. La superficie de ataque en la nube crece más rápido que el equipo de seguridad.
- Los equipos DevOps trabajan con ciclos cortos de release y entornos temporales; credenciales estáticas y accesos manuales ya no escalan.
- El cumplimiento se endurece: SOC 2, ISO 27001, PCI DSS, GDPR y regulaciones locales requieren políticas claras, auditoría y gestión de secretos.
Profundizando
Modelo de red bajo Zero Trust
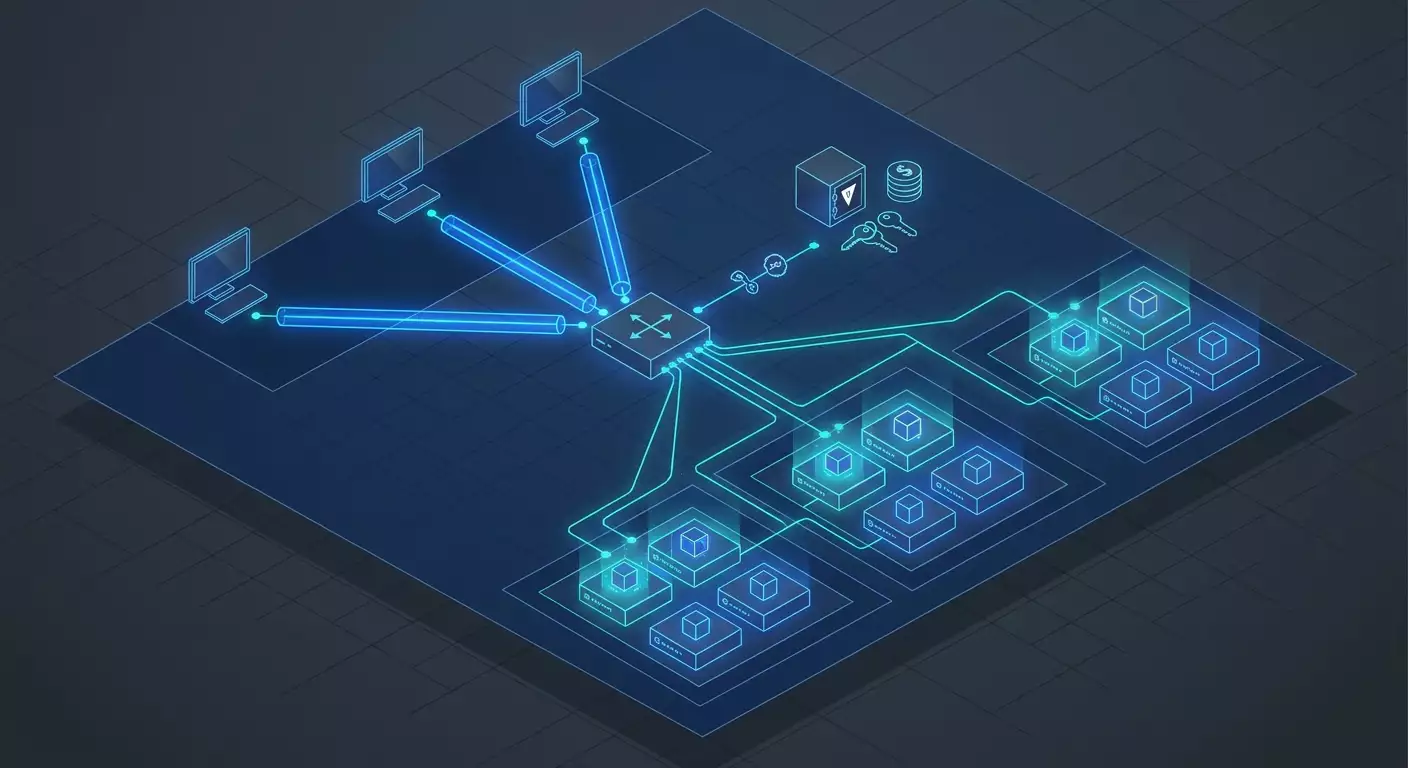
Zero Trust no es un producto, sino un principio arquitectónico. En el contexto VPN, se refleja en microsegmentación, acceso por identidad a recursos específicos y minimizar zonas de confianza. La VPN actúa como capa de transporte cifrada, pero los accesos se definen por identidad, roles y políticas, usualmente junto a bastion y Vault.
Topologías
- Hub-and-spoke — uno o varios hubs centrales con ramas de clientes; ideal para control centralizado, adecuado para la mayoría de equipos.
- Malla — cuando los nodos se comunican directamente; útil para clusters distribuidos y soluciones multirregionales, requiere planificación de enrutamiento y PKI.
- Túnel dividido vs túnel completo — el split reduce carga y mejora UX, pero exige control riguroso de rutas y filtros; el full se usa para puestos de alto riesgo y cumplimiento.
Criptografía y protocolos
- WireGuard — diseño minimalista, handshakes rápidos, curvas modernas, alto rendimiento; status 2026: estándar de facto para VPN internas B2B.
- OpenVPN — flexibilidad, ecosistema maduro, amplias opciones TLS y autenticación; indicado para escenarios de red complejos y compatibilidad.
- IPsec IKEv2 — adecuado para site-to-site L3 y algunos clientes móviles; estable y cumplidor en varios entornos.
La industria prueba híbridos PQC en TLS e IPsec, pero postcuántica para WireGuard en producción aún está en evaluación. Recomendación: sigue las hojas de ruta, usa configuración criptográfica modular y planifica migraciones.
Identidad, dispositivos y contexto
En esquemas modernos de acceso, la identidad del usuario y el estado del dispositivo importan más que la subred. Integración con IdP via SAML OIDC ofrece login único y MFA; chequeos de dispositivo incluyen cifrado de disco, agente EDR, parches actualizados, atestación TPM y llave hardware para WebAuthn. Las políticas consideran tiempo, geolocalización, nivel de riesgo y criticidad del recurso.
Práctica 1. Arquitectura VPN Zero Trust para acceso a prod
Objetivo
Construir una capa VPN corporativa gestionada con microsegmentación, vínculo a identidad y lista para auditoría y cumplimiento.
Pasos de implementación
Paso 1. Modelo de amenazas y límites de responsabilidad
- Definir perímetro prod: clusters Kubernetes, bases de datos, brokers, agentes CI, almacenes de secretos, bastion-hosts.
- Detallar zonas de confianza: accesos admin, accesos apps, accesos soporte y SRE.
- Registrar amenazas: robo de tokens, compromiso de laptops, amenaza interna, vulnerabilidades servidor VPN, movimiento lateral.
Paso 2. Topología y direccionamiento
- Hub en cada región cloud; espacio de direcciones, por ejemplo 10.44.0.0/16 para clientes VPN, 10.45.0.0/16 para conexiones site-to-site.
- Subredes microsegmentadas por roles: Dev 10.44.10.0/24, SRE 10.44.20.0/24, DBA 10.44.30.0/24, bots y CI 10.44.40.0/24.
Paso 3. Configuración básica del servidor WireGuard
- Instalar paquetes: en Debian Ubuntu instalar wireguard y wireguard-tools.
- Generar claves servidor: comando wg genkey | tee server.key | wg pubkey | tee server.pub.
- Crear config interfaz wg0: sección Interface con PrivateKey de server.key, Address 10.44.0.1/24, ListenPort 51820; activar routing con net.ipv4.ip_forward=1 y net.ipv6.conf.all.forwarding=1 vía sysctl.
- Configurar firewall: permitir UDP 51820 solo desde redes confiables, bloquear entradas por defecto, permitir ESTABLISHED RELATED.
- Levantar wg0 vía wg-quick up wg0 y habilitar autoarranque con servicio systemd.
Paso 4. Cliente WireGuard
- Generar claves cliente: comando wg genkey | tee client.key | wg pubkey | tee client.pub.
- Añadir peer en servidor: en config servidor agregar Peer con PublicKey cliente, AllowedIPs 10.44.0.10/32, opcional PersistentKeepalive 25 para clientes detrás de NAT.
- Config cliente: Interface con PrivateKey cliente, Address 10.44.0.10/32, DNS corporativo; Peer con PublicKey servidor, Endpoint IP público servidor:51820, AllowedIPs limitados solo a segmentos permitidos, p.ej. 10.20.0.0/16 para RDS y 10.30.0.0/16 para API Kubernetes; así, split-tunneling con rutas mínimas necesarias.
Paso 5. Integración con IdP y MFA
WireGuard no soporta SSO nativo, pero control corporativo se logra con capa de gestión: autoservicio para solicitudes de acceso, entrega de configs por roles, vinculación de dispositivos y duración de claves, almacenamiento de claves públicas en catálogo, revocación centralizada y reconstrucción automática de peers. Decisiones en IdP SAML OIDC con MFA y políticas por grupos. Para OpenVPN e IKEv2, autenticación vía adaptadores RADIUS SAML y certificados permite SSO directo.
Paso 6. Microsegmentación y filtrado
- Asignar rutas solo a usuarios que realmente las usan; resto mediante deny por defecto.
- Filtrar tráfico en nivel L3 L4 con ACLs en el hub; para Kubernetes, útil añadir políticas L7 con malla de servicios y control eBPF.
- Enviar logs de conexiones permitidas y bloqueadas a SIEM para alertas de anomalías.
Paso 7. Observabilidad y SLO
- Métricas: disponibilidad del punto de entrada, latencia de handshake, porcentaje de túneles activos, número de peers activos, intentos fallidos de conexión.
- SLO: disponibilidad 99.95% para hub prod, puesta en marcha de nuevo punto en 15 minutos, revocación de clave en 60 segundos.
- Rastrea rendimiento: si agente de proveedor no está disponible, usa contadores internos y exportadores métricos.
Plantilla de políticas de acceso
- Quién: rol y grupo en IdP más atestación del dispositivo.
- Qué: subredes CIDR y FQDNs específicos de servicios, no todo el VPC.
- Cuándo: ventanas laborales, excepciones vía solicitudes JIT.
- Cómo: MFA y aprobación con responsable de turno para operaciones de alto riesgo.
Práctica 2. Bastion-host como puerta única
¿Por qué un bastion?
Aun en arquitectura Zero Trust, es mejor concentrar accesos administrativos y de emergencia en un punto controlado. Bastion ofrece auditoría centralizada, políticas unificadas, grabación de sesiones, reduce la superficie de ataque y facilita aislar acciones privilegiadas.
Arquitectura básica
- Acceso a bastion solo desde subredes VPN y segmentos de servicios.
- MFA al entrar al bastion, acceso por roles, prohibidos claves directas sin aprobación.
- Protocolos: SSH para Linux, RDP vía gateway para Windows, proxy para bases de datos.
Configuraciones prácticas SSH en bastion
- Prohibir forwarding de agente y X11, activar ForceCommand para restringir comandos, habilitar grabación de sesiones con ttyrec o herramientas de auditoría del sistema.
- Permitir acceso con certificados SSH en vez de claves estáticas; roles y duración de certificado 15–60 minutos.
- Usar ProxyJump: operador se conecta via SSH al bastion y desde allí a nodo destino; comando ssh -J usuario@bastion nododestino.
- Verificar hostname estrictamente, sincronizar hora con NTP, mantener logs centrales de autenticaciones y comandos.
RDP bastion y bases de datos
- RD Gateway y NPS con MFA, restricción por grupos, grabación de sesiones, bloqueo de portapapeles y discos por defecto.
- Proxy para Postgres y MySQL vía bastion con TLS y certificados cliente, listas blancas de IP y otorgamiento JIT de permisos en base.
Seguridad y alta disponibilidad
- Escalado horizontal: mínimo dos nodos bastion por zona de disponibilidad detrás de balanceador, estado en almacenamiento centralizado.
- Acceso break-glass con tokens hardware y proceso separado de autorización; marcar todas esas entradas como eventos críticos en SIEM.
- Verificaciones regulares de compliance: revisión de configs, rotación de certificados, dashboards de anomalías.
Práctica 3. Gestión de secretos y conexiones con HashiCorp Vault
Bloques básicos de Vault
- Secret Engines: KV para secretos estáticos, Database para cuentas dinámicas en Postgres y MySQL, AWS GCP Azure para roles temporales, Transit para operaciones criptográficas, PKI para certificados internos, SSH para emitir certificados de un solo uso.
- Políticas ACL: principio de menos privilegio, separación de funciones, namespaces para multi-tenant.
- Auditoría: registra cada petición, envía a SIEM; ocultación de secretos en logs activa, pero metadatos disponibles para correlación.
Cómo reducir el riesgo de hackeo
- Secretos dinámicos: cuentas para bases y nubes viven minutos u horas y se revocan automáticamente.
- Accesos Just-in-Time: admin solicita rol, recibe certificado o token con TTL, realiza tarea y pierde derechos al expirar.
- Atestación de apps: autorización vía AppRole o JWT Kubernetes, relacionándolas con políticas por nombres de cuentas de servicio y namespaces.
Pipeline de producción
- Instala e inicializa Vault: división de clave Shamir, unseal con varias personas o auto-unseal con HSM/KMS.
- Activa Secret Engines: database, pki, ssh, transit, kv. Configura rotación de materiales raíz y CA intermediarias.
- Integra IdP para SSO; equipos DevOps con políticas por grupos, servicios con AppRole Kubernetes.
- Vincula bastion con Vault SSH Secrets Engine: entrega certificados temporales a operadores con TTL de 30 minutos, prohíbe claves permanentes.
- Integra CI/CD: runners reciben secretos temporales por duración del job y se revocan al final.
Plantilla de políticas Vault
- prod lectura de KV solo para servicios via roles; para humanos, solicitud mediante workflow JIT y aprobación.
- Emisión de certificados SSH solo para grupo SRE, con permisos limitados en comandos.
- Roles Database con privilegios menores a superusuario, con rotación automática cada N minutos.
Práctica 4. CI/CD, accesos temporales e identidad machine-to-machine
Equilibrio velocidad y seguridad
El reto principal es mantener velocidad de releases, pero eliminar claves permanentes y atajos caseros. Usamos credenciales temporales, solicitudes automatizadas de acceso y tránsito vía bastion con grabación.
Pasos
- Runners CI se conectan a la red corporativa vía subred VPN separada para máquinas con rutas mínimas.
- Despliegue en Kubernetes: runner se autentica en Vault con atestación JWT del cluster, obtiene token con TTL corto y certificado cliente para API.
- Acceso a bases vía Vault Database Engine con roles para cambios de esquema solo en migraciones y para la base requerida.
- Debug y operaciones de emergencia mediante solicitud JIT, emisión de certificado SSH y acceso limitado en tiempo y comandos.
Control de calidad y auditoría
- Cada despliegue prod cuenta con artefactos: quién solicitó acceso temporal, cómo se obtuvo, qué recursos se usaron, hashes de revisiones y firmas.
- Retención de logs y almacenamiento inmutable para auditoría; dashboards para MTTR de incidentes y tiempos de espera de acceso.
Práctica 5. Site-to-site y nubes híbridas
Escenarios
- Conexión centro de datos con nube para migración o recuperación ante desastres.
- Enlace entre regiones y VPC/VNet para acceso a servicios centralizados, como Vault y monitoreo.
- Enrutamiento de cluster Kubernetes y sistemas on-prem por túnel L3 seguro.
Recomendaciones
- Para site-to-site suele ser cómodo IPsec IKEv2 o OpenVPN con router y BGP; controla MTU y fragmentación.
- Distribuye roles: clientes de usuario en WireGuard, bridges de infraestructura en IPsec/OpenVPN; facilita política y operación.
- Duplicación por zonas de disponibilidad y cambios planificados regulares de tráfico para verificar readiness.
Práctica 6. Hardening, cumplimiento y monitoreo
Hardening de nodos VPN
- Imagen base mínima, solo puertos necesarios, parches automáticos y reinicios de servicios.
- Protección de claves privadas, HSM separados donde justificado, separación de secretos operadores y clientes.
- Recolección de métricas y logs, red de gestión aparte.
Cumplimiento
- Rastreo de accesos: quién, cuándo, por qué, con qué aprobación y qué comando ejecutó.
- Políticas de rotación de secretos y certificados; KPIs de rotación e informes.
- Cumplimiento SOC 2, ISO 27001: controles de red, gestión de accesos, logging y manejo de incidentes.
- Normativas locales: requisitos estrictos para infra crítica y gubernamental, medios criptográficos especiales y certificados regulatorios.
Monitoreo y alertas
- Anomalías en autenticaciones, intentos fallidos, desviaciones geográficas y temporales.
- Eventos críticos: emisión break-glass, cambios en políticas de acceso, ediciones manuales de rutas.
- Contorno unificado en SIEM con correlación de logs de red, sistemas y aplicaciones.
Práctica 7. Operación, SRE y eficiencia económica
Modelo operativo
- Turnos SRE, on-call, instrucciones claras de escalada, registros de acciones manuales y playbooks rápidos.
- RTO y RPO para contornos de acceso: disponibilidad VPN y bastion como servicio crítico al nivel de bases prod.
- Alarmas de práctica: solicitudes JIT simuladas, apagones programados para probar tolerancia a fallos.
Modelo financiero
- Calcula TCO: licencias, instancias, tráfico, soporte e integraciones, horas hombre; compáralo con riesgo de downtime y fuga de datos.
- Optimiza tráfico con split-tunneling para desarrolladores; túnel completo solo para grupos de alto riesgo.
- Automatiza onboarding y offboarding; cada acción manual es un posible incidente y costo oculto.
Errores típicos
- Acceso total al conectar VPN: falta de microsegmentación rompe Zero Trust desde el inicio.
- Claves estáticas y accesos por contraseña sin MFA: práctica obsoleta que aumenta riesgo de compromiso.
- Sin auditoría ni grabación de sesiones en bastion: no podrás demostrar inocencia ni reconstruir incidentes.
- Secretos en variables de entorno para siempre: usa Vault y credenciales temporales.
- Un solo hub para todo el mundo: alta latencia y SPOF; distribuye por regiones.
- Cuentas de servicio olvidadas: escanea y revoca accesos muertos semanalmente.
- Falta de práctica JIT: accesos permanentes se vuelven deuda técnica y riesgo.
Herramientas y recursos
Protocolos y servidores
- WireGuard: rápido, simple, para conexiones cliente y máquina.
- OpenVPN: flexibilidad, configuración TLS avanzada.
- IPsec IKEv2: site-to-site y clientes móviles.
Identidad y acceso
- IdP con soporte SAML OIDC y MFA.
- PAM y RBAC en modelo unificado de políticas.
Secretos
- HashiCorp Vault: KV, Database, SSH, PKI, Transit, Namespaces.
Observabilidad
- Métricas sistema nodos VPN, logs autenticación, telemetría de red, SIEM para correlaciones.
Arranque rápido para pilotos
En proyectos piloto y POCs es clave arrancar rápido sin burocracia de compras. En la práctica, esto se logra alquilando un servidor VPN personal con IP dedicada, soportando diversos protocolos según la tarea — WireGuard, OpenVPN, IKEv2, L2TP, SSTP — y puntos geográficos en regiones clave: Moscú, San Petersburgo, Ámsterdam, Frankfurt, Londres, Nueva York, San José, Chicago, Singapur, Sídney, Madrid, Helsinki, Estocolmo, Varsovia, Copenhague, Stavanger. Una opción para trabajo es el servicio vpn.how: levanta un servidor sin logs en 5 minutos tras el pago, ofrece elección de protocolo y región, acepta tarjetas rusas incluyendo Tinkoff y Ozon, SBP y criptomonedas USDT BTC, con tarifas desde 490 rublos diarios y 2490 mensuales con descuentos por periodos largos. Es un compromiso razonable para pruebas y perímetros temporales cuando necesitas IP garantizada no compartida y mínima gestión. Para producción a escala y especialmente con regulaciones estrictas, es mejor optar por infraestructura propia o soluciones certificadas tipo ГОСТ-VPN.
Casos y resultados
Caso 1. Plataforma fintech, multicloud
Objetivo: unificar accesos a clusters prod en tres nubes y centralizar secretos. Solución: hubs WireGuard en cada región, SSO con MFA, Vault para cuentas DB dinámicas y emisión de certificados SSH, bastion como punto único de entrada. Resultado: tiempo de acceso reducido de 2 horas a 8 minutos via JIT, incidentes por claves olvidadas cayeron 90%, auditoría acelerada 30% gracias a trazabilidad completa.
Caso 2. Marketplace, releases rápidos
Objetivo: proteger procesos de despliegue y eliminar secretos estáticos. Solución: integración CI/CD con Vault, tokens temporales, subred VPN segmentada para runners, restricción de AllowedIPs por servicio. Resultado: cero incidentes por fugas en 12 meses, MTTR de incidentes prod bajó de 45 a 21 minutos gracias a acceso JIT seguro en emergencias.
Caso 3. Empresa manufacturera, entorno híbrido
Objetivo: conectar seguro sistemas planta y nube, contemplar canales inestables. Solución: IPsec site-to-site con respaldo LTE, WireGuard para brigadas móviles, bastion con grabación RDP, Vault para gestión de certificados y cuentas ingenieros. Resultado: caídas por accesos no disponibles bajaron 60%, riesgo movimiento lateral minimizado con microsegmentación y auditoría estricta.
FAQ
¿Cómo elegir entre WireGuard y OpenVPN?
WireGuard es mejor para velocidad y simplicidad, especialmente para conexiones cliente y escenarios DevOps. OpenVPN es adecuado para integración TLS compleja, legado de infraestructuras y donde se requiere control fino de certificados y compatibilidad.
¿Es necesario un bastion si usamos Zero Trust y service mesh?
Sí. Bastion es disciplina operacional y auditoría de acciones privilegiadas. Complementa Zero Trust al garantizar grabación de sesiones, accesos JIT y de emergencia sin aumentar la superficie de ataque.
¿Dónde termina VPN y empieza ZTNA?
VPN cifra el transporte y aporta segmentación básica. ZTNA añade granularidad de acceso por identidad a nivel de aplicación y contexto. En práctica se combinan: VPN como túnel seguro y políticas ZTNA al entrar al recurso.
¿Cómo implementar SSO con WireGuard?
WireGuard no tiene SSO nativo, pero se emula con capa de gestión: solicitud, verificación IdP, entrega de configuración y claves, duración del peer. Para OpenVPN/IKEv2, SSO se logra con adaptadores RADIUS y SAML OIDC más certificados cliente.
¿Cómo almacenar las claves de WireGuard?
Guarda claves privadas en dispositivos en almacenes seguros y, si es posible, con soporte hardware. Mantén claves públicas y mapeo AllowedIPs centralizados, con versionamiento y auditoría. Si se pierde un dispositivo, revoca la clave de inmediato.
¿Debería activar túnel completo?
Para desarrolladores suele ser suficiente el túnel dividido. El túnel completo está justificado para riesgos altos, jump boxes, contratistas y regiones con redes inseguras.
¿Cómo gestionar secretos en Kubernetes?
Usa Vault con autenticación Kubernetes, mapeo de service accounts a políticas, sidecar agents o CSI drivers. Los secretos deben ser temporales, con rotación automática y sin acceso humano por defecto.
¿Qué hacer con permisos admin locales?
Minimiza permisos admin locales; usa accesos JIT y certificados limitados para tareas excepcionales. Registra acciones de admins locales y envía a SIEM.
¿Se necesitan medios criptográficos certificados?
Depende de requisitos sectoriales y nacionales. Si manejas datos críticos y regulación estatal, probablemente requieras medios certificados y algoritmos ГОСТ. Planifícalo desde la arquitectura.
¿Cómo prepararse para la criptografía post-cuántica?
Sigue estándares, elige herramientas con criptografía modular, haz inventario de dependencias. Por ahora son válidos enfoques híbridos en TLS e IPsec donde disponibles, con plan de migración para cuando el stack esté listo.
Conclusión
El acceso seguro a prod no es un producto puntual ni configuración única, sino un sistema. La VPN corporativa brinda transporte seguro y segmentación, el bastion convierte operaciones privilegiadas en proceso gestionado y auditable, Vault elimina secretos duraderos introduciendo credenciales temporales y controladas. En 2026 gana la combinación: Zero Trust en identidad, microsegmentación en red, JIT y grabación de sesiones en operaciones, más auditoría estricta y SLO medibles. Construye primero un esqueleto simple pero correcto: hubs WireGuard por regiones, SSO con MFA, bastion con certificados SSH y grabación, Vault con cuentas dinámicas y PKI. Luego suma automatización: workflows JIT, integración CI/CD, rotación automática y monitoreo. Finalmente, madura con ejercicios regulares, métricas, cumplimiento y análisis económico. La ruta es clara: evalúa estado actual, define políticas meta, implementa arquitectura base, automatiza, mide y mejora. Recuerda, seguridad es función de velocidad de equipo: mientras mejor automatices accesos, menor será la tentación de atajos. Que tu VPN, bastion y Vault sean no barreras sino catalizadores de entrega rápida y segura de valor al usuario.
Editor: vpn.how