Headscale: بديل مستضاف ذاتياً لـ Tailscale مع التثبيت وحالات الاستخدام
نظرة معمقة على Headscale — بديل مستضاف ذاتياً لـ Tailscale. نحلل هيكلته، التثبيت عبر Docker وsystemd، إعداد OIDC وACL، DERP والتوجيه، إضافة إلى 7 حالات استخدام عملية مع نتائج قابلة للقياس، نصائح، ومقارنات مع البدائل.
محتوى المقال
- مقدمة: لماذا تحتاج إلى headscale مستضاف ذاتياً والمشكلة التي يحلها
- نظرة عامة على خدمة headscale: الميزات، الهيكل، والفوائد
- حالة استخدام 1. مختبر منزلي بدون منافذ مفتوحة: وصول خاص إلى nas، الكاميرات، والخدمات
- حالة استخدام 2. وصول الفريق إلى البيئات التجريبية وci/cd عبر السحابات
- حالة استخدام 3. ربط شبكة صناعية مغلقة (ot) عبر موجه الشبكة الفرعية مع التحكم في الوصول
- حالة استخدام 4. الهجين: ربط قاعدة بيانات محلية وkubernetes سحابي بدون إنترنت عام
- حالة استخدام 5. نقطة خروج للموظفين البعيدين مع سياسات وإنترنت آمن
- حالة استخدام 6. إدارة أساطيل إنترنت الأشياء والكاميرات في المواقع النائية
- حالة استخدام 7. وصول مؤقت للمقاولين والمدققين: مفاتيح مؤقتة، علامات، موافقة
- تثبيت headscale والإعداد الأساسي: من الصفر إلى العقدة الأولى
- الأداء والاستقرار: ما يجب توقعه وكيف تقيسه
- التكامل والأتمتة: دمج headscale مع الكومة التقنية الحالية
- مقارنة مع البدائل: أين يتفوق headscale وما يجب الانتباه إليه
- الأسئلة الشائعة: الأسئلة العملية الشائعة
- الخاتمة: لمن يناسب headscale وكيف تبدأ بسرعة
مقدمة: لماذا تحتاج إلى Headscale مستضاف ذاتياً والمشكلة التي يحلها
نعيش في عالم فرق عمل موزعة، بنى تحتية هجينة، وبيئات متعددة — من خوادم المنازل إلى عناقيد السحابة عبر المناطق. في هذا الواقع، لا تحل شبكات VPN التقليدية كل التحديات. ما تحتاجه هو شبكة خاصة، ذات إعداد ذاتي عبر الإنترنت، سهلة الاتصال، متينة، وقابلة للتوسع. وهذا بالضبط ما تقدمه حلول الشبكات المترابطة المبنية على WireGuard، وأحد الأكثر سهولةً للاستخدام هو Tailscale. لكن Tailscale هو منصة تحكم SaaS. إذا كانت متطلبات الأمان، الامتثال، أو الميزانية تعني أنك تريد التحكم داخلياً، فأنت بحاجة إلى خيار مستضاف ذاتياً. هنا يأتي دور Headscale — منصة تحكم مفتوحة المصدر ومتوافقة مع عملاء Tailscale.
يعالج Headscale ثلاث قضايا رئيسية: أنت تخزن بيانات التعريف ومفاتيح الوصول بنفسك؛ يمكنك تكوين ما هو محدود في SaaS؛ وتحصل على تكاليف متوقعة بدون اعتماد على مزودين خارجيين. بالإضافة إلى ذلك، تحصل على شبكة WireGuard خاصة مع تشفير من الطرف إلى الطرف، اجتياز NAT تلقائي، وسهولة إدخال الأجهزة الجديدة.
نظرة عامة على خدمة Headscale: الميزات، الهيكل، والفوائد
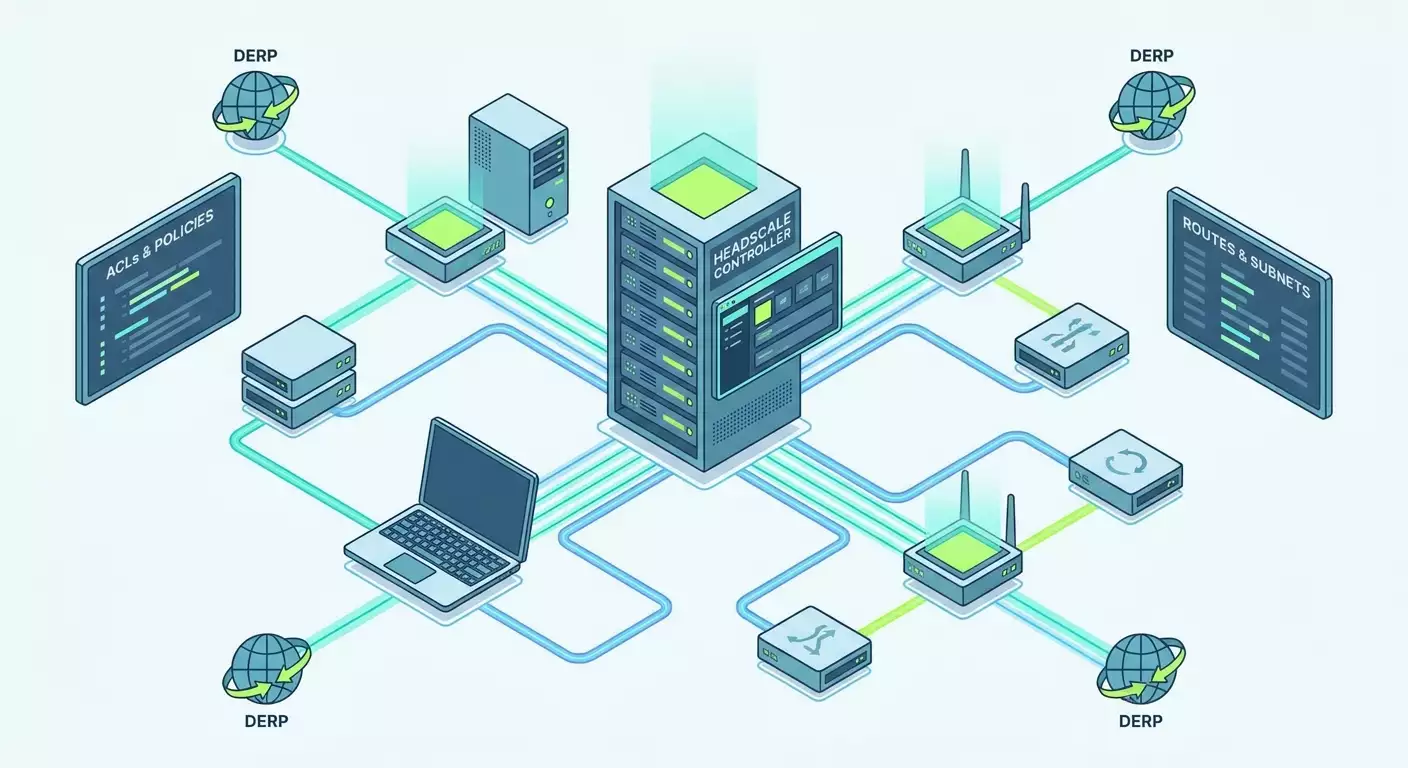
ما هو Headscale؟ إنه منصة تحكم مستضافة ذاتياً متوافقة مع بروتوكولات إدارة عملاء Tailscale. تتدفق البيانات عبر WireGuard، ويتم توليد المفاتيح على الأجهزة، وتنتقل رسائل التحكم عبر خادم Headscale الخاص بك. تدير المستخدمين، سياسات ACL، المسارات، MagicDNS، وإذا لزم الأمر، مرحلات DERP الخاصة بك. كُتب Headscale بلغة Go، والتثبيت النموذجي يتم عبر ملف تنفيذي واحد أو حاوية مع قاعدة بيانات.
الهيكلية. ثلاث طبقات: 1) عملاء tailscaled على العقد (لينكس، ويندوز، macOS، FreeBSD، الحاويات، والآلات الافتراضية)، 2) منصة التحكم Headscale مع التخزين (SQLite أو نظام إدارة قواعد بيانات علائقي)، 3) خوادم DERP لترحيل المرور خلف NAT معقد. افتراضياً، تُشكل العملاء أقران WireGuard مباشرة؛ إذا لم يكن ذلك ممكناً، يمر المرور عبر DERP. منصة التحكم لا تنقل مرور المستخدم — بل تصدر تنسيقات الأقران والمفاتيح.
الوظائف (مناسبة للإنتاج في 2026):
- متوافقة مع أحدث عملاء Tailscale على سطح المكتب ومنصات الخوادم.
- المستخدمون والمجموعات، علامات خوادم الخدمة، مفاتيح الاتصال المعدة مسبقاً (preauth keys)، ومفاتيح مؤقتة قصيرة العمر للمقاولين.
- سياسات ACL بنموذج سماح صريح، قواعد حسب المستخدم، المجموعات، العلامات، المنافذ، والبروتوكولات. دعم سياسات معتمدة على العلامات للعقد بدون واجهة.
- مسارات الشبكات الفرعية (موجهات الشبكات الفرعية)، إعلانات الشبكات الخارجية، ونقاط خروج لتوجيه كل حركة الإنترنت عبر عقد موثوقة.
- MagicDNS لأسماء مضيف وخدمات مستقرة داخل الشبكة الخاصة.
- مصادقة OIDC مع تسجيل دخول موحد مؤسسي، مطالبات المستخدم، وإنشاء حساب تلقائي.
- تكامل DERP: استخدم المرحلات العامة أو قم بتشغيل مرحلات خاصة لتقليل التأخير والاعتمادية الخارجية.
- مقاييس وبرمجيات تسجيل Prometheus للمراجعة والمراقبة.
الفوائد. الأهم هو التحكم والعزل. تدير دورات حياة المفاتيح والسياسات، تحتفظ ببيانات التعريف محلياً، ولا تتزايد التكاليف خطياً مع عدد العقد (خاصة عند التوسع لمئات أو آلاف). أداء WireGuard عالي: يعمل على أجهزة x86-64 الحديثة بسرعة تصل إلى مئات Mbps أو أكثر، مع تأخير غالباً ما يقترب من مسارات الإنترنت العادية. يتكامل Headscale جيداً مع أدوات DevOps وIaC لإدخال المواقع وترحيلها بين السحب بسرعة وسلاسة.
حالة استخدام 1. مختبر منزلي بدون منافذ مفتوحة: وصول خاص إلى NAS، الكاميرات، والخدمات
لمن ولماذا
المهندسون، خبراء DevOps، والهواة الذين يديرون عناقيد منزلية: NAS، ميني-PC مع حاويات، خوادم وسائط، منازل ذكية. الهدف هو الوصول من العمل أو أثناء السفر بدون توجيه منافذ أو عناوين IP عامة، مع تشفير وأسماء مضيف ودية.
كيف يعمل
تنشر Headscale على VPS أو خادم منزلي صغير وتسجل الأجهزة باستخدام مفاتيح preauth. كل عقدة تشغل tailscaled الذي يبني أنفاق WireGuard إلى الأقران باستخدام عناوين خاصة. يوفر MagicDNS أسماء مستقرة؛ تمنع ACL الاتجاهات غير المرغوبة.
تعليمات خطوة بخطوة
- حضّر خادماً مع إمكانية وصول عام TCP وUDP ومزامنة ساعة النظام عبر NTP. ثبت Headscale كحاوية أو عبر مدير الحزم. ابدأ بـ SQLite وانتقل إلى قاعدة بيانات علائقية لاحقاً إذا دعت الحاجة.
- مكّن إنهاء TLS عبر عكس وكيل. أبسط إعداد منزلي يستخدم توفير الشهادات أوتوماتيكياً. قم بوكلة Headscale على عنوان ومنفذ محلي.
- أنشئ مستخدم Headscale الأول (مدير نطاقك). ثم أنشئ مفاتيح preauth قابلة لإعادة الاستخدام أو لمرة واحدة لكل جهاز.
- ثبت عميل Tailscale على العقد. شغل tailscaled واتصل بالعقدة باستخدام عنوان خادم تسجيل الدخول والمفتاح preauth. استخدم العلامات للخوادم بدون واجهة، مثل tag:home-lab.
- مكّن MagicDNS وتحقق من حل اسم المضيف. أنشئ ACL بسيط: من اللابتوب الخاص بك إلى NAS وخادم الوسائط، لكن ليس العكس.
- إذا لزم الأمر، أنشئ مرحل DERP محلي بالقرب من المنزل إذا كانت بعض الأجهزة خلف NAT متناظر ولا يمكنها تشكيل أقران مباشرة.
مثال ونتائج
حالة: ميني-PC N100 مع Docker، NAS، وHome Assistant. قبل Headscale، كان الوصول الخارجي يتطلب توجيه منافذ وDDNS. بعد التنفيذ: الاتصال بخادم الوسائط ومشغلات Git من لابتوب متنقل يعمل بدون منافذ مفتوحة. تأخر الاتصال بين اللابتوب على شبكة متنقلة والعقد المنزلية انخفض من 65–80 مللي ثانية إلى 40–55 مللي ثانية بفضل اتصال WireGuard المباشر. سرعات نسخ ملفات SMB ارتفعت من 12–20 إلى 80–140 Mbps حسب شبكة المحمول والموجه.
نصائح وأفضل الممارسات
- خصص أسماء مضيف وخدمات ثابتة عبر MagicDNS باستخدام ألقاب قصيرة.
- فعّل تسجيل الدخول في Headscale وصدر المقاييس إلى Prometheus للشفافية.
- لأنظمة SoC الموفرة للطاقة، قلل MTU على واجهة WireGuard لتقليل التجزئة.
- إذا كانت إحدى العقد تعمل كثيراً كمرحّل، خصص لها قناة مخصصة أو أنشئ DERP محلي لتقليل الحمل.
حالة استخدام 2. وصول الفريق إلى البيئات التجريبية وCI/CD عبر السحابات
لمن ولماذا
فرق المنتج والمنصة التي تنتشر بيئاتها التجريبية عبر مزودين ومناطق، حيث تبني مشغلات Git الحاويات في سحابة وتدفع الصور إلى أخرى. الهدف: تحرير المطورين من مفاتيح SSH الفردية، تبسيط الوصول إلى الخدمات، وإخفاء البنية التحتية عن الإنترنت العام.
كيف يعمل
ينشر Headscale في شبكة فرعية منفصلة، يسجل العناقيد البنائية، البيئات التجريبية، وأجهزة اللابتوب للمطورين. يمر مرور الخدمة بين بعضه عبر عناوين خاصة يسمح بها ACL. تُطبق العلامات على المشغلات وعقد الخدمة لتجنب إنشاء مفاتيح للمستخدمين. تبقى الأسرار لسجلات الحاويات ضمن الشبكة الخاصة.
تعليمات خطوة بخطوة
- نشر Headscale وإعداد OIDC مع مزود تسجيل الدخول الموحد المؤسسي. يتيح ذلك إنشاء المستخدمين تلقائياً وإلغاء الوصول عند الخروج.
- إنشاء مجموعات للفرق (مثل المطورين، ضمان الجودة) وعلامات للخدمات (tag:runner، tag:staging). تطبيق سياسة الرفض الافتراضية.
- تسجيل مشغلات Git والآلات الافتراضية التجريبية بالعلامات. تزويد المستخدمين بمفاتيح معدة مسبقاً أو السماح بتسجيل دخول SSO.
- تحديد ACL: المطورون -> البيئة التجريبية على المنافذ المطلوبة، المشغلات -> السجل، ذاكرة الكاش للأعمال -> المشغلات والتجريبي، بدون إنترنت عام.
- إضافة موجه شبكة فرعية لخدمات البنية التحتية القديمة، مما يسمح للتجريبي بالوصول إليها بدون فتح المحيط.
مثال ونتائج
شركة بها 45 مطوراً و12 مشغلاً عبر منطقتين. سابقاً اعتمدوا على بوابات SSH ومجموعات أمان مفتوحة وحوادث "نسيان" المفاتيح المتكررة. بعد الانتقال إلى Headscale: تستغرق إدخال مطور جديد 10 دقائق (SSO + السياسة)، وقت الوصول للتجريبي انخفض من ساعات الطلب إلى دقائق. تم تقليل المنافذ المفتوحة الخارجية من 38 إلى 6. تقلص مرور الخروج بين المناطق بنسبة 28% بفضل أنفاق الأقران المباشرة.
نصائح وأفضل الممارسات
- استخدم مفاتيح مؤقتة للمقاولين المؤقتين لمدة 8–24 ساعة مع التجديد بطلب تذكرة.
- خصص العلامات للعقد بدون واجهة لتبسيط التبديل والتدقيق بدون ربط بالمستخدم.
- خزن عناوين السيرفرات للسجلات والتسجيلات كأسماء MagicDNS في CI؛ هذا يحافظ عليها أثناء أي ترحيل للـIP.
حالة استخدام 3. ربط شبكة صناعية مغلقة (OT) عبر موجه الشبكة الفرعية مع التحكم في الوصول
لمن ولماذا
المهندسون ومنفذو الأتمتة مع PLCs، HMIs، ومعدات الشبكة التي تفتقر إلى الوصول الحديث عن بُعد. الهدف: توفير وصول محدود للمهندسين للتشخيص والتحديثات مع إبقاء الشبكة معزولة عن الإنترنت.
كيف يعمل
تثبيت tailscaled على عقدة بوابة OT وتفعيل إعلان مسار الشبكة الفرعية. يتصل المهندسون عبر Headscale، الوصول فقط إلى المنافذ المسموحة (مثل Modbus/TCP، لوحة الإدارة HTTPS)، والباقي محجوب بواسطة ACL. يسمح بالوصول أحادي الاتجاه لمنع الاتصالات الواردة لأجهزة المهندسين.
تعليمات خطوة بخطوة
- إعداد عقدة بوابة على حدود OT بواجهتين: واحدة لشبكة OT، والأخرى لشبكة IT/الإنترنت.
- تثبيت عميل Tailscale وتسجيل العقدة في Headscale مع العلامة tag:ot-gateway. تفعيل إعلان المسار لشبكة OT الفرعية (مثلاً 10.10.0.0/16).
- تفعيل هذا المسار في Headscale. إنشاء ACL 'المهندسون -> tag:ot-gateway -> 10.10.0.0/16 tcp:443,502' (منافذ نموذجية). حظر الوصول العكسي.
- تفعيل تسجيل الدخول ومراجعة السجلات عبر SIEM، جمع المقاييس.
مثال ونتائج
مشروع مراقبة موقع تعدين بعيد: 3 بوابات، 17 PLC، 4 لوحات HMI. سابقاً استخدموا قنوات L2VPN مكلفة. بعد التحول إلى Headscale مع موجه الشبكات الفرعية، انخفضت التكاليف بنسبة 42%، وانخفض متوسط وقت استعادة الخدمة من ساعتين إلى 25 دقيقة بفضل وصول المهندس عن بُعد القياسي. فحص الحزم على البوابة؛ الأنفاق مشفرة من الطرف إلى الطرف.
نصائح وأفضل الممارسات
- حدد المنافذ بدقة، امنع RDP/SSH في OT، امنح المهندسين الوصول الضروري فقط.
- فعّل تسجيل مراجعة الوصول، واحتفظ بالسجلات لمدة لا تقل عن 90 يوماً.
- للمواقع الحساسة، انشر DERP محلياً لمنع خروج المرور من الدولة/المنطقة.
حالة استخدام 4. الهجين: ربط قاعدة بيانات محلية وKubernetes سحابي بدون إنترنت عام
لمن ولماذا
فرق تنقل الخدمات إلى Kubernetes مع الإبقاء على قواعد البيانات وطوابير الرسائل في الموقع. الهدف: تبسيط الاتصال الشبكي بدون IPsec أو توجيه معقد، وتمكين التراجع السريع وترحيل السحابة.
كيف يعمل
يُعطى tailscaled لكل عقدة في العنقود (أو بود البوابة). يُعلن عن قاعدة البيانات عبر موجه الشبكة الفرعية أو تشغيل عقدة داخل شبكة قاعدة البيانات. تصل تطبيقات Kubernetes إلى قاعدة البيانات باسم MagicDNS. ACL يقيد الوصول فقط إلى المساحات والمنافذ المطلوبة (5432، 27017، إلخ).
تعليمات خطوة بخطوة
- انشئ صورة sidecar أو DaemonSet مع tailscaled للعقد/الحاويات التي تحتاج وصول خاص صادر، أو استخدم tailscaled على مستوى العقد العاملة.
- سجل هذه العقد في Headscale مع العلامة tag:k8s. بالنسبة لقاعدة البيانات، شغل عقدة بالعلمة tag:db.
- كوّن ACL: tag:k8s -> tag:db على tcp:5432 وغيرها من المنافذ المطلوبة، وارفض الباقي.
- عيّن اسم MagicDNS لقاعدة البيانات واستخدمه في متغيرات البيئة لل manifest.
- للتوافر العالي، فعّل مرحلين DERP في مناطق مختلفة واختبر التحويل التلقائي.
مثال ونتائج
شركة ناشئة في مجال التكنولوجيا المالية: Kubernetes في منطقتين، قاعدة بيانات في موقع بيانات مع دعم ممتد. سابقاً استخدموا أنفاق IPsec مع انقطاعات متكررة بسبب تدوير المفاتيح. بعد ترحيل Headscale: نشر البيئة الجديدة يتم خلال 15 دقيقة، وفشل المنطقة لا يؤثر على الاتصال. متوسط تأخر القراءة من قاعدة البيانات عبر النفق 6–8 مللي ثانية، والكتابة 8–12 مللي ثانية؛ مستوى الخدمة فوق 99.95% بدون تدخل يدوي.
نصائح وأفضل الممارسات
- خطط لـ MTU بعناية: CNI من Kubernetes بالإضافة إلى WireGuard تضيف حمولة؛ اختبر لإيجاد القيمة الأمثل.
- شغّل tailscaled في cgroup مخصص ذو أولوية منخفضة حتى لا ينافس عبء العمل.
- استخدم نسخ قراءة للاستعلامات عبر المناطق حتى تُنفذ العمليات الحساسة للكمون محلياً.
حالة استخدام 5. نقطة خروج للموظفين البعيدين مع سياسات وإنترنت آمن
لمن ولماذا
شركات بها موظفون مسافرون يتصلون من شبكات غير آمنة. الهدف: توفير الإنترنت عبر عقدة الشركة مع التصفية والمراقبة، دون كشف الخدمات الداخلية علناً.
كيف يعمل
إعداد خادم نقطة خروج مخصص، تفعيل التوجيه وNAT. السماح للموظفين باستخدام هذه العقدة لتصفح الإنترنت. تحدد ACL والسياسات من يمكنه استخدام نقطة الخروج. تظل السجلات وتصفيتها تحت سيطرة الشركة.
تعليمات خطوة بخطوة
- نشر خادم ذو عرض نطاق ترددي ومعالج قوي. تفعيل توجيه IPv4/IPv6 وقواعد NAT لجدار الحماية.
- تسجيل العقدة في Headscale بالعلامة tag:exit، وتفعيل وضع نقطة الخروج على العميل.
- منح حق الوصول إلى نقطة الخروج لمجموعة المسافرين؛ منع الآخرين.
- نشر تصفية DNS وحركة الويب على خادم نقطة الخروج وربط مقاييس الأداء.
مثال ونتائج
فريق خارجي مؤلف من 20 مسافرًا متكررًا. سابقاً كانوا يستخدمون Wi-Fi عام مع خطر اعتراض البيانات. بعد نشر نقطة الخروج، كل حركة الفريق توجهت عبر عقدة الشركة، مما أتاح سياسات أمان موحدة وسجلات للحوادث. تأخير إضافي 15–25 مللي ثانية مقارنة باتصال الإنترنت الإقليمي المباشر.
نصائح وأفضل الممارسات
- خطط لنقطتي خروج: واحدة في منطقة بعيدة وأخرى قريبة. اختر الجغرافياً الأقرب لتقليل الكمون.
- فعّل DNS من الطرف إلى الطرف مع MagicDNS ومركزي سياسات حظر النطاقات الخبيثة.
- افصل نقطة الخروج عن الخدمات التجارية الحيوية لأداء متوقع.
حالة استخدام 6. إدارة أساطيل إنترنت الأشياء والكاميرات في المواقع النائية
لمن ولماذا
شركات التكامل وتلك التي لديها أجهزة طرفية كثيرة — كاميرات، حساسات، بوابات. الهدف: الوصول إلى الأجهزة للتشخيص والتحديث بدون توجيه منافذ أو حيل SIM-APN، مع تتبع وتدقيق واضح.
كيف يعمل
تشغل كل بوابة موقع نسخة tailscaled منخفضة التكلفة. تعلن الشبكات الفرعية التي تستضيف الأجهزة أو تعمل كوكيل. تتصل خوادم التحكم والمهندسون إلى Headscale مركزيًا. تعرّف ACL الاتصالات: مهندس -> بوابة -> أجهزة. يمكن لمفاتيح مؤقتة تمكين فتحات وصول مؤقتة.
تعليمات خطوة بخطوة
- توحيد صورة البوابة: tailscaled مع وكلاء النظام، جدار ناري أساسي، والمراقبة. إغلاق SSH من الخارج.
- نشر Headscale، وإنشاء علامات tag:edge-gw ومجموعات مهندسين.
- إضافة مسارات إلى الشبكات الفرعية للأجهزة وتمكينها في لوحة تحمل Headscale.
- تحديد ACL: مهندسون -> tag:edge-gw -> منافذ الأجهزة للتحكم والبث.
- إعداد جمع المقاييس، تجميع سجلات الوصول، وتنبيهات ربط العقد الجديدة.
مثال ونتائج
تاجر تجزئة مع 120 متجرًا، كل منها يضم 8–12 كاميرا. سابقاً استخدموا أنفاق على أجهزة التوجيه الاستهلاكية، غير مستقرة وصعبة الدعم. بعد الترحيل: قياس زمن التشغيل 98.7%، متوسط الكمون إلى المكتب المركزي 18–32 مللي ثانية، نشر متجر جديد أقل من 30 دقيقة مع صورة جاهزة للبوابة. اختفت الحوادث الناتجة عن اتصالات غريبة صادرة حيث بدأ المهندسون كل الوصول عبر عناوين خاصة.
نصائح وأفضل الممارسات
- فعّل مراقب النظام وإعادة التشغيل التلقائي لـ tailscaled على بوابات الشبكات بعد الأعطال.
- أنشئ مفاتيح preauth دفعات بعمر 48–72 ساعة للتوزيع والتثبيت.
- انشر خوادم DERP محلية في المناطق الرئيسية لتجنب البحث عن مرحلات بعيدة عند التدفقات الكبيرة للفيديو.
حالة استخدام 7. وصول مؤقت للمقاولين والمدققين: مفاتيح مؤقتة، علامات، موافقة
لمن ولماذا
فرق تحتاج وصولًا متكررًا لأخصائيين خارجيين بشروط محدودة. الهدف: منح الوصول المحدد فقط وإلغاؤه تلقائياً عند انتهاء العمل بدون تنظيف يدوي للمفاتيح.
كيف يعمل
إنشاء مفاتيح preauth مؤقتة أو تحديد صلاحية على المفاتيح العادية، تعيين علامات وACL تستهدف فقط الخدمات الضرورية. بعد انتهاء الصلاحية، تختفي العقد من الشبكة بسلام. يمكن فرض سير عمل الموافقة قبل تفعيل المسارات.
تعليمات خطوة بخطوة
- أنشئ مجموعة المقاولين وعلامات tag:readonly، tag:reveng.
- أنشئ مفاتيح preauth بصلاحية 24–72 ساعة، واجعلها للاستخدام لمرة واحدة.
- حدد ACL للخدمات الأساسية فقط، مثلاً واجهة المستخدم الوب لمحيط الاختبار ومستودع القطع.
- راقب ظهور العقد في السجلات؛ فعّل الموافقات اليدوية إذا لزم.
مثال ونتائج
تدقيق أمني استمر 10 أيام. منح المقاول وصولاً للبيئة التجريبية ونسخ السجلات. حُذفت العقد تلقائياً بعد انتهاء الصلاحية. استغرق إعادة منح الوصول للتدقيق المتكرر 15 دقيقة. لم تحدث حوادث نسيان المفاتيح.
نصائح وأفضل الممارسات
- ضع علامات واضحة على هذه العقد وابدأ أسماءها بمقدمة للتمييز السريع.
- لا تمنح حقوق نقطة الخروج للمقاولين إلا إذا كان ضرورياً.
- أنشئ تحذيرات لانتهاء صلاحية المفاتيح لتجنب توقف غير متوقع خلال فترات العمل.
تثبيت Headscale والإعداد الأساسي: من الصفر إلى العقدة الأولى
تحضير البيئة
- خادم Linux مع وصول عام TCP/UDP. مزامنة ساعة النظام عبر NTP.
- اسم نطاق مخصص للراحة. إنهاء TLS عبر عكس وكيل.
- فتح الاتصالات الصادرة للعملاء (UDP لاجتياز NAT).
النشر
- ثبت Headscale كحاوية. اصنع ملف تكوين compose يحتوي على headscale وقاعدة بيانات اختيارية. اربط منفذ Headscale الداخلي بـ localhost، وفوّض TLS لعكس الوكيل. عيّن متغيرات لاسم النطاق، وضع MagicDNS، مزود SSO إذا استُخدم.
- شغّل Headscale، تحقق من استجابة الخدمة وسجلاتها بشكل صحيح. تفقد مقاييس Prometheus إذا فعّلت.
- أنشئ المستخدم الأول (مثلاً مدير). أنشئ مفتاح preauth. ضبط OIDC: حدد URL المزود، معرف التطبيق، السر، وربط نطاقات البريد بالمجموعات.
- اختياريًا، أنشئ مرحل DERP في نفس البنية التحتية. سجل إحداثياته في ملف تكوين Headscale واختبر الوصول من شبكتين.
ربط العقدة الأولى
- ثبت عميل Tailscale على الخادم أو اللابتوب. شغّل خدمة النظام.
- اتصل بمنصة التحكم عبر تحديد عنوان خادم تسجيل الدخول والمفتاح preauth. أضف علامات أو إعلانات المسارات حسب الحاجة.
- تحقق من الحالة، قائمة الأقران، وحل MagicDNS. جرب إرسال ping إلى العقد للتأكد من الاتصال الشامل.
ACL والمسارات
- أنشئ سياسة دنيا: رفض افتراضي، ثم سماح دقيق حسب المجموعات والعلامات.
- فعّل إعلان مسار الشبكة الفرعية على العقدة ذات الوصول، وسمح بالمسارات في Headscale. تحقق من التوجيه وقواعد جدار الحماية.
- للنقاط الخروج، فعّل التوجيه في النظام وNAT؛ قيد الوصول حسب المجموعة.
الأخطاء الشائعة وكيفية تجنبها
- غياب NTP: خلل التزامن لبضع دقائق يكسر معاهدات WireGuard. راقب مزامنة الساعة بدقة.
- حظر UDP: جدران الحماية أو مزودو الخدمة الذين يمنعون UDP يجعل الأقران يعتمدون على DERP. تحقق من تمرير UDP وأضف مرحلات DERP محلية بالقرب من العقد.
- MTU غير صحيح: يسبب التجزئة ومشاكل TCP. نفّذ تتبع الأخطاء وقلل MTU بمقدار 40–80 بايت إذا تطلب الأمر.
- سياسات ACL واسعة جداً: اتبع مبدأ الأقل امتياز—حدّد المنافذ والاتجاهات بدقة.
- مفاتيح preauth قابلة لإعادة الاستخدام بعمر طويل: استخدم الصلاحية والمفاتيح ذات الاستخدام الواحد خاصة للمستخدمين الخارجيين.
الأداء والاستقرار: ما يجب توقعه وكيف تقيسه
السرعة. على أجهزة x86 الحديثة مع تسريع التشفير، يمكنك بسهولة تحقيق 600–900 Mbps من throughput بين مراكز البيانات في أنفاق الأقران المباشرة. أجهزة SoC الموفرة للطاقة (N100، N5105) تحقق 300–600 Mbps مع MTU مناسب. أجهزة ARM المتوسطة عادة تحقق 100–300 Mbps. تقليل DERP يخفّض throughput حسب موارد المرحل والجغرافيا.
التأخير. غالباً ما يطابق تأخير الاتصال المباشر مسارات الإنترنت: 2–10 مللي ثانية إقليمياً، 20–40 مللي ثانية بين المناطق. يضيف مرور DERP 10–40 مللي ثانية إضافية لمسار الترحيل. استضافة DERP خاص محلياً يقلل العقوبة 25–60% مقارنة بالمرحلين البعيدين.
الاعتمادية. عادةً، 90–95% من الأقران يتصلون مباشرة، والباقي يستخدم DERP. الشبكات النصفيّة المتماثلة وCGNAT تتطلب تخطيطاً للمرحلات. مراقبة المقاييس (عدد الأقران المباشرين/المرحلين، أخطاء المصافحة، التقطع) تساعد على الاستجابة السريعة.
التكامل والأتمتة: دمج Headscale مع الكومة التقنية الحالية
- عكس الوكيل: استخدم Caddy أو Traefik لإنهاء TLS تلقائياً وتوجيه سهل. اكشف Headscale عبر منافذ داخلية فقط خلف الوكيل.
- IaC: احتفظ بتكوين Headscale (المستخدمين، ACL، العلامات) في Git. نفذ التغييرات عبر خطوط الأنابيب مع مراجعة الطلبات.
- Ansible: أدوار لتثبيت tailscaled على العقد، إصدار مفاتيح preauth، وتمكين المسارات. مثالي للإدخال الجماعي.
- المراقبة: اجمع مقاييس Headscale في Prometheus، عرضها بـ Grafana. عين تنبيهات على أعداد أقران DERP، إخفاقات مصادقة SSO، وأخطاء التوجيه.
- السجلات: مركزيها باستخدام Elastic-stack أو ما شابه، ضبط الاحتفاظ والأحداث القابلة للبحث عن انضمام/مغادرة العقد والأخطاء.
مقارنة مع البدائل: أين يتفوق Headscale وما يجب الانتباه إليه
Headscale مقابل Tailscale (SaaS)
- التحكم والتخزين: يحتفظ Headscale ببيانات التعريف محلياً مما يسهل الالتزام الداخلي. تدير سحابة Tailscale جزءاً من الإدارة خارجياً.
- المرونة: تشغيل DERP الخاص، التكاملات، وأي تكوينات غير قياسية تتناسب مع سياساتك.
- التكلفة: يتوسع Headscale بتوقعية؛ تدفع للبنية التحتية بدلاً من تراخيص لكل عقدة.
- الدعم الوظيفي: معظم الوظائف الأساسية مدعومة، ولكن بعض ميزات السحابة الملكية قد تكون مفقودة أو مختلفة. تحقق من القوائم الحالية عند التخطيط للهجرة.
Headscale مقابل ZeroTier
- كلاهما شبكات مترابطة. Headscale مبني على WireGuard ومتوافق مع عملاء Tailscale؛ ZeroTier يستخدم تقنيته الخاصة.
- يقدم Headscale نموذج نظام تشغيل أبسط وتكاملًا وثيقًا مع أدوات شبكة Linux. ZeroTier يناسب شبكات L2/L3 هجينة والمفاتيح الافتراضية.
- غالباً ما يتفوق WireGuard في سرعة التشفير باستخدام المعالج.
Headscale مقابل Netmaker/Netbird
- Netmaker وNetbird مدراء WireGuard مع واجهات مستخدم غنية. يتفوق Headscale بنموذج ACL وتوجيه ناضج ومتوافق مع عملاء Tailscale لكن قد يحتاج لوحات تحكم طرف ثالث.
- إذا كنت بالفعل ضمن بيئة عملاء Tailscale وترغب باستضافة ذاتية، غالباً ما يكون Headscale الخيار الطبيعي.
Headscale مقابل VPN الكلاسيكية (OpenVPN/IKEv2)
- الشبكة المترابطة مع اجتياز NAT أبسط في الإعداد ويتعامل مع الشبكات غير المستقرة بشكل أفضل. MagicDNS والعلامات توفر تحكم وصول مرن.
- تُستخدم VPN الكلاسيكية للنفق الثابت للخروج، تجاوز القيود، أو إعدادات بوابة واحدة مع عناوين IP ثابتة لمهام محددة.
ملاحظة خبراء حول حالات استخدام VPN الكلاسيكية
إذا كنت تحتاج إلى عنوان IP ثابت شخصي، وصول بنكي دولي، تجاوز الرقابة، أو اختيار بروتوكولات محسنة لمزودك، فهذه فئة مختلفة وليست بديلاً لشبكات mesh. الحل العملي هو خادم VPN شخصي مثل vpn.how: عنوان IP مخصص لكل عميل، بروتوكولات متعددة (WireGuard، OpenVPN، IKEv2، L2TP، SSTP) قابل للتخصيص حسب الشبكة، مواقع خوادم في مدن رئيسية (موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافانغر)، طرق دفع ملائمة (بما في ذلك بطاقات بنكية روسية، نظام الدفع الفوري، والعملات المشفرة)، خطط تبدأ من 490 ₽/يوم و2490 ₽/شهر مع خصومات، إعداد سريع خلال 5 دقائق، ولا تسجيل للسجلات. هذه الخدمة تكمّل Headscale: تغطي الخصوصية وخروج الإنترنت تحت IP الخاص بك، بينما يتولى Headscale شبكات العقد الداخلية والوصول إلى الخدمات.
الأسئلة الشائعة: الأسئلة العملية الشائعة
1. هل يمكن استخدام العملاء المحمولين؟
العملاء المكتبيون والخادميون يعملون بسلاسة. العملاء المحمولون الرسميون يختلفون في دعمهم لخوادم تسجيل الدخول المخصصة. في الإنتاج، تعتمد الفرق عادة على اللابتوبات والبوابات؛ للهواتف المحمولة، تستخدم البروكسيات المحلية أو ملفات تعريف VPN كلاسيكية منفصلة. تحقق من التوافق قبل النشر الواسع.
2. كيف تضمن توفر Headscale العالي؟
ضع Headscale خلف عكس وكيل مع فحوصات الصحة، خزن الحالة في قاعدة بيانات مقاومة للأخطاء، وانشر نسخة ثانية في منطقة توافر أو منطقة أخرى. شغل DERP في منطقتين على الأقل. نسخ احتياطي منتظم للتكوينات وقاعدة البيانات.
3. ماذا عن الأداء مع عدد كبير من العقد؟
مئات العقد شائعة؛ وآلاف ممكنة مع هيكل جيد ومراقبة. راقب أوقات المصافحة، حصة DERP، حمل قاعدة البيانات، وإنهاء TLS. فصل الأدوار: منصة التحكم ومرحل DERP.
4. هل تحتاج كل عقدة إلى عنوان IP عام؟
لا. اجتياز NAT يتيح للعملاء إيجاد مسارات مباشرة. عناوين IP عامة مطلوبة فقط لـ Headscale ومرحل DERP القابلين للوصول خارجيًا.
5. هل يمكنك تقسيم البيئات إلى عدة "منظمات"؟
نعم، عبر المستخدمين/المجموعات والعلامات. استخدم ACL منفصلة للفرق المستقلة. للعزل القوي، انشر عدة نسخ من Headscale.
6. كيف تهجر من Tailscale SaaS إلى Headscale؟
أنشئ Headscale، كرر ACL والمجموعات، أصدر مفاتيح preauth، وأعد تكوين العقد لخادم تسجيل الدخول الجديد تدريجياً. شغّل شبكات موازية أثناء الهجرة. ابدأ بالعقد غير الإنتاجية.
7. هل تعمل ميزات Taildrop وما شابه؟
نقل الملفات بين العقد عبر الشبكة الخاصة ممكن، لكن سلوك الميزة الخاصة بالمستخدم قد يختلف عن السحابة. اختبر مع نسخ عميلك وHeadscale.
8. كيف تمنع تسرب المرور خارج النفق؟
استخدم نقاط الخروج وأجبر توجيه المرور كاملاً للمجموعات الحساسة. فعّل سياسات DNS. على العملاء، منع التوجيه المقسم حيث يلزم.
9. ماذا يسجل Headscale؟ وهل يلتزم بالخصوصية؟
تتضمن السجلات أحداث الإدارة: المصادقة، تسجيل العقد، تغييرات السياسات. مرور المستخدم لا يمر عبر منصة التحكم. اتبع سياساتك الداخلية للتعامل مع البيانات وتقليلها.
10. ماذا لو حظر مزود الخدمة UDP؟
توقع زيادة استخدام DERP. أنشئ مرحلات DERP قريبة من العملاء؛ في السيناريوهات الحرجة، اعتبر الترحيل عبر TCP فقط حيث يلزم. افحص سياسات المزود مسبقاً.
الخاتمة: لمن يناسب Headscale وكيف تبدأ بسرعة
إذا كنت تريد التحكم، الامتثال، وتسعيراً متوقعاً، يقدم لك Headscale ذلك بالتحديد. هو مثالي لـ: 1) مختبرات منزلية وأعمال صغيرة تحتاج وصولاً سهلاً بدون توجيه منافذ؛ 2) فرق المنتجات مع البيئات التجريبية وCI/CD عبر السحابات؛ 3) المشاريع الهجينة التي تحتفظ بقاعدة بيانات محلية؛ 4) السيناريوهات الصناعية ذات الشبكات المعزولة؛ 5) أساطيل أجهزة الطرفية وإنترنت الأشياء؛ 6) وصول مؤقت للمقاولين. نقاط القوة تشمل الإعداد السهل، ACL المرنة، MagicDNS، التوجيه، وخيارات DERP المخصصة. خطة بدء إنتاجية مثل: 1) نشر Headscale خلف عكس وكيل؛ 2) تفعيل OIDC للإدخال؛ 3) تسجيل أول 3–5 عقد؛ 4) تحديد ACL بالحد الأدنى وصلاحيات الأقل؛ 5) تفعيل المقاييس والتسجيل؛ 6) اختبار سيناريوهين أو ثلاثة أساسين؛ 7) التوسع باستخدام العلامات وموجهات الشبكات الفرعية. لخروج الإنترنت عبر IP شخصي وخصوصية محسنة في الشبكات العامة، تعتبر VPNs الشخصية التقليدية مجالاً مختلفاً. يفضل العديد من الفرق الخوادم الشخصية من مزودين مثل vpn.how التي توفر عناوين IP مخصصة، بروتوكولات متعددة، اختيارات جغرافية، إعداد سريع، وتسعير شفاف. لكن لشبكات العقد الداخلية، DevOps، والسحب المختلطة، يظل Headscale الخيار الأفضل. في النهاية، تحصل على شبكة WireGuard خاصة قوية حيث تتحكم بالبيانات والإدارة، وإدخال العقد الجديدة يأخذ دقائق. إنها حالة نادرة حيث يلتقي الأمان، الراحة، والمرونة حقاً.