نظام Roskomnadzor TSPI في 2026: كيف يعمل الفحص العميق للحزم وأساليب التجاوز الموثوقة
تحليل معمق لنظام Roskomnadzor TSPI وتقنيات التجاوز الحديثة: من مبادئ الفحص العميق للحزم (DPI) وECH إلى إعدادات عملية باستخدام WireGuard، IKEv2، OpenVPN، v2ray/REALITY، Hysteria2، وتقسيم DNS. أدلة خطوة بخطوة، قوائم تحقق، دراسات حالة وأدوات لتحقيق اتصال مستقر.
محتوى المقال
- المقدمة: لماذا هذا الموضوع مهم في 2026 وماذا ستستفيد
- الأساسيات: المفاهيم الجوهرية للفحص العميق للحزم ونظام tspi
- نظرة معمقة: كيف تطور الفحص العميق للحزم حتى 2026
- الطريقة 1. استراتيجيات dns: من الأساسيات إلى الخطط المعقدة
- الطريقة 2. خادم vpn شخصي مع البروتوكول والتمويه المناسبين
- الطريقة 3. التمويه كـ https حقيقي: v2ray/reality، trojan، naiveproxy
- الطريقة 4. بروتوكولات quic الجيل التالي: hysteria2، tuic وضبطهما
- الطريقة 5. النفق عبر websocket/grpc وcdn
- الطريقة 6. shadowsocks 2026+: الإضافات, obfs4, cloak, وnaive
- الطريقة 7. البنى المعمارية المقاومة للأخطاء: تعدد نقاط النهاية، تقسيم الأنفاق، التبديل التلقائي
- الأخطاء الشائعة وكيف تتجنبها
- الأدوات والموارد: ما الذي تستخدمه عمليًا
- دراسات حالة ونتائج: ما الذي ينجح ميدانياً
- الأسئلة الشائعة: 10 أسئلة رئيسية
- الخلاصة: استراتيجية 2026
المقدمة: لماذا هذا الموضوع مهم في 2026 وماذا ستستفيد
بحلول 2026، أعاد نظام TSPI من Roskomnadzor ونظام DPI المُشغل على مستوى المشغلين تشكيل معظم تقنيات التجاوز المعروفة سابقًا. أصبحت عمليات الحجب أكثر انتقائية، وعمليات الفحص النشطة أكثر عدوانية، ونماذج التمييز أذكى. ومع ذلك، لا يزال من الضروري للقطاع التجاري، الصحفيين، الباحثين والمستخدمين العاديين وجود قنوات اتصال موثوقة: للعمل عن بُعد، الوصول المؤسسي، سحب ملفات التطوير، المنصات التعليمية، وسائل الإعلام الأجنبية القانونية والخدمات. في هذه المقالة، وبدون حشو أو تسويق، نوضح بدقة كيفية عمل نظام TSPI، العلامات المستخدمة لكشف الأنفاق، ماذا يرى الفحص العميق للحزم وماذا يفوت؛ نقدم مخططات إعداد خطوة بخطوة، قوائم مرونة، وسيناريوهات لمختلف ملفات المخاطر. ستتمكن من معرفة البروتوكولات التي تختارها، كيفية إخفاء المصافحة، بناء قابلية التحمل للأخطاء، وأين تفشل الحلول عادةً.
ملاحظة مهمة: المادة أدناه تقنية وتعليمية. يرجى الالتزام بقوانين ولايتك وسياسات مؤسستك. استخدم هذه الأساليب لأغراض مشروعة فقط: حماية البيانات الحساسة، الوصول المؤسسي، اختبار مرونة الشبكة، والامتثال للخصوصية والأمان.
الأساسيات: المفاهيم الجوهرية للفحص العميق للحزم ونظام TSPI
ما هو TSPI وكيف يدمج ضمن شبكات المشغلين
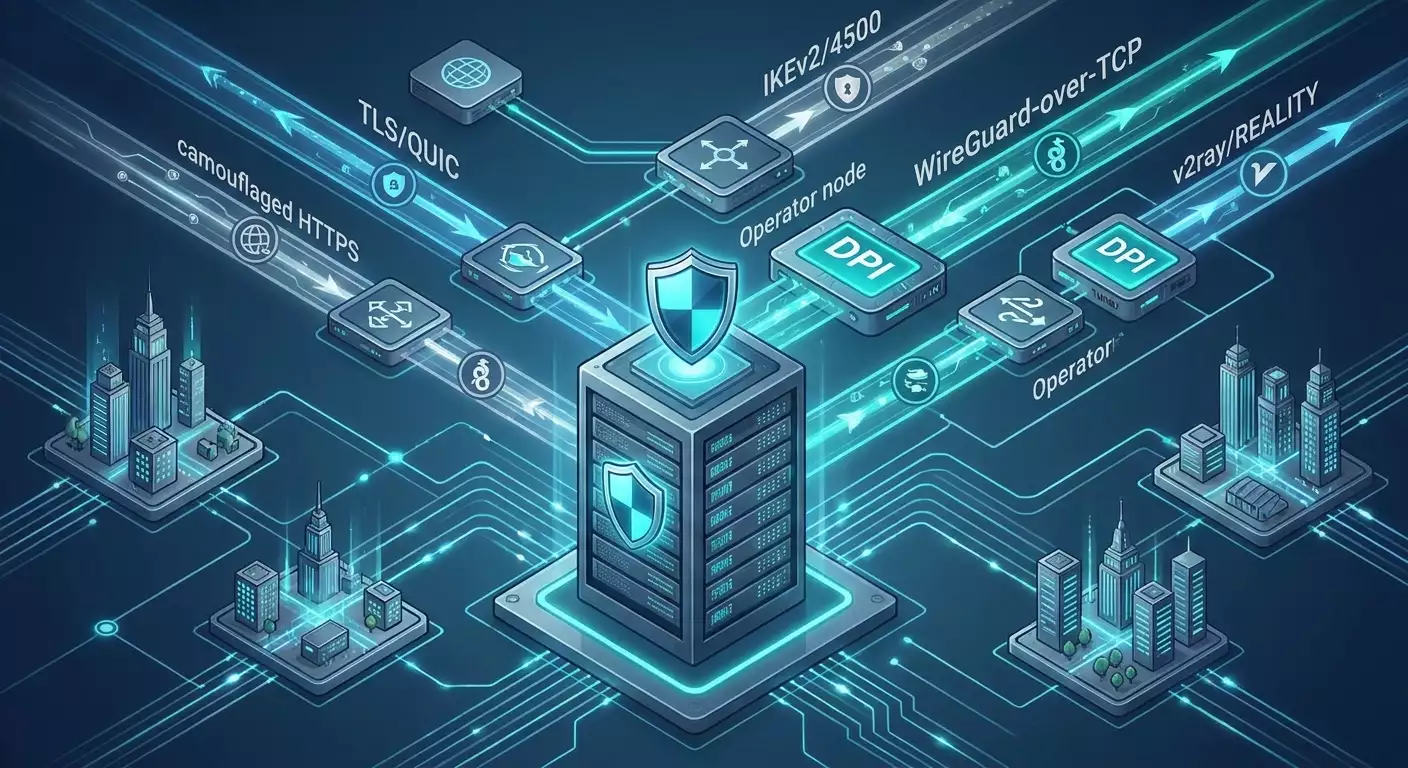
TSPI (الأدوات التقنية لمواجهة التهديدات) هو منظومة متكاملة من الفحص العميق للحزم وبنية التحكم تُطبق في شبكات مشغلي الاتصالات. يعترض ويحلل حركة المرور على مستويات L3-L7، ويطبق قواعد على DNS، SNI، نطاقات عناوين IP، البروتوكولات، والخصائص الإحصائية. الإدارة مركزية: قوائم، توقيعات، نماذج سلوكية، وسياسات تحديث.
DPI: أين تُفحص الحركة بدقة
- L3/L4: عناوين IP، المنافذ، نوع البروتوكول (TCP/UDP/ICMP)، فحص جزئي لـ QUIC/UDP-443.
- L5-L7: TLS ClientHello (SNI، الإصدار، الإضافات)، ALPN، بصمات JA3/JA4، إطارات HTTP/2، ترقيات WebSocket، حزم DNS (بما في ذلك DoT/DoH SNI/المضيف)، لافتات SSH، مصافحة OpenVPN، ملفات تعريف WireGuard وحركات المرور.
- التحليل السلوكي: تكرار الحزم، MTU/التجزئة، أحجام الحزم الأولية، التوقيتات، توزيع الفواصل بين الحزم، مدة الجلسات، إعادة استخدام المنافذ والنقاط الطرفية.
قنوات الحجب
- DNS: استبدال الاستجابة، NXDOMAIN، حجب DoH/DoT عبر SNI/ALPN/JA3.
- SNI/HTTP مضيف: تصفية النطاقات في TLS ClientHello أو رؤوس HTTP1.1/2.
- IP/منفذ: الحجب حسب العنوان أو المنفذ (عادة UDP/443، 853، 500، 4500، 1194، إلخ).
- تواقيع البروتوكولات: OpenVPN، Shadowsocks، WireGuard القياسي، SSTP، L2TP/IPsec.
- التقييد السرعي: إبطاء متعمد لتدفقات محددة (مثلاً حالات تدهور استهدفت أنماط "media CDN" أو "t.co").
- الفحص النشط: مسح منافذ وعناوين IP مشبوهة لتحديد البروكسي والأنفاق (Shadowsocks، v2ray، Trojan، إلخ).
نظرة معمقة: كيف تطور الفحص العميق للحزم حتى 2026
تواقيع المصافحة وبصمات TLS
الفحص العميق الحديث لا يكتفي برؤية SNI بل يطابق أيضاً مجموعة إضافات ClientHello، ترتيب الحقول، قيم GREASE، الشفرات المدعومة، ALPN (مثل h2، http/1.1، h3)، يُولّد بصمات JA3/JA4، ويقارنها مع قاعدة بيانات مرجعية للعملاء الشائعين (Chrome، Firefox، Safari، TLS على Windows/iOS/Android). أي شذوذ مثل «متصفح بمجموعة إضافات غير معتادة لكن بدون طلب HTTP صالح» يُعد إشارة تحذير.
QUIC/HTTP3 وسياسات المشغل
UDP-443 كثيرًا ما يكون مريبًا. في بعض الشبكات، يُبطأ QUIC بشكل منهجي أو يُحجب انتقائياً، خاصة للتطبيقات غير القياسية (Hysteria2، TUIC). استراتيجيات فعالة تشمل التمويه كحركة h3 شرعية على نطاقات حقيقية أو التحول من QUIC إلى TLS عبر TCP مع ملفات تعريف عميل معقولة.
الفحص النشط ونماذج السلوك
بين 2024-2026، اشتد الفحص النشط: عند كشف منفذ بروكسي محتمل، تحاول الأنظمة بدء المصافحات عدة مرات بتنوعات، مقلدة عملاء مختلفين. الخوادم المُعدة بشكل افتراضي تُخون نفسها بعبارات ثابتة أو سلوكيات محددة. كما تحسن الكشف التخطيطي: جلسات TCP مستقرة وطويلة ذات توزيع غير معتاد لأحجام الإطارات، معدل بث ثابت، وغياب التوقفات "البشرية" تُستهدف.
ECH، ESNI وحدود تشفير البيانات الوصفية
ECH (Encrypted ClientHello) مدعوم من المتصفحات الكبرى عبر شبكات CDN ومزودي TLS في 2026. مع ذلك، لا يحل ECH مشكلة الحجب على مستوى IP أو إخفاء الاتصال بنطاق معين على مستوى عناوين IP. قد يقطع الحجب ECH استناداً للإحصائيات أو يحجب كامل مجموعة IP الخلفية إذا اعتُبرت المخاطر مقبولة. الخلاصة: ECH جزء من الحل، وليس الحل السحري.
ملخص التهديدات
- البروتوكولات التي تفتقر إلى تمويه مقنع على طبقة المصافحة معرضة للخطر.
- الحلول المعتمدة على UDP تقدم ميزة السرعة لكنها تواجه تدقيقًا إضافيًا.
- تزداد فرص النجاح مع تقليد عميل شرعي (uTLS)، التمويه بالنطاقات الحقيقية، وتوجيه DNS الذكي.
الطريقة 1. استراتيجيات DNS: من الأساسيات إلى الخطط المعقدة
لماذا تبدأ بـ DNS
حتى 30-60% من الحجب الواقعي هو تصفية DNS بحتة. إذا تم اعتراض مفسراتك أو تزوير الردود، فإن نفقك محكوم عليه بالفشل: إما لن تصل إلى الخادم أو ستصل لعناوين IP وهمية. DNS الصحيح هو حجر الأساس لتجاوز DPI.
نهوج فعالة
- مفسر محلي على الجهاز/الموجه: Unbound، dnsmasq مع تحقق DNSSEC، التخزين المؤقت، وتقليل التسرب.
- DoH/DoT لمفسرين موثوقين عبر IP، باستخدام تمويه SNI أو ECH. وإذا لم يكن ذلك ممكنًا، بدء الاتصال عبر عناوين IP ثابتة مع التحقق من شهادة SPKI.
- DNSCrypt/DNS مجهول: تمويه إضافي بفصل أدوار "الراسل/المفسر".
- تقسيم DNS: حل النطاقات الحرجة عبر النفق، والباقي محليًا للحفاظ على المصداقية.
- قنوات الطوارئ: عدة نقاط نهاية DoH مع ALPN/منافذ متنوعة (443، 8443، 10443)، باستخدام مؤقتات Happy Eyeballs.
خطوات التنفيذ (كمبيوتر/موجه)
- تثبيت Unbound على الموجه/المضيف. تفعيل DNSSEC، ضبط التخزين المؤقت-الحد الأدنى للمدة = 300، تشديد نقاط NXDOMAIN.
- تهيئة توجيه إلى 2-3 مفسرين DoH/DoT عبر IP بدون اسم مضيف، تفعيل تحقق شهادة SPKI.
- إضافة قنوات طوارئ: واحد DoH ALPN قياسي، واحد h2 فقط، وآخر على منفذ غير قياسي (8443).
- تعيين المفسر المحلي (127.0.0.1) كـ DNS وحيد على الأجهزة.
- التحقق بواسطة dig وtls-trace (openssl s_client) لضمان تشفير المسار وعدم وجود تزوير.
قائمة تحقق مرونة DNS
- عدم فتح المنفذ 53/udp على جانب المزود (لتجنب التزوير السهل).
- ثلاثة خيارات DoH/DoT على الأقل مع ملفات تعريف شبكة مختلفة.
- تمكين التخزين المؤقت بمدة TTL لا تقل عن 300 ثانية، لكن ليست طويلة لمنع التسمم.
- حل النطاقات الحرجة (أنفاق، خوادم خلفية) ضمن قناة محمية.
الطريقة 2. خادم VPN شخصي مع البروتوكول والتمويه المناسبين
لماذا الخادم الشخصي أفضل من المشترك
مجموعات VPN المشتركة تدرج أسرع في قوائم الحظر: مئات المستخدمين يولدون ملفات مرور يمكن تمييزها بسرعة وتتحول سمعة عناوين IP سلبا. الخادم الشخصي مع عنوان IP مخصص يظهر كخادم خاص ويُكشَف عنه أقل. بالإعداد المناسب، تحاكي المصافحات وملفات الحزم الخدمات العادية.
اختيار البروتوكول: دليل مختصر
- WireGuard: سريع وبسيط. عرضة بدون تمويه (نمط UDP قياسي)، لكنه يعمل جيدًا مع أغلفة (wg-over-tcp، udp2raw، WebSocket/gRPC).
- IKEv2/IPsec: مدمج نظامياً، مستقر ضمن شبكات NAT/CGNAT، خصوصًا على المنفذ 4500 (NAT-T). غالبًا ما يقبل DPI إذا كانت الملفات الشخصية معدة بعناية ولا تُعرض خدمات إضافية.
- OpenVPN: مرن. TCP+443 مع tls-crypt، غلاف uTLS، وتقليد HTTP2 قد يكون مقاومًا لكنه يتطلب ضبطًا دقيقًا وتعديل MTU.
- OpenConnect/AnyConnect (ocserv): يعتمد TLS وله ملف تعريف مقنع. يثبت بقاءه في بعض الشبكات.
- SSTP: TCP 443، يشبه HTTPS لكن توقيعاته معروفة. خيار احتياطي.
ممارسة: IKEv2 على 4500 وWireGuard مع التمويه
الخيار أ: IKEv2 (strongSwan) مع MOBIKE والمنفذ 4500
- نشر VPS في منطقة ذات اتصال جيد (أوروبا، قرب IX الروسي). تأكد من فتح المنافذ UDP 500 و4500.
- تثبيت strongSwan، إنشاء PKI: شهادات الجذر والخادم بأشكال حديثة (P-256 أو Ed25519 للمصادقة وAES-GCM للتشفير).
- تفعيل MOBIKE (تبديل الشبكة بسلاسة)، NAT-T ضروري.
- إغلاق الخدمات غير الضرورية على الخادم، السماح فقط لـ 4500/udp (و500/udp).
- إنشاء ملفات تعريف للأجهزة: Windows، iOS، Android، macOS تدعم IKEv2 أصلاً.
- الضبط: dpdaction=clear، ikelifetime=20m، lifetime=1h، rekeymargin=3m؛ ضبط MSS بين 1360-1380 عند الملاحظة تجزئة.
- التحقق من حل النطاقات الحرجة عبر النفق (تقسيم الأنفاق حسب البادئات المطلوبة).
الخيار ب: WireGuard مع تمويه TCP أو WebSocket
- تثبيت WireGuard (wg-quick) بشكل افتراضي. لا تستخدم UDP/51820 القياسي.
- WireGuard-over-TCP: تشغيل طبقة بروكسي (مثلاً sing-box أو Xray) مع نقل tcp+tls إلى wg محلي. تمكين ملف uTLS مطابق لـ Chrome وALPN: h2,http/1.1.
- بديل: WireGuard-over-WebSocket عبر TLS 443 مع تمويه النطاق الحقيقي (server_name)، التوجيه لمنفذ wg المحلي.
- اختياريًا: استخدام udp2raw لتغليف UDP ضمن UDP/TCP مع عشوائية.
- المنفذ: 443/tcp. شهادة من سلطة تصديق شرعية لتمويه النطاق الحقيقي (أو استخدام أسلوب REALITY مع تحقق بدون إصدار شهادات — راجع الطريقة 3).
- ضبط MTU: العميل 1280-1360، والخادم بالمثل، لتجنب التجزئة.
قائمة تحقق الخادم الشخصي
- عنوان IP مخصص، إغلاق جميع المنافذ غير الضرورية، وعدم الرد على الفحوصات النشطة (مصافحات وهمية).
- بصمة TLS تحاكي المتصفح الشائع (uTLS)، ALPN صالح، شهادة معقولة.
- تقسيم الأنفاق: يُمرر فقط اللازم عبر النفق، وباقي الحركة مباشرة.
- النسخ الاحتياطي: نقطة نهاية ثانوية على منفذ/بروتوكول مختلف.
توصية عملية للخوادم الشخصية
للقراء الراغبين في حل جاهز بدون إدارة ذاتية، اعتبر vpn.how خيارًا سريعًا لإعداد خادم VPN شخصي مع IP مخصص (غير مشترك). يمكنك اختيار البروتوكولات المناسبة لشبكتك (WireGuard، OpenVPN، IKEv2، L2TP، SSTP)، يدعم المنافذ والأنماط المقاومة لـ DPI (مثل WireGuard على منافذ غير قياسية أو IKEv2 على 4500/udp)، يوفر مواقع موزعة (موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافنجر)، يقبل بطاقات روسية (Tinkoff، Ozon)، SBP، USDT/BTC، وينشر الخوادم تلقائيًا في حوالي 5 دقائق بعد الدفع. الأسعار تشمل خطط قصيرة الأجل (ابتداءً من 490 روبل يوميًا) واشتراكات شهرية (من 2490 روبل) مع خصومات للمدد الطويلة. عنوان IP مخصص وعدم تسجيل النشاط يقللان من مخاطر الحجب الجماعي مقارنة بالمجموعات المشتركة. هذا الحل ذو قيمة خاصة حين تكون العناوين المتوقعة ومرونة البروتوكولات مهمة.
الطريقة 3. التمويه كـ HTTPS حقيقي: v2ray/REALITY، Trojan، NaiveProxy
الفكرة
إن كان DPI يبحث عن «TLS مزيف»، فامنحه ملف تعريف HTTPS مقنع بشدة: SNI حقيقي، ALPN صالح، بصمة عميل مطابقة لمتصفحات شائعة، وسلوك حركة مرور يتوافق مع التصفح العادي.
الأدوات
- Xray (v2ray) مع REALITY: يتنكر كمضيف حقيقي بدون إصدار شهادات على خادم البروكسي. يتحقق العميل من الهدف «كأنه» موقع حقيقي، ويتعاون الخادم على مستوى المصافحة. التكوين الصحيح للمفتاح والنطاق حاسم.
- Trojan: يقلد HTTPS بكلمة مرور عند طبقة TLS. بسيط لكن يحتاج إعداداً دقيقاً ونطاق/شهادة.
- NaiveProxy: بروكسي HTTP/2 أو HTTP/3 باستخدام مكدسات المتصفحات (ملف تعريف موثوق جداً)، مرشح قوي ضد DPI القائم على التوقيعات.
خطوات التنفيذ (مثال Xray REALITY)
- نشر Xray على 443/tcp مع نقل tcp+tls. تهيئة REALITY: تعيين النطاق الحقيقي «التمويهي» (مثلاً مصدر ويب كبير) والمفاتيح الموافقة.
- تفعيل uTLS على العميل، مختارًا ملف تعريف Chrome أو Firefox.
- للحفاظ على المظهر، يمكن وضع nginx مع محتوى ثابت أمام Xray، ليُظهر الموقع https عادي لفحوصات DPI النشطة.
- استخدام v2rayN/v2rayNG/sing-box على العميل، استيراد التهيئة بصيغة JSON، والتحقق من البصمات.
قائمة التحقق من تمويه HTTPS
- SNI وALPN موثوقان؛ تجنب التركيبات النادرة.
- تقليد uTLS للمتصفحات الشائعة.
- لا سلوك «ثرثار» على مصافحات غير صالحة (الفحص النشط).
- خلفية مخفية: الوصول المباشر للنطاق يعرض صفحة عادية وليس أخطاء.
الطريقة 4. بروتوكولات QUIC الجيل التالي: Hysteria2، TUIC وضبطهما
لماذا هي مثيرة للاهتمام
يستخدم Hysteria2 وTUIC QUIC مع تحكم ازدحام حديث (BBR ونظائره)، مقاوم لفقدان الحزم، ويوفر اتصالًا ممتازًا للأجهزة التي تبث الفيديو والمؤتمرات عن بعد وRDP/SSH. الجانب السلبي هو تحيز DPI ضد UDP-443 وكراهية المشغلين لـ "التدفقات الكاملة المثالية".
ممارسة الإعداد
- نشر خادم Hysteria2/TUIC على كل من 443/udp و8443/udp (نقطتي نهاية)، تفعيل مفتاح obfs، واستخدام رؤوس fakeTLS في بعض الشبكات.
- ضبط حدود الرفع/النزول، تفعيل التحكم بالازدحام BBR.
- إضافة تبديل احتياطي TCP على 443/tcp على نفس المضيف ليستخدمه العملاء في حال حجب UDP.
- تفعيل Happy Eyeballs من جهة العميل: بدء اتصالات متوازية على عناوين/منفذات مختلفة واختيار الناجح.
نصائح رئيسية
- إذا تم قطع QUIC، التحول إلى تمويه TCP (انظر الطريقة 3).
- راقب MTU، خصوصاً عند تشغيل VPN على QUIC أو العكس.
- تشغيل بروتوكولات مختلفة على نفس IP لكن تجنب «مزاد المنافذ».
الطريقة 5. النفق عبر WebSocket/gRPC وCDN
الجوهر
WebSocket عبر TLS 443 أو gRPC على HTTP/2 يبدو مشروعا كخدمات ويب. بإعداد جيد للخادم، يمكن إخفاء البروكسيات الداخلية (vless/ws، trojan/ws) والمرور عبر CDN إذا سمحت سياسات CDN بذلك.
خطوات التنفيذ (باستخدام sing-box/Xray)
- تكوين نقل ws أو grpc مع مسارات تحاكي APIs حقيقية، مثل /api/events أو /cdn/trace.
- وضع nginx/caddy في المقدمة لخدمة الملفات الثابتة وبروكسي /api/ إلى منفذ البروكسي الداخلي.
- تفعيل uTLS واستخدام شهادات صالحة.
- عند استخدام CDN، اتبع القواعد: احترام الشروط، تجنب تغطية النطاقات المحظورة. اختبر زمن الاستجابة والاستقرار.
القيود
- تغطية النطاقات (Domain Fronting) غالبًا ما تعطلها مزودات CDN الكبرى. ركز على نشر محتوى مشروع وبروكسي عكسي.
- يكشف الفحص النشط عن المسارات. رد بردود صالحة لطلبات GET/HEAD.
الطريقة 6. Shadowsocks 2026+: الإضافات, obfs4, Cloak, وNaive
الأهمية
نسخة Shadowsocks العادية معروفة في قواعد بيانات التوقيعات. ومع ذلك، shadowsocks-rust مع الإضافات (v2ray-plugin، simple-obfs، obfs4، cloak، naive) وضبط دقيق يمكن أن ينجو من DPI، خصوصًا إذا كان محاكاة TLS/HTTP متقنة.
توصيات
- استخدام shadowsocks-rust مع شفرات 2026: chacha20-ietf-poly1305 أو أوضاع 2022-blake3.
- الإضافات: naive (HTTP2/3)، cloak (مفاتيح وأقنعة ديناميكية)، obfs4 (نمط الجسر)، v2ray-plugin (ws+tls).
- تشغيل الخادم خلف nginx/caddy لتقديم ردود صالحة عند الوصول المباشر.
التحقق
- tcpdump/wireshark: الحزم الأولى تطابق ملفات تعريف TLS/HTTP.
- ja3/ja4: البصمات تطابق Chrome/Firefox.
- الفحوصات النشطة تتلقى ردود «موقع عادي».
الطريقة 7. البنى المعمارية المقاومة للأخطاء: تعدد نقاط النهاية، تقسيم الأنفاق، التبديل التلقائي
لماذا هي ضرورية
قد تفشل الحلول الفردية—بسبب الحظر على IP، كشف التوقيعات، أو السياسات الإقليمية. يجب أن تسمح البنية بالتحويل السريع التلقائي عند الفشل.
الأنماط
- تعدد نقاط النهاية: مضيفان إلى ثلاثة ضمن ASNs ومناطق مختلفة. واحد TCP بتمويه، واحد QUIC، وآخر IKEv2.
- تقسيم الأنفاق: تمرير النطاقات والبادئات الحرجة عبر النفق؛ الباقي مباشر للحفاظ على ملف مرور بشري.
- تبديل DNS للطوارئ: سجلات SVCB/HTTPS مع أولويات، TTL قصيرة، أسماء بديلة.
- سياسات العميل: إعادة تهيئة تلقائية عند RTO> 2s، تبديل النقل، إعادة الاتصال مع تباين زمني.
خطوات التنفيذ
- قائمة التطبيقات/الخدمات التي تحتاج إلى النفق (Git، Jira، سحب التكوين، المراسلات).
- إنشاء جداول التوجيه: توجيه مبني على السياسات عبر FQDN/ipset.
- إعداد المراقبة: smokeping/mtr لكل نقطة نهاية، وتنبيهات ضعُف الأداء.
- تهيئة العملاء بملفين شخصيين، سكريبتات للتبديل السريع، مفاتيح ساخنة.
الأخطاء الشائعة وكيف تتجنبها
- VPN مشترك بدون تمويه: عناوين IP محجوبة مسبقًا، كشف المصافحة يؤدي إلى قطع أو بطء الاتصال.
- قوائم المنافذ المفتوحة: فتح 22/80/443/8443/1194/51820 يدعو الفحص النشط. الحل: إغلاق الجميع إلا منفذ أو منفذين "صحيحين".
- تجاهل MTU/MSS: التجزئة تقتل السرعة وتزيد الظهور. ضبط الحدود وفحص PMTUD مهم.
- تسريبات DNS: تشفير النفق لكن ترك DNS للمزود. ضبط مفسرات محلية وتقسيم DNS.
- بصمات TLS مثبتة: افتقار لـ uTLS وALPN غير واقعي. صحح الإعداد.
- لا خطط بديلة: عدم وجود نقاط نهاية أو بروتوكولات بديلة يؤدي لتعطل الخدمة.
- بروتوكولات قديمة: PPTP/L2TP بدون IPsec أو OpenVPN بدون tls-crypt تُكتشف سريعًا. قم بالتحديث.
الأدوات والموارد: ما الذي تستخدمه عمليًا
مكونات الخادم
- strongSwan (IKEv2)، WireGuard، OpenVPN (مع tls-crypt)، ocserv (OpenConnect)، shadowsocks-rust.
- Xray-core (v2ray، REALITY، VLESS)، sing-box (نقل شامل: ws/grpc/tls/hysteria/tuic)، Hysteria2، TUIC، Trojan، NaiveProxy.
- nginx/caddy للواجهة الأمامية والردود المعقولة.
العملاء
- WireGuard (العملاء الرسميون)، OpenVPN Connect، IKEv2 الأصلي (Windows/macOS/iOS/Android).
- v2rayN (Windows)، v2rayNG (Android)، sing-box GUI (متعدد الأنظمة)، Clash Meta (للسياسات المعقدة).
- Outline Client (لسيناريوهات Shadowsocks).
أدوات التشخيص والاختبارات
- tcpdump/wireshark: تحليل الحزم الأولى، مصافحات TLS.
- mtr/smokeping: اختبار الاستقرار في المسار وتأخير الاستجابة.
- iperf3: قياس سرعة النقل.
- openssl s_client, curl -v --http2: التحقق من ALPN، الشهادات، الفروق في السلوك.
- حاسبات ja3/ja4: التحقق من بصمة TLS.
دراسات حالة ونتائج: ما الذي ينجح ميدانياً
الحالة 1: فريق منتج موزع
السياق: مهندسون في موسكو وسانت بطرسبرغ يمكنهم الوصول إلى السجلات، CI/CD، والملفات في أوروبا. بدأوا باستخدام OpenVPN-UDP/1194 لكن واجهوا انقطاعات وتدهور مستمر. الحل: IKEv2/4500 مع MOBIKE للعمل الرئيسي، WireGuard-over-WebSocket (443/tcp) كنسخة احتياطية. النتيجة: متوسط تأخير إلى خادم Git بين 42-55 مللي ثانية، سرعة مستقرة 80-120 ميجابت/ث، دون انقطاعات لمدة 30 يومًا. التبديل التلقائي إلى النسخة الاحتياطية خلال أقل من 3 ثوانٍ.
الحالة 2: مكتب تحرير إعلامي
السياق: وصول إلى مصادر أجنبية قانونية وموارد تحويل سحابية. QUIC محجوب خلال النهار من قبل مشغل واحد. الحل: NaiveProxy (h2) مع ملف uTLS لكروم وواجهة nginx. النسخة الاحتياطية: Hysteria2 على 8443/udp (أكثر استقرارًا ليليًا). النتيجة: توافر 99.3% خلال النهار، سرعات تنزيل 60-90 ميجابت/ث، ونشريات دقيقة. سرعات ليلية 150+ ميجابت/ث عبر Hysteria2.
الحالة 3: مصمم حر
السياق: وصول إلى مخزون أجنبي ومحررين سحابيين عبر ISP منزلي. الحل: IKEv2 شخصي وShadowsocks-rust+naive كبديل. النتيجة: تأخير 35-40 مللي ثانية إلى أقرب نقطة حضور أوروبي، تنزيلات أسرع حتى 25%، دون حوادث حجب لـ 60 يومًا.
الحالة 4: إعداد DevOps للمشرف عن بعد
السياق: وصول للوحة التحكم (SSH)، RDP، لوحات الإدارة عبر الويب. الحل: WireGuard-over-TCP مع نقل grpc+tls، تقمص حركة API، توجيه قائم على السياسات: SSH/الإدارة عبر النفق، الفيديو مباشر. النتيجة: RDP مستقر عند 30-50 مللي ثانية، SSH بلا تأخير ملحوظ، لا تنبيهات فحص نشط.
الأسئلة الشائعة: 10 أسئلة رئيسية
1. هل استخدام VPN وتجاوز DPI قانوني؟
يعتمد على الولاية القضائية والغرض. لأمن المؤسسات، الوصول عن بعد، وتشفير البيانات، هو ممارسة عادية. تحقق من القوانين المحلية وسياسات صاحب العمل.
2. لماذا تباطأ VPN أو توقف فجأة؟
الأسباب الثلاثة المحتملة: حظر عنوان IP، تحديث DPI لتواقيع المصافحة، أو إدخال تصفية/تقييد منافذ من قبل المشغل. الحل: تغيير IP/الموقع، تبديل النقل (مثلاً من UDP إلى TCP+TLS تمويه)، تحديث بصمات uTLS.
3. أيهما تختار: WireGuard أم IKEv2؟
للتوافق الأقصى والدمج الأصلي، استخدم IKEv2/4500 مع MOBIKE. للسرعة والبساطة، WireGuard مع تمويه (TCP/WebSocket/gRPC)، وإلا فإنه يُكشف من نمط UDP.
4. ما مدى جودة OpenVPN في 2026؟
جيد إذا تم تغليفه بعناية: TCP 443، tls-crypt، تقليد HTTP2، وضبط MTU دقيق. UDP/1194 الخام عُرضة للكشف.
5. هل ECH يخفي SNI تمامًا؟
يخفي SNI نفسه، لكن مستوى IP يبقى مرئيًا. قد يقطع DPI ECH أو يحجب مجموعات IP كاملة. استخدم ECH كجزء من استراتيجية وليس كدرع مستقل.
6. ماذا عن QUIC/HTTP3؟
يعمل بشكل غير متناسق عند بعض المشغلين. UDP-443 يُبطأ. Hysteria2/TUIC جيدان لكن دائمًا حضر تبديل TCP احتياطي.
7. هل أحتاج خادم شخصي أم العامة كافية؟
للموثوقية والتوقع، الأفضل أن يكون شخصيًا: تقليل خطر القائمة السوداء، مرونة البروتوكولات، التحكم بالبصمة.
8. كيف أضبط تقسيم الأنفاق بشكل صحيح؟
اجمع قوائم الدومينات/البادئات التي يجب أن تمر عبر النفق (موارد العمل، المفسرات). وجه باقي المرور مباشرة. استخدم ipset/fqdn-match وتوجيه قائم على السياسات.
9. كيف أختبر التخفي؟
التقط pcap لأول 10-20 حزمة، تحقق من بصمات TLS (JA3/JA4)، صحة ALPN، راقب ردود الخادم للفحوصات المشوهة. تأكد من ظهور صفحة عادية عند الوصول المباشر.
10. ماذا لو تم فحص منفذي نشطًا؟
فعل القيود: الرد فقط على المصافحات الصحيحة، تقديم ردود عشوائية للانحرافات، تدوير المنافذ/البروتوكولات بجدول، الحفاظ على أقل الخدمات المفتوحة على الخادم.
الخلاصة: استراتيجية 2026
مكافحة الرقابة والقنوات الخاصة اليوم ليست عن «VPN سحري» فردي، بل هي بنية مدروسة جيدًا: طبقة DNS صلبة، خادم شخصي مع IP مخصص، ملف تعريف TLS واقعي، اختيار نقل مدروس (IKEv2/4500، WireGuard بتمويه، OpenConnect أو Naive/REALITY)، بالإضافة إلى نسخ احتياطية ب وج. يتطور DPI لكن المبادئ الأساسية تبقى: تقليد سلوك الخدمة الحقيقية، تجنب الكشف، فحص البصمات والتوقيتات، الحفاظ على تبديل الطوارئ. ابدأ بتدقيق DNS، ثم أنشئ نقطة نهاية شخصية مع نقلين مستقلين، وابنِ تقسيم الأنفاق. اختبر pcap وja3/ja4 لضمان المصداقية. ثم وفّر التوسعة: أتمتة ملفات التعريف، المراقبة والتبديل التلقائي. اتبع هذه الخطوات لتأمين وصول مستقر للخدمات المطلوبة وتجنب معظم فخاخ TSPI في 2026.