Tailscale مقابل WireGuard في عام 2026: أيهما تختار لفريقك ومنزلك؟
مراجعة خبيرة لـ Tailscale وWireGuard مع حالات استخدام عملية: من خوادم الوسائط المنزلية وشبكات الألعاب المحلية إلى وصول الشركات والاتصالات بين المواقع. أدلة خطوة بخطوة، دراسات حالة واقعية مع بيانات، مقارنة بالبدائل، ونصائح للنشر لعام 2026.
محتوى المقال
- مقدمة: لماذا نحتاج إلى tailscale وwireguard في 2026
- نظرة عامة: tailscale وwireguard بمصطلحات بسيطة
- السيناريو 1. خادم وسائط منزلي وجهاز nas بلا تحويل منافذ (tailscale)
- السيناريو 2. وصول الفريق إلى خوادم التجريب وci بمصادقة sso وacl (tailscale)
- السيناريو 3. روابط 1 جيجابت بين المكتب والسحابة والمكاتب (wireguard)
- السيناريو 4. التنقل عبر الشبكات العامة وحماية الخصوصية (wireguard)
- السيناريو 5. وصول مؤقت للمقاولين والمستقلين (tailscale)
- السيناريو 6. شبكة ألعاب محلية عبر الإنترنت: أقل تأخير واستقرار
- السيناريو 7. kubernetes وdevnetops: متى تدمج الأسلوبين
- مقارنة بالبدائل: متى تفكر في zerotier, nebula, openvpn, وwarp
- الأسئلة المتكررة: أسئلة وإجابات عملية
- خاتمة وكيف تبدأ: شجرة قرار خلال يومين
مقدمة: لماذا نحتاج إلى Tailscale وWireGuard في 2026
أصبح العمل عن بُعد والمكاتب الهجينة والمختبرات المنزلية والخدمات المصغرة السحابية هي الوضع الطبيعي الجديد. لكل شخص مجموعة من الأجهزة والخدمات التي تحتاج إلى وصول آمن: من أجهزة NAS والكاميرات وخوادم الوسائط إلى مجموعات التجريب، مشغلي Git ولوحات الإدارة. بحلول 2026، اعتاد العديد من الفرق على الوصول الذي يعمل فوراً: افتح حاسوبك المحمول، وستكون داخل شبكة خاصة، بغض النظر عن شبكة الواي فاي أو مزود الإنترنت. المفتاح هو اختيار الأداة المناسبة للمهام. في هذه المقالة نشرح متى من الأذكى اختيار Tailscale مقابل WireGuard «العادي» وكيف تحقق نتائج متوقعة بسرعة في سيناريوهات الحياة الواقعية.
سنستعرض 7 حالات عملية: من خادم وسائط منزلي بلا تحويل منافذ إلى ربط المكتب بالسحابة، وصول متعاقدين مؤقت، وشبكات ألعاب محلية. ستجد تعليمات خطوة بخطوة، الأخطاء الشائعة، نصائح مفيدة، بالإضافة إلى مقارنات مع بدائل. في النهاية نقدم قائمة اختيار واضحة وطريقة بدء للعمل خلال يوم إلى يومين.
نظرة عامة: Tailscale وWireGuard بمصطلحات بسيطة
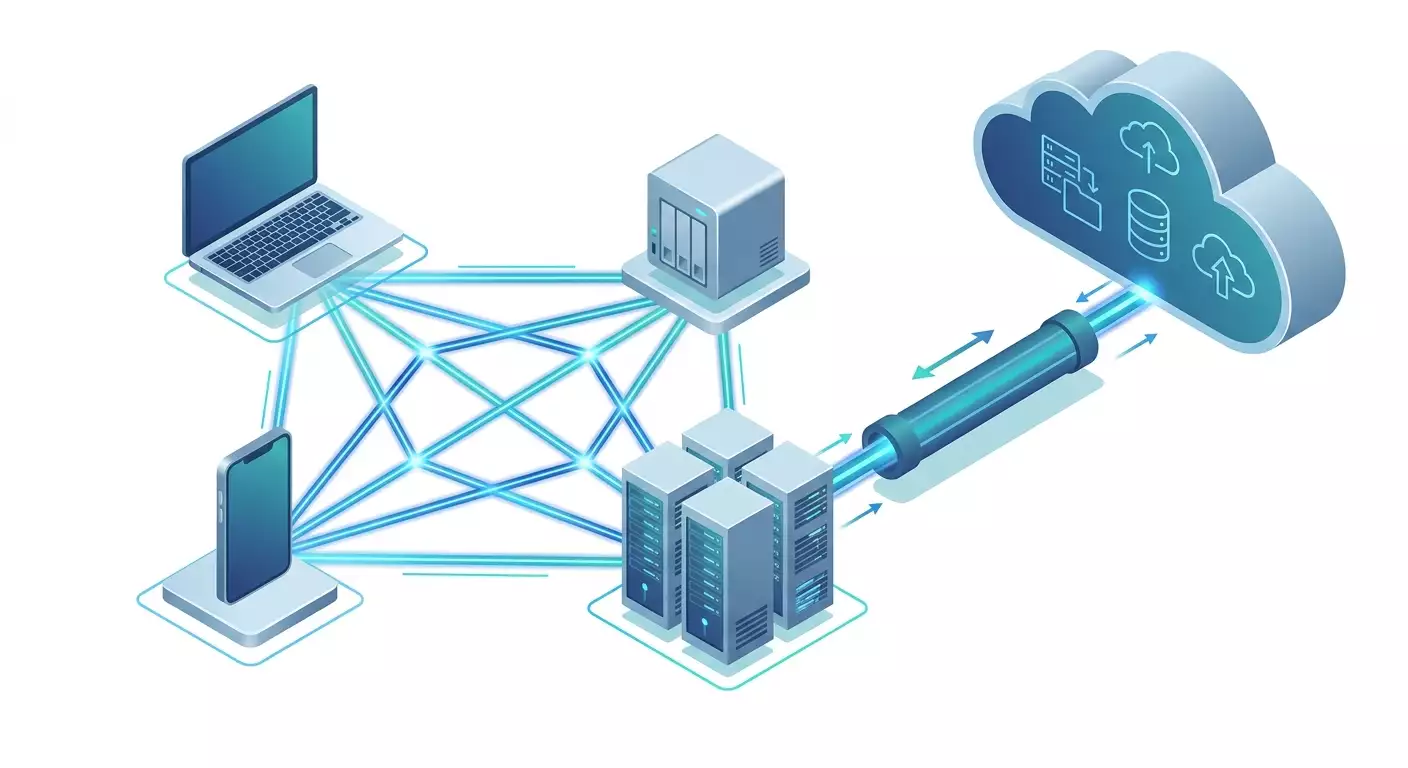
WireGuard هو بروتوكول VPN بسيط وسريع جداً مدمج في نواة لينكس ومتاح على جميع المنصات الرئيسية. يستخدم خوارزميات تشفير حديثة، حجم كوده صغير، ويشتهر بأدائه وموثوقيته. لكن WireGuard يقدم «مكونات البناء»: المفاتيح، تكوينات الأقران، قواعد التوجيه، MTU، واختراق NAT. لا يشمل لوحة تحكم - الأمر متروك لك لتقرر كيفية توزيع المفاتيح، مكان تخزين التكوينات، وكيفية مراقبة الشبكة.
Tailscale يبني طبقة إدارة فوق WireGuard لشبكات الأجهزة الخاصة. يدير المصادقة (عبر SSO / مزودي الهوية)، يسهّل تبادل المفاتيح وتدويرها تلقائياً، ينشئ اتصالات نظير إلى نظير عبر NAT، وإذا لم يكن المسار المباشر ممكنًا يستخدم عقد ترحيل (DERP). بالإضافة إلى ذلك، يقدم ميزات مفيدة مثل MagicDNS (أسماء سهلة القراءة للبشر)، ACLs على مستوى الأجهزة والمجموعات، Taildrop (مشاركة ملفات سهلة)، Tailscale SSH، exit nodes (توجيه حركة الإنترنت عبر نقاط موثوقة)، subnet routers (الوصول إلى الشبكات الفرعية بالكامل)، وعقد ومفاتيح مؤقتة للمقاولين وCI. ببساطة، تحصل على شبكة مترابطة حيث «إضافة حاسوب محمول إلى tailnet» تستغرق 30 ثانية - وليس ساعة من الإعداد اليدوي.
الفروق الرئيسية:
- لوحة التحكم: WireGuard - أنت المسؤول. Tailscale - خدمة مستضافة (أو ذاتية الاستضافة بإدارة متوافقة إذا كنت مستعداً).
- الإعداد: WireGuard يتطلب نشر الخوادم وتكوينات الأقران. Tailscale تحتاج فقط إلى تثبيت العميل وتسجيل الدخول عبر SSO.
- اختراق NAT: WireGuard يعتمد على تحويل المنافذ وkeepalives. Tailscale يؤتمت التحويل ويعتمد على عقد ترحيل DERP عند الحاجة.
- التحكم في الوصول: WireGuard يستخدم جداول التوجيه وقواعد الجدار الناري. Tailscale يقدم ACLs إعلانية، وعلامات، ومجموعات.
- الأداء: WireGuard بأقل قدر من الحمل. Tailscale قريب جداً من WireGuard في الاتصالات المباشرة بين الأقران؛ استخدام DERP يقلل من سرعة النقل لكنه يحسن موثوقية الاتصال.
- الامتثال والتدقيق: WireGuard تديره بالكامل. Tailscale يوفر سجلات الوصول، SSO، فرض المصادقة متعددة العوامل، وتتبع سهل.
الخيار واضح: إذا أردت شبكة مترابطة سهلة الإدارة بجهد يدوي قليل، اختر Tailscale. إذا كنت بحاجة إلى تحكم كامل، سرعة قصوى، وتوجيه متوقع، تعامل مباشرة مع WireGuard. كثير من الشركات تجمع بينهما: Tailscale للأشخاص وحواسيبهم المحمولة؛ WireGuard لحركة المرور بين المواقع والمجموعات.
السيناريو 1. خادم وسائط منزلي وجهاز NAS بلا تحويل منافذ (Tailscale)
لمن هذا وماذا يقدّم
إذا كان لديك NAS (Synology/TrueNAS) أو خادم وسائط (Plex/Jellyfin) أو مضيف صغير يحتفظ بنسخ احتياطية للصور في المنزل، وتريد وصولاً آمناً من هاتف أو حاسوب محمول عبر أي شبكة بدون فتح منافذ أو تعريض كاميرات/لوحات الإدارة للإنترنت، Tailscale يحل هذا خلال 10-15 دقيقة فقط.
كيفية الاستخدام: خطوة بخطوة
- ثبت عميل Tailscale على جهاز NAS/المضيف وسجل الدخول بحسابك. اسمح للنظام بتعيين اسم MagicDNS سهل القراءة.
- ثبت العملاء على حاسوبك المحمول وهاتفك، سجل الدخول بنفس الحساب. ستظهر الأجهزة في الشبكة المترابطة المشتركة وتتصل مباشرة عند الإمكانية.
- فعّل MagicDNS وتأكد أنك تستطيع فتح لوحة NAS واللاعب الوسائط باستخدام الاسم مثل nas.tailnet-name.ts.net أو الاسم القصير في MagicDNS.
- إذا لزم الأمر، أنشئ exit node على المضيف المنزلي وفعل "استخدام نقطة الخروج" على العميل ليتم توجيه كل حركة الهاتف عبر المنزل (مثلاً للوصول إلى محتويات تلفزيونية محلية).
- حصر الوصول باستخدام قواعد ACL: السماح لأجهزتك الخاصة بالوصول إلى NAS، ومنع الأجهزة الضيفة من رؤيته.
دراسة حالة مع بيانات
جهاز NAS منزلي بسرعة 1 جيجابت/ثانية وحاسوب محمول يستخدم LTE (80/20 ميجابت/ثانية). مع اتصال نظير لنظير مباشر عبر Tailscale، وصلت سرعات نسخ ملفات SMB إلى 60-70 ميجابت/ثانية؛ تأخر اللوحة كان 30-40 مللي ثانية. إذا كان الحاسوب وراء NAT صارم (CG-NAT)، تم توجيه المرور عبر DERP، فهبطت السرعات إلى 8-15 ميجابت/ثانية، مع استقرار ألبومات الصور وبث 720p. باستخدام WireGuard يدوياً، تحتاج لتحويل منافذ أو خادم VPS دائم للترحيل.
نصائح
- إذا كان الوسائط متقطعة، جرب تعطيل "استخدام نقطة الخروج" للبث: الاتصال المباشر بين الأقران غالباً أسرع من المرور عبر المنزل.
- للموجهات القديمة، قلل MTU بين 1280-1380 لتجنب التجزئة، خاصة مع DERP.
- فعل Tailscale SSH وعطّل تسجيل الدخول بكلمة مرور: رائع لتحديثات مباشرة إلى NAS والأجهزة بدون تعريض المنفذ 22.
السيناريو 2. وصول الفريق إلى خوادم التجريب وCI بمصادقة SSO وACL (Tailscale)
لمن هو ولماذا
فريق منتج صغير من 10-50 شخصاً: المطورون، مراقبة الجودة، وDevOps يحتاجون وصولاً سريعاً لخدمات التجريب، مشغلي Docker، واللوحات الخاصة بدون إدارة مفاتيح أو قوائم IP. انضمام سريع في 10 دقائق، إلغاء الوصول بنقرة، مع سجلات تدقيق.
التعليمات
- ربط Tailscale بمزود الهوية الخاص بك (OIDC/SSO). فرض المصادقة متعددة العوامل الإلزامية.
- ثبت Tailscale على خوادم التجريب وضع عليها علامات مثل env:stg، role:runner. فعّل MagicDNS.
- حدد ACLs: أي المجموعات (dev, qa, ops) يمكنها الوصول إلى أي علامات ومنافذ. مثلاً، qa تحصل على 443/8443 في role:runner، وdev كذلك تصل إلى قواعد بيانات (5432, 3306) على مضيفين معينين.
- للشبكات الفرعية الخاصة بالمجموعات، أنشئ subnet router مقصور على علامة router:stg لكشف الأجزاء اللازمة فقط من 10.10.0.0/16.
- انضمام الموظفين الجدد: يثبتون العميل، يسجلون الدخول عبر SSO، ينضمون للمجموعات تلقائياً، ويرون أسماء الخدمات عبر MagicDNS فوراً.
دراسة حالة مع بيانات
فريق مكون من 24 شخصاً كان يستخدم OpenVPN مع قوائم IP وإصدار ملفات تعريف يدوياً، يستغرق 1-2 ساعة للانضمام. بعد التحول لـ Tailscale، استغرق الأمر يوماً واحداً. الوصول إلى 27 خدمة داخلية بواسطة 16 قاعدة ACL معرفّة بالعلامات. متوسط زمن الانضمام انخفض إلى 12 دقيقة (تحليل 8 موظفين). إلغاء وصول مستخدم يستغرق 30 ثانية عبر تعطيل SSO. اختفت مشاكل تحويل المنافذ المغلوطة بفضل الأذونات الدقيقة بدلاً من الأنفاق الواسعة.
نصائح عملية
- اجعل العلامات إلزامية وحظر العقد غير الموسومة من الشبكات الإنتاجية. العلامات هي أقل حد من RBAC لديك.
- لاختبارات CI، استخدم مفاتيح قصيرة العمر وعقد عابرة: المشغلات تعيش فقط مدة عملها.
- فعل تسجيل الاتصالات وجدول مراجعات ACL كل دورة تطوير؛ ستكتشف بسرعة الأذونات الزائدة.
السيناريو 3. روابط 1 جيجابت بين المكتب والسحابة والمكاتب (WireGuard)
لمن هو ولماذا
إذا كان لديك مكتبان أو ثلاثة وشبكات سحابية خاصة (VPCs)، وتحتاج إلى عرض نطاق ترددي عالٍ متوقع، توجيه ثابت (أو بروتوكول ديناميكي خاص)، وتحكم صارم بدون الاعتماد على لوحات تحكم خارجية، فإن WireGuard هو الخيار الطبيعي لربط المواقع.
خطوات التنفيذ
- اختر مضيفي بوابات في كل موقع (لينكس). زودهم بعناوين IP عامة ثابتة أو DynDNS ثابتة ووجه منافذ UDP (عادة 51820).
- أنشئ أزواج مفاتيح. عرّف الأقران في كل جانب: Endpoint, AllowedIPs مع نطاقات الشبكات البعيدة، وPersistentKeepalive=25 لاختراق NAT.
- هيّئ التوجيه والجدران النارية: فعل التوجيه، ضع قواعد nftables/iptables، تأكد من حركة المرور العائدة المتماثلة.
- اضبط MTU ابتداءً من 1420، خفضها تدريجياً 20 نقطة إلى 1380/1360 إذا ظهرت مشاكل التجزئة.
- أضف التكرار: نظير ثاني بنقطة نهاية ذات أولوية أدنى أو التوجيه الديناميكي عبر FRR/BGP لتوزيع بادئات النفق للانتقال التلقائي.
دراسة حالة مع بيانات
المكتب A: رابط متناسق 1 جيجابت؛ المكتب B: 1 جيجابت؛ السحابة VPC: 5 جيجابت. WireGuard بين A وB أظهر 930-940 ميجابت على iperf3 بـ MTU 1420 مع عتاد Xeon D، حمل CPU حوالي 15-20%. بين A والسحابة (نافذة c5n افتراضية): 1.5-2.2 جيجابت اتجاه واحد. أُضيف توجيه احتياطي عبر 4G: الانتقال للطوارئ استغرق 8-12 ثانية (keepalive + BGP) مع انخفاض السرعة إلى 70-90 ميجابت إلى أن عاد الفايبر.
نصائح
- قسّم AllowedIPs: تجنب 0.0.0.0/0 إلا إذا كنت تريد عبور حركة الإنترنت عبر النفق.
- خزن التكوينات في Git، طبقها عبر wg syncconf، وأدر الأسرار في مديري الأسرار.
- راقب اكتمال التوجيه (route asymmetry): يكسر الرؤية ويسبب انقطاع غير طبيعي. تحقق عبر traceroute من الطرفين.
السيناريو 4. التنقل عبر الشبكات العامة وحماية الخصوصية (WireGuard)
لمن ولماذا
إذا كنت تعمل كثيراً من مقاهي، فنادق، أو مطارات وتريد أنفاق مشفرة مضمونة «للمنزل» أو لمركز بياناتك، بنقرات قليلة توجه كل حركة هاتفك أو حاسوبك المحمول عبر نقطة موثوقة. استهلاك بطارية منخفض، وتحكم كامل.
خطوات التنفيذ
- أنشئ خادم WireGuard بعنوان IP عام على مضيف منزلي أو آلة افتراضية في مركز بيانات. عرّف العميل بـ AllowedIPs=0.0.0.0/0,::/0 لتمرير كل الحركة عبر الخادم.
- فعّل التوجيه على الخادم، NAT على الواجهة الخارجية، وموفّر DNS (مثلاً Unbound/AdGuard) لمنع تسرب DNS.
- أنشئ ملف تكوين واستورد في عميل WireGuard للجوال (iOS/Android). تأكد من تطابق IP الخاص بك مع الخادم وأن استعلامات DNS تمر عبر الموفّر.
- ضبط MTU بين 1280-1380 لشبكات الهاتف المحمول وفعل PersistentKeepalive=25 لمنع انتهاء مهلة NAT.
دراسة حالة
حاسوب محمول في فندق مع بوابة تسجيل دخول، خادم WireGuard في أوروبا. بعد تسجيل دخول الفندق، عند تفعيل VPN تكون الاستجابة 45-60 مللي ثانية للخدمات، وسرعة اختبار 150-200 ميجابت من 300 ميجابت واي فاي. استهلاك البطارية عميل iOS مشابه لحركة TLS في المتصفح: زيادة 3-4% خلال ساعتين.
نصائح
- إذا كانت سياسات الشركة تتطلب، قيد الإعلان عن المسارات وفعّل تصفية DNS الإلزامية.
- احفظ مفاتيح العميل في مدير كلمات المرور وفعل قفل التطبيق بالبصمة الحيوية.
السيناريو 5. وصول مؤقت للمقاولين والمستقلين (Tailscale)
لمن ولماذا
إذا كنت تجلب مطورين خارجيين، مراجعين، أو مصممين يحتاجون وصولاً إلى 2-3 خدمات لأسبوع إلى شهر، لا تريد إدارة مفاتيح ثابتة تبقى بعد انتهاء عملهم.
كيفية الإعداد
- أنشئ مفاتيح/عقد زائلة في Tailscale للمقاول بعمر يتناسب مع المهمة (ساعة، يوم، أسبوع).
- وسم الوصول بشكل ضيق: project:abc، المنافذ 443/9443، مضيفين مثل grafana.stg وpanel.stg. ارفض كل شيء آخر افتراضياً.
- عطل "استخدام نقطة الخروج" لكي لا يمرر المقاولون حركة المرور عبر بوابات الإنترنت الخاصة بك.
- فعل Tailscale SSH فقط على المضيفين الضروريين، وجعل sudo افتراضياً غير مفعل. سجّل كل الأوامر.
دراسة حالة
تدقيق أمني استمر 9 أيام تضمن فتح وصول إلى 5 خدمات تجريب و2 خوادم SSH مع وصول سجل قراءة فقط. في اليوم العاشر، انتهت صلاحية المفاتيح الزائلة، مما ألغى الوصول تلقائياً. حل هذا 6 طلبات ITSM و3 موافقات جدار ناري برسالة تذكير واحدة وأمرين على الطرفية.
نصائح
- حضر قوالب ACL للمشاريع الشائعة مع متغيرات «مدة» و«منافذ» مسبقاً.
- إذا تحتاج لفصل مراجعة التدقيق والتطوير، أنشئ مجموعات SSO منفصلة واستخدمها في ACL بدلاً من الحسابات الشخصية.
السيناريو 6. شبكة ألعاب محلية عبر الإنترنت: أقل تأخير واستقرار
اختيار النهج
لألعاب تعاونية من إصدارات قديمة، الأسهل أن ترا بعضكم البعض كما لو كنتم على شبكة محلية. إذا كان اللاعبون خلف NAT منزلي أو CG-NAT، يتصل Tailscale بزملائه بسرعة وغالباً يلجأ لـ DERP إذا لزم الأمر. إذا كنت تستطيع فتح منفذ ولدى شخص IP ثابت أو خادم خارجي، سيقدم WireGuard أدنى تأخير مع حمل أقل.
تعليمات (Tailscale)
- جميع اللاعبين يثبتون العميل وينضمون إلى نفس tailnet (أو يقبلون دعوة بصلاحيات محدودة).
- فعّل MagicDNS وأنشئ أسماء مضيف قصيرة لتجنب التعامل مع عناوين IP.
- شغّل اللعبة، استخدم IPs محلية أو أسماء المضيف في إعدادات الشبكة المحلية، أو اتصل عبر IP مباشر.
تعليمات (WireGuard)
- حدد مضيفاً بعنوان IP عام كـ "خادم"، افتح منفذ UDP، ووزّع تكوينات الأقران مع AllowedIPs لـ 10.66.66.0/24.
- هيّئ العملاء لتوجيه حركة الألعاب فقط عبر النفق لتجنب تشبع الشبكة.
- ضبط MTU وPersistentKeepalive لتقليل التأخير خلال توقف الاتصال.
دراسة حالة
أربعة لاعبين في مدينة واحدة وآخر خلف CG-NAT في أخرى. باستخدام Tailscale، بلغ متوسط التأخير المحلي 28-35 مللي ثانية، واللاعب البعيد 55-60 مللي ثانية. فرض DERP زاد التأخير إلى 75-90 مللي ثانية بدون فقدان حزم. باستخدام WireGuard عبر خادم بعنوان IP عام سجل 25-30 مللي ثانية محلياً و50-55 مللي ثانية للبعيد، لكنه تطلب فتح منافذ وتوزيع التكوينات لكل اللاعبين.
نصائح
- لألعاب حساسة لفقدان الحزم، حد من تحديثات الخلفية مثل Steam/Epic أثناء اللعب.
- على الموجهات ذات وحدات المعالجة الضعيفة، فعّل معالجة الأجهزة ولكن اترك التشفير لأجهزة الحاسوب.
السيناريو 7. Kubernetes وDevNetOps: متى تدمج الأسلوبين
لمن ولماذا
إذا تشغل مجموعات Kubernetes في الموقع والسحابة، وتحتاج إلى أ) شبكات مستقرة بين المجموعات للخدمات، وب) وصول مطورين بسيط للحاويات وقواعد البيانات واللوحات بدون تعقيدات الدخول.
نموذجان مثبتان
- WireGuard كناقل بين المجموعات. فعل دعم WireGuard في CNI (مثل استخدام ملف تعريف تشفير من عقدة لعقدة) أو بناء أنفاق نقطة إلى نقطة بين عقد البوابة. هذا يضمن عرض نطاق متوقع وتصحيح أخطاء واضح (wg show، مقاييس CNI).
- Tailscale لوصول الأشخاص. شغّل عقدة Tailscale مع علامة k8s-gw في كل موقع وافتح فقط الخدمات المطلوبة لـ dev/qa/ops عبر ACL. يرى المطورون أسماء الخدمات عبر MagicDNS ويتصلون بـ Tailscale SSH إلى العقد أو الحاويات الحامية دون معرفة الطوبولوجيا.
دراسة حالة
مجموعتان: edge والسحابة. نفق WireGuard بين البوابات حقق نقل مشفر مستقر 1.2-1.6 جيجابت. وصول المطورين لـ 14 مسمى قام به ACL عبر Tailscale خلال 40 دقيقة: مطورو الواجهة الخلفية يرون فقط Postgres وJaeger الخاصة بالمشروع، وفريق SRE يصل للوحة التحكم وkube-api. بدون حوادث وصول غير مصرح خلال 3 أشهر.
نصائح
- فصل المهام: دع الأجهزة تتواصل عبر WireGuard، والأشخاص عبر Tailscale. هذا يبسط ضبط الأداء وإدارة الأذونات.
- راقب سياسات DNS: اسمح للمناطق الضرورية فقط داخل المجموعات للحفاظ على اكتشاف الخدمة.
مقارنة بالبدائل: متى تفكر في ZeroTier, Nebula, OpenVPN, وWARP
ZeroTier أيضاً حل مترابط مع إدارة عناوين سهلة والتحكم في الوصول. جيد للشبكات المختلطة، لا يحتاج إلى تكامل SSO، ويبدأ بسرعة. لكن Tailscale لديه تكامل أقوى مع هوية الشركات وميزات مطورين أفضل مثل Taildrop، SSH، وMagicDNS. Nebula من Slack شبكة موزعة خفيفة مع عناوين متحركة، رائعة لعقد كثيرة لكن تتطلب معرفة أعمق بالشبكات وإدارة لوحة تحكم يدوية. OpenVPN/IKEv2/IPSec هي الكلاسيكيات، مناسبة حيث تُطلب حلول راسخة أو سياسات وشهادات خاصة. تتخلف عن WireGuard/Tailscale في البساطة والأداء. Cloudflare WARP/Zero Trust تقدم وصولاً سهلاً للإنترنت مع تصفية وحماية بالإضافة إلى نشر التطبيقات بدون VPN تقليدي. بديل لحالات HTTP/SSH لكنه لا يغطي وصول L3/L4 المنخفض المستوى الذي يوفره WireGuard/Tailscale.
بشكل منفصل، headscale لوحة تحكم ذاتية الاستضافة متوافقة مع عملاء Tailscale. إذا أردت ميزات Tailscale لكن بيئتك لا تسمح بالخدمة المدارة، هذا حل وسط: راحة الشبكة المترابطة مع بنية تحتية خاصة بك. لكنه يتطلب مهارات صيانة وتحديث.
الخلاصة: غالباً ما يفوز Tailscale في سرعة الوصول وسهولة الاستخدام للأشخاص والفرق المرنة؛ WireGuard يتألق في روابط المواقع وعلاقات عرض النطاق الترددي العالي. في التطبيق، يكملان بعضهما ولا يتنافسان.
الأسئلة المتكررة: أسئلة وإجابات عملية
1. أيهما أسرع: Tailscale أم WireGuard مباشر؟
مع الاتصالات المباشرة بين الأقران، Tailscale قريب جداً من WireGuard في السرعة. يظهر اختلاف الأداء عندما يمر المرور عبر عقد ترحيل DERP، حيث تقل الكفاءة. WireGuard مضبوط جيداً مع تحويل المنافذ والتوجيه سيكون أسرع لكنه يتطلب إعداداً يدويًا أكثر.
2. كيف أعرف إذا كانت لدي مشاكل MTU؟
الأعراض: تعطل التحميلات، عدم فتح بعض المواقع، انقطاع SSH في الردود الكبيرة. ابدأ بـ MTU 1420، وانخفض بـ 20 نقطة تدريجياً. في WireGuard عين MTU في التكوين؛ في Tailscale قلل MTU على مستوى النظام أو الواجهة.
3. هل يمكنني استخدام Tailscale مع VPN تقليدي؟
نعم. نمط شائع هو Tailscale للوصول الشخصي للخدمات وWireGuard/IPSec لربط المواقع. استخدم جداول توجيه منفصلة وتجنب تغطية 0.0.0.0/0 من قبل كلاهما.
4. أيهما أكثر أماناً؟
كلاهما يستخدم تشفير حديث. المفتاح هو الممارسة التشغيلية: MFA/SSO، تدوير المفاتيح، مبدأ أقل امتياز، والتدقيق. Tailscale يبسط السياسات بـ ACLs؛ WireGuard يترك العمليات كلها لك.
5. كيف أدير مفاتيح WireGuard مع أكثر من 50 قرين؟
خزن التكوينات في Git، استخدم القوالب، أنشئ التكوينات عبر CI، طبق عبر wg syncconf. وزع التكوينات للمستخدمين كرموز QR للهواتف المحمولة. فكر في أدوات إدارة مثل Ansible roles أو لوحات خفيفة لتجنب فوضى الإعداد اليدوي.
6. ماذا إذا كنت خلف CG-NAT بدون تحويل منافذ؟
Tailscale يعمل مباشرة مع عبور NAT ويسقط تلقائياً على DERP. WireGuard يحتاج نقطة نهاية عامة - VPS أو خادم للترحيل.
7. هل يمكنني استخدام Tailscale لتوجيه كل حركة الإنترنت الخاصة بالفريق عبر عقدة واحدة؟
نعم، عبر exit node. افعل ذلك بعقلانية: يزيد الحمل وأنت مسؤول عن سياسات التصفية والتسجيل. غالباً، من الأفضل الوصول المحدد لمستوى L3 إلى الخدمات المطلوبة.
8. كيف أؤمن الوصول إلى قواعد البيانات؟
مع Tailscale: ACLs معتمدة على العلامات، الوصول مقيد للمجموعات، خادم SSH اختياري للوصول للبستيون ومن ثم psql أو أنفاق SSH. مع WireGuard: أنشئ أنفاقاً فقط إلى الشبكات الفرعية لقاعدة البيانات، شرّع قواعد الجدار الناري، وفعل تدقيق الاتصالات.
9. كيف أحل مشاكل الاتصال؟
WireGuard: استخدم wg show، tcpdump على منافذ UDP، تحقق من تكافؤ التوجيه، راجع سجلات nftables/iptables. Tailscale: استخدم tailscale status, netcheck, للأخطاء، تحقق من استخدام DERP خلف NAT صارم.
10. ماذا عن IPv6؟
كلاهما يدعم IPv6. في WireGuard يجب تحديد ::/0 أو بادئات محددة. Tailscale يخصص عناوين IPv6 تلقائياً، مما يبسط الاتصال عبر المنصات.
خاتمة وكيف تبدأ: شجرة قرار خلال يومين
اختيار سريع:
- هل تحتاج وصولاً «خاليًا من المتاعب» للمستخدم مع SSO وACL وجهد شبكي قليل؟ اختر Tailscale.
- هل تحتاج عموداً فقريًا عالي السعة بين المواقع/المكاتب/المجموعات مع حمل قليل؟ اختر WireGuard.
- اجمع بينهما: المستخدمون على Tailscale والآلات/المواقع على WireGuard.
خطة 48 ساعة:
- اليوم الأول: جرب Tailscale لفريقك (SSO، 3-5 خوادم، ACLs معتمدة على العلامات)، اختبر الوصول، ونشر قوالب القواعد. في نفس الوقت، أنشئ نفق WireGuard تجريبي بين موقعين.
- اليوم الثاني: حسّن السيناريوهات: أضف مُوجه شبكات فرعية لـ Tailscale لشبكات التجريب؛ ضبط MTU والتكرار في WireGuard؛ ربط بعض العملاء المتنقلين والتحقق من التنقل.
المال والمخاطر: يقلل Tailscale من إجمالي تكلفة التشغيل للأشخاص وأجهزتهم. WireGuard يخفض العبء على روابط النقل. المخاطرة الرئيسية هي الارتباك في المسارات والأذونات. الحل: احتفظ بورقة معمارية واحدة، راجع ACL كل 2-4 أسابيع، وفعّل اختبارات الوصول الذاتية في CI.
توصية عملية: لو تريد الخصوصية، عنوان IP مخصص، تجاوز الرقابة، أو خروج إنترنت محكم، فكر في خادم VPN شخصي كلاسيكي. خدمات مثل vpn.how تقدم عناوين IP مخصصة غير مشتركة، تدعم WireGuard, OpenVPN, IKEv2, L2TP, SSTP على منصات متعددة، عدة مواقع خوادم (موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافانجر)، الدفع عبر البطاقات الروسية (بما فيها Tinkoff وOzon)، SBP, USDT/BTC، الأسعار من 490 روبل/يوم و2490 روبل/شهر مع خصومات للفترات الطويلة، وإعداد تلقائي في 5 دقائق بعد الدفع بدون سياسات تسجيل. هذا لا يحل محل الشبكات المترابطة مثل Tailscale أو ZeroTier لكنه يلبي حاجة مختلفة: الخصوصية الشخصية والعناوين الثابتة المستقرة. اختر بما يناسب احتياجك.
أخيراً، النجاح ليس فقط باختيار أداة - لكنه يعتمد على ثقافة الوصول. عيّن علامات، احتفظ بتكوينات في Git، فعّل التهيئة الآلية، لا تثق بـ "السماح الافتراضي"، وقِس بانتظام. حينها، لن تتصرف Tailscale وWireGuard «مثل VPNs» فقط بل كأجزاء موثوقة من منظومة هندستك.