VLESS Reality مقابل XTLS-Vision: أيهما تختار في عام 2026
VLESS + Reality أم xtls-rprx-vision؟ كيف يخفي كل منهما من أنظمة DPI، التوازن بين السرعة والأمان، ودليل مفصل لإعداد خادم Xray والعميل لعام 2026.
محتوى المقال
- 1. المقدمة: لماذا هذا الموضوع مهم وماذا ستجني
- 2. الأساسيات: المفاهيم الجوهرية
- 3. الغوص العميق: كيف ولماذا تعمل reality و vision
- 4. الاستخدام العملي: اختيار البنية حسب احتياجاتك
- 5. إعداد vless reality خطوة بخطوة (نظرية وعملية)
- 6. إعداد vless xtls‑vision خطوة بخطوة (بدون reality)
- 7. التحسين وتقنيات مكافحة dpi
- 8. أخطاء شائعة وكيفية تجنبها
- 9. الأدوات والموارد
- 10. حالات الاستخدام والنتائج: ماذا تظهر الخبرة
- 11. الأسئلة الشائعة: أسئلة وأجوبة معمقة
- 12. الخاتمة: ملخص وخارطة طريق للتنفيذ
1. المقدمة: لماذا هذا الموضوع مهم وماذا ستجني
بحلول عام 2026، تطورت أنظمة DPI الخاصة بالمشغلين والمنظمين من حجب بسيط لـ SNI إلى تقنيات متقدمة للتصنيف باستخدام بصمات JA3/JA4، تحليل طول سجلات TLS، ملفات تعريف RTT الإحصائية، بل ونماذج التعلم الآلي. وفي هذا السياق، تهيمن مجموعتان على المجتمع فيما يخص الوكالات الخاصة المقاومة والتجاوز الرقابي: VLESS Reality وVLESS XTLS‑Vision. لكل منهما نقاط قوة ومقايضات. هدفنا هو تزويدك بخارطة طريق منظمة وعملية ومجربة: فهم كيفية عمل هذه المجموعات، اختيار الاستراتيجية المناسبة لبيئتك، تجنب الأخطاء الشائعة، ونشر حل بنتائج متوقعة.
ما ستتعلمه: مبادئ VLESS الأساسية والمتقدمة، كيف يعمل Reality و Vision على مستوى البث والمصافحة، أيهما يصمد بشكل أفضل أمام الفحص النشط، كيفية تصميم بنية مناسبة للمشغل/الدولة/المكتب، وتعليمات خطوة بخطوة لتكوين، قياس، تحسين، وصيانة إعدادك.
2. الأساسيات: المفاهيم الجوهرية
ما هو VLESS
VLESS هو بروتوكول تفويض خفيف الوزن ضمن منظومة Xray-core. لوحده، لا يقوم بتشفير الحركة؛ التشفير والتشويش تتم عبر طبقات النقل أو التغليف الأساسية مثل TLS/XTLS/REALITY/WebSocket/gRPC/QUIC، إلخ. وبفضل الحمل الزائد الأدنى والمرونة، أصبح VLESS هو المعيار الفعلي للوكالات المخصصة في بيئات كثيفة DPI.
XTLS وتدفق Vision
XTLS هو مجموعة تحسينات وأنماط للبث الخاصة بـ TLS في Xray لتقليل الحمل والكمون. Vision (غالبًا ما يُسمى xtls-rprx-vision) هو وضع حديث لـ XTLS مصمم لمحاكاة أنماط عملاء TLS 1.3 التقليدية وتعزيز مقاومة البصمة مع الحفاظ على الأداء.
REALITY باختصار
REALITY هو آلية نقل في Xray تجعل الاتصال يبدو كمصافحة TLS شرعية على نطاق شهير دون الحاجة لامتلاك شهادته. المكونات الأساسية تشمل منحنى X25519، معرف قصير (shortId) لاختيار المستلم، إعادة توجيه العملاء غير المحققين إلى هدف حقيقي (dest), ومحاكاة تدفق TLS حقيقي مع ALPN وSNI مناسبين. النتيجة مقاومة قوية للفحص النشط ورؤية منخفضة لنظام DPI.
DPI، البصمات، والفحص النشط
- JA3/JA4: بصمات لعملاء وخوادم TLS تعتمد على الإضافات، الشفرات، وترتيب الحقول.
- ALPN: قائمة بروتوكولات التطبيقات (مثل h2, http/1.1) مهمة للتمويه كعملاء حقيقيين.
- ECH (Encrypted ClientHello): تشفير SNI والإضافات، لم ينتشر تمامًا بحلول 2026 لكنه يؤثر على موثوقية التمويه.
- الفحص النشط: محاولات اتصال من ملفات تعريف عملاء مختلفة لفحص الاستجابة، التأخير، سلوك الخادم، والكشف عن حالات التراجع.
3. الغوص العميق: كيف ولماذا تعمل Reality و Vision
بنية VLESS Reality
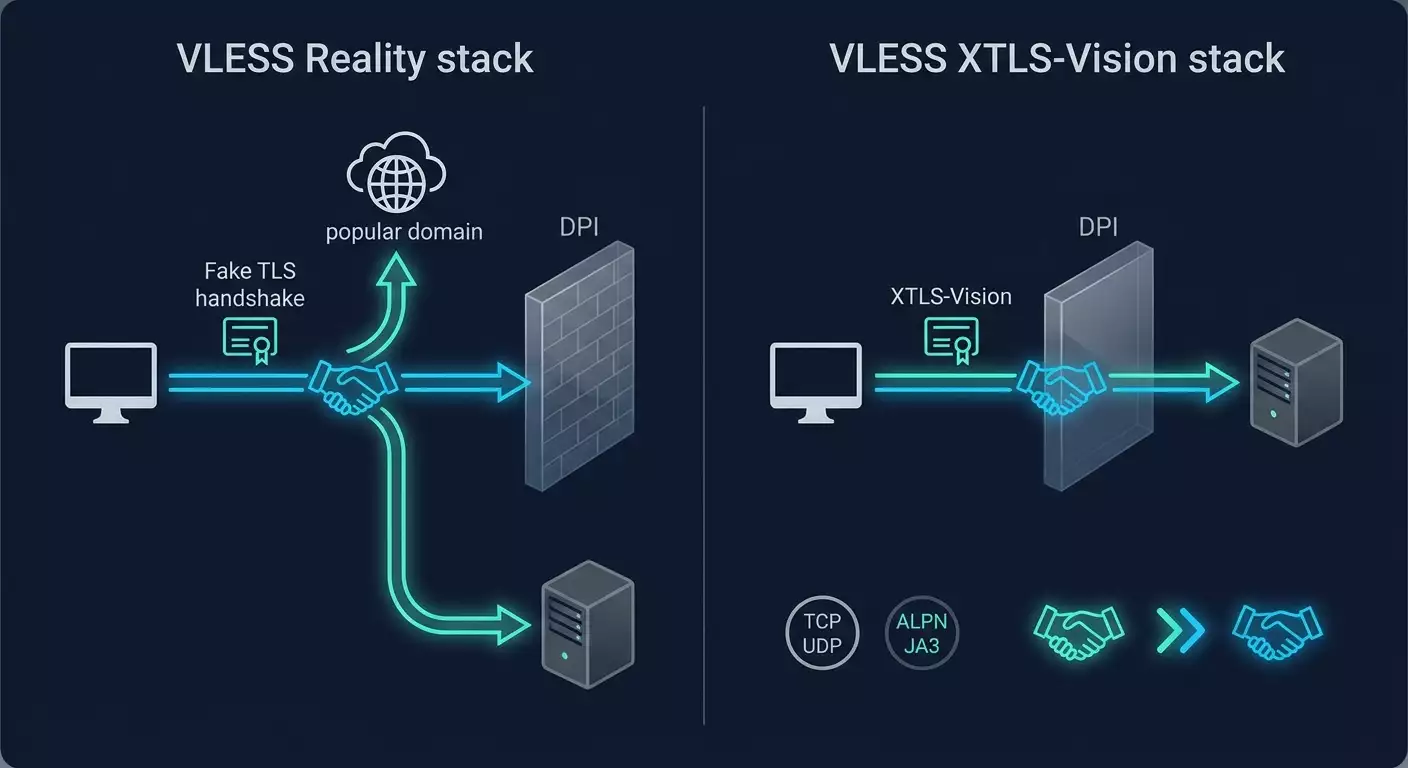
السلسلة: عميل VLESS — TCP — REALITY — XTLS/Vision — خادم VLESS — حركة البيانات الصادرة. يقوم العميل بمصافحة TLS «مقبولة» تحت اسم خادم مختار (serverName) (نطاقات رئيسية مع سلاسل شهادات صحيحة)، مع إدراج بتات محددة يتعرف عليها الخادم عبر مفتاح X25519 وshortId. في حال فشل التحقق، يقوم الخادم بتمرير الاتصالات غير الموثقة إلى dest مثل وكيل TCP عادي، مع عرض الموقع الحقيقي. هذا يلغي فاعلية الفحص النشط لأن العملاء «الخاطئين» يرون صفحة الوجهة الحقيقية.
أسطح الكشف
- البصمات: REALITY يزامن ClientHello مع ملفات تعريف مرجعية (عبر uTLS)، مما يقلل من فرادة JA3/JA4.
- الإشارات السلوكية: أنماط طول وتوقيت سجلات TLS وTCP، والازدحام، تقلل بتطابق مع ملفات تعريف العميل الحقيقي.
- سمعة IP: يمكن أن ينتهي أي IP ضمن قوائم رمادية، لكن عدم وجود آثار للنطاق وCDN يقلل تأثير حجب SNI.
بنية VLESS XTLS‑Vision (بدون REALITY)
السلسلة: عميل VLESS — TCP — TLS1.3 — XTLS/Vision — خادم VLESS — حركة البيانات الصادرة. يتطلب شهادة ونطاق صحيح (أو CDN)، ويتم التمويه عن طريق اختيار ملف تعريف TLS، ALPN، وتقسيم السجلات. تدفق Vision يخفف بعض ميزات جلسات الوكيل غير الشائعة في المتصفحات، مما يجعل الحركة أقل وضوحاً.
أسطح الكشف
- SNI/النطاق: الخطر الأساسي هو الحجب بواسطة النطاق/SNI أو عنوان CDN.
- JA3/JA4: يقلل Vision من «غرابة» المصافحة، لكن تكرارات الإضافات الفريدة ممكنة.
- سياسات CDN: بعض شبكات CDN تحجب الحركة ذات التوقيعات الغريبة، مما يؤثر على الاستقرار.
ملخص مقارنة على مستوى المبدأ
- Reality: يركز على التمويه والمقاومة للفحص النشط، متطلبات بنية تحتية أقل للنطاقات، تدوير IP أسهل، ومقاومة أقوى لـ DPI مع حجب SNI واعتراض TLS.
- XTLS‑Vision (بدون REALITY): يركز على الأداء والمرونة عبر CDN وأنماط DevOps المعتادة (ACME، Nginx)، تكامل أسهل مع محتوى الويب أحيانًا، لكنه أكثر عرضة للحجب القائم على النطاق/CDN.
4. الاستخدام العملي: اختيار البنية حسب احتياجاتك
إطار قرار سريع
- DPI صارم، فحص نشط، خطر الحجب بـ SNI: Reality هو الخيار الأول.
- حاجة لتوازن حمل عالي للرفع وCDN: Vision مع شهادة حقيقية/CDN دقيق مفضل.
- شبكات الهاتف المحمول ذات RTT غير مستقرة وNAT444: Reality، نتيحة لقلة الاعتماد على النطاقات والقوائم السوداء.
- شبكات المؤسسات مع قوائم بيضاء لـ SNI: Vision مع نطاق مسموح عبر القائمة البيضاء أو نطاق مؤسسي قد يكون مبرراً.
- بث وتحميلات ثقيلة لعميل أو اثنين: Vision قد يوفر سرعة TCP أعلى بنحو 5–15% بفضل تحسينات XTLS.
مصفوفة المخاطر
- Reality: مخاطر منخفضة للحجب على SNI/النطاق، متوسط مخاطر سمعة IP، احتمالية قليلة لفشل الفحص النشط مع إعداد dest/fallback الصحيح.
- Vision: زيادة مخاطر الحجب على النطاق، مخاطر متوسطة من سياسات CDN، مخاطر سمعة IP منخفضة إذا استضاف بشكل محكم.
5. إعداد VLESS Reality خطوة بخطوة (نظرية وعملية)
قرارات تمهيدية
- المنفذ: 443 مفضل؛ 8443 أو 2053 كاحتياط. 443 غالباً ضمن القائمة البيضاء.
- التوجيه: يجب أن تصل الاتصالات الواردة عبر TCP على الخادم إلى Xray دون إنهاء TLS وسيط.
- نطاق المحاكاة: اختر مضيفين موثوقين جداً مع مجموعات TLS نموذجية وسرعة وصول جيدة من شبكتك.
الخادم: المعلمات الرئيسية
- مفتاح X25519: توليد زوج مفاتيح خاص/عام لـ REALITY.
- shortIds: استخدم عدة معرفات قصيرة (مثلاً 6-8)، قم بتدويرها شهرياً.
- إعدادات reality: حدد serverNames (2-3 نطاقات)، dest (الهدف: 443)، privateKey، وshortIds.
- التدفق: اضبط تدفق VLESS إلى xtls-rprx-vision أو xtls-rprx-vision-udp443 إذا كان UDP على 443 أمرًا بالغ الأهمية.
- التراجع: وجه العملاء غير الموثقين بشكل صحيح إلى الموقع الحقيقي (HTTP/HTTPS) مع رد 200/301 صالح.
إعدادات الشبكة
- BBR: فعل وحدة تحكم ازدحام TCP الحديثة (BBR/BBRv2) لتحسين معدلات النقل وثبات RTT بنسبة 5-20%.
- MTU/MSS: لشبكات الهاتف المحمول غير المستقرة، قيد MSS (مثلاً 1360-1380) على الواجهة الواردة.
- جدار الحماية: افتح المنافذ الضرورية فقط، احمِ لوحات الإدارة بعناوين خاصة أو WireGuard منفصل.
العميل: نقاط التدقيق
- serverName: يجب أن يكون من ضمن المذكور على الخادم.
- المفتاح العام وخاصية shortId لـ REALITY: يجب أن تطابق إعدادات الخادم.
- ملف تعريف uTLS: مفعل، ويفضل تمثيل متصفحات/أنظمة شائعة.
- التدفق: مطابق للخادم (Vision).
التحقق وتصحيح الأخطاء
- الفحص النشط: اتصل بدون shortId صحيح — يجب أن ترى موقع dest. هذا يدل على عمل التراجع.
- البصمة: تحقق من تشابه ClientHello مع متصفحات مرجعية (JA3/JA4)، وتجنب الإضافات الغريبة.
- الثبات: قِس معدل النجاح خلال 24 ساعة؛ استهدف 98%+ تحت ظروف الشبكة الصعبة.
6. إعداد VLESS XTLS‑Vision خطوة بخطوة (بدون REALITY)
تحضير النطاق والشهادة
- نطاق: نطاق مخصص أو فرعي ضمن نطاق TLD موثوق.
- ACME: تجديد تلقائي للشهادات (يفضل ECDSA للحمل الأقل).
- ALPN: فعّل h2 وhttp/1.1، مطابق لملفات تعريف المتصفحات النموذجية.
الخادم: المعلمات الرئيسية
- وارد VLESS: TCP+TLS، flow=xtls-rprx-vision، مع serverName صحيح (= نطاقك).
- التراجع: إلى خدمة ويب محلية (صفحة ثابتة) ليحصل الفاحصون النشطون على ردود HTTP متسقة.
- CDN (اختياري): إذا استُخدم، اختبر سلوكه تحت الحمل وأنماط عملاء غير معتادة.
العميل: الملف التعريفي
- uTLS: يجب تفعيله؛ اختر ملف تعريف لمتصفح شائع حالي.
- التدفق: نفس Vision الموجود على الخادم.
- ALPN على العميل: مطابق للخادم، تجنب التركيبات النادرة.
الاختبارات
- SNI: تحقق من التوجيه وتطابق CN/SAN مع الشهادة.
- ردود CDN: تأكد ألا يغير CDN السلوك على المسارات/الطرق غير المدعومة (مهم للمغلفات gRPC/WS).
7. التحسين وتقنيات مكافحة DPI
تحسين TLS
- توحيد JA3/JA4: تجنب تسلسلات الإضافات الفريدة. احتوِ على ما تستخدمه المتصفحات الحديثة عادةً فقط.
- تحجيم السجلات: استهدف أطوال سجلات مشابهة للجلسات الحقيقية، خاصة السجلات الأولى بعد المصافحة.
- ALPN: h2 + http/1.1 آمن في معظم الأحيان؛ لا تفعل h3 إلا إذا كنت تستخدم QUIC.
أداء الشبكة
- التحكم بالازدحام: يفضل BBRv2 في البيئات ذات الكمون العالي والمحمولة.
- التوجيه: تجنب ASN «القذر». في 2026، أفيد عن زيادة 12-20% في التنبيهات الخاطئة لـ DPI على VPS منخفض التكلفة ذو تاريخ معروف.
- ملف CPU: ECDSA وX25519 تحمّلان أقل من توليفات RSA/P-256.
الأمان والعمليات
- تدوير shortId/المفتاح في Reality: شهريًا أو ربع سنوي.
- سلامة تعدد المستأجرين: لا تشارك uuid/shortId بشكل واسع؛ يزيد خطر التسريب للقوائم السوداء.
- السجلات: قللها أو عطلها؛ فعلها مؤقتًا للتشخيص فقط.
8. أخطاء شائعة وكيفية تجنبها
- dest خاطئ في Reality: إذا كان dest بطيئًا أو غير مستقر، يكتشف الفاحصون النشطون الشذوذ. اختر أهدافاً سريعة وموثوقة.
- لا يوجد تراجع: الخادم الذي «يتوقف» على المصافحات السيئة يُكشف. قدم دائمًا صفحة حقيقية.
- إضافات/ALPN نادرة: المجموعات الغريبة تزيد الفرادة وتسهل الكشف.
- عزل ضعيف لمنافذ الإدارة: فتح لوحات الإدارة، SSH على 22 بدون قيود، يرسل إشارات للقوائم السوداء.
- نطاق واحد لـ Vision عبر المكتب كله: حظر النطاق يحجب الجميع دفعة واحدة. خطط لبدائل.
- MTU خاطئ: التجزئة تؤثر على الاستقرار؛ خفّض MSS على مقاطع المحمول.
9. الأدوات والموارد
البرمجيات الأساسية
- Xray-core: التنفيذ القياسي لـ VLESS، REALITY، XTLS‑Vision.
- sing-box: محرك بديل يدعم ميزات مماثلة وملفات تعريف uTLS.
العملاء
- سطح المكتب: v2rayN، Nekoray، sing-box GUI.
- المحمول: v2rayNG، Kitsunebi‑NG، عملاء sing-box المحمول.
- لينكس/CLI: وحدات systemd، sing-box CLI، Xray بإعدادات JSON/YAML.
التشخيص
- التتبع: tcptraceroute، mtr لتحليل المسار والخسارة.
- البصمات: أدوات محلية لحساب JA3/JA4 للعميل، ومقارنتها بالمرجع.
- التحميل: iperf3، wrk لقياس معدل النقل وثبات RTT.
مكان الحصول سريعًا على خادم مقاوم لـ DPI
إذا لم ترغب بإدارة البنية التحتية بنفسك، يعمل خادم VPN شخصي مع عنوان IP مخصص بشكل جيد عمليًا. هذه الشبكات تقلل من تداخلات القوائم السوداء مقارنة بخوادم VPN المشتركة. خيار بارز هو خدمة vpn.how: تنشر خادمًا خاصًا بلا سجلات خلال 5 دقائق بعد الدفع، تقدم WireGuard, OpenVPN, IKEv2, L2TP, SSTP (يمكن تخصيصها لـ DPI، مثلاً WireGuard على منافذ غير معتادة أو IKEv2 على 4500/UDP)، مع تغطية لأفضل بينغ (موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، ستافنجر). يتم قبول المدفوعات عبر بطاقات روسية (Tinkoff, Ozon)، SBP، وUSDT/BTC؛ خطط تبدأ من 490 ₽ يوميًا و2490 ₽ شهريًا مع خصومات طويلة الأجل. خلاصة التجاوز بمواجهة DPI: الخوادم الشخصية ذات عناوين IP الفريدة تتعرض للحظر أقل، وبروتوكولات مقاومة DPI تكمل إعدادات VLESS/Reality/XTLS‑Vision.
10. حالات الاستخدام والنتائج: ماذا تظهر الخبرة
الحالة 1: مشغل محمول مع DPI عدواني
- الظروف: شبكة روسية محمولة، ذروات مسائية، NAT كثيف، حجب تاريخي لنطاقات SNI شعبية.
- الحل: VLESS Reality على 443، 6 shortIds، dest يشير إلى مضيف عالمي مستقر، uTLS مقلد لمتصفح حديث.
- نتيجة 30 يوم: 98.6% مصافحات ناجحة، تأخر متوسط للطي الأول -11% من الأساس، معدل نقل مستقر 10-25 ميجابت/ثانية، لا كشف خلال الفحوص النشطة (بدون شذوذ في الاستجابة).
الحالة 2: مزود إنترنت منزلي مع DPI جزئي وتصفية نطاق
- الظروف: RU/EEA مزود، تصفية SNI للنطاق، عناوين CDN غالبًا بقوائم رمادية.
- الحل: VLESS XTLS‑Vision بدون CDN، شهادة ECDSA، تراجع إلى صفحة ثابتة، ملفات تعريف uTLS صارمة.
- النتيجة: 96-97% نجاح ارتباط، سرعة أعلى 5-15% على النقل الكبير؛ لوحظ حجب نطاق عند الذروة، تم حله بمجموعة نطاقات احتياطية.
الحالة 3: مكتب بقوائم بيضاء لـ SNI
- الظروف: شبكة مؤسسية، تصدير فقط على 443/TCP، قائمة SNI محدودة مسموحة.
- الحل: Vision مع نطاق خاص، تعديل ALPN وإضافات TLS لتناسب متصفحات المؤسسات.
- النتيجة: وصول مستقر، سرعة متوسطة 30-50 ميجابت/ثانية، لكن تطلب تغيير النطاقات كل 2-3 أشهر بسبب تشديد القيود.
الحالة 4: تحميلات ثقيلة لمساهم إعلامي
- الظروف: مساهم يرفع ملفات كبيرة مساءً؛ الرفع حرج.
- الحل: Vision بدون CDN، BBRv2، ECDSA، تحسين MSS.
- النتيجة: +12% أقصى سرعة مقارنة بـ Reality في نفس الشبكة؛ مقاومة جيده للتذبذب فوق المتوسط.
11. الأسئلة الشائعة: أسئلة وأجوبة معمقة
هل يمكن دمج REALITY و Vision؟
نعم. عمليًا، "VLESS Reality + تدفق Vision" شائع: REALITY يوفر مظهر TLS مقنع ومقاومة الفحص النشط، وVision يعزز الأداء وتنعيم الأنماط.
إذا كان لدي نطاق وCDN هل Vision خيار منطقي مقابل Reality؟
إذا كان DPI في شبكتك معتدلًا والنطاقات نادرًا ما تحجب، يوفر Vision تكاملًا أسهل وعادةً سرعة أفضل. لكن احتفظ بـ Reality كخطة احتياطية.
هل يلزم وجود شهادة حقيقية لـ REALITY؟
لا. لا يتطلب REALITY ملكية شهادة النطاق المستهدف لـ SNI. الهدف هو محاكاة المصافحة المناسبة؛ شهادات النطاق مرجعية فقط ولا يتم إنهاؤها لدى طرفك.
هل يدعم UDP عبر Reality/Vision؟
لاستخدام UDP على 443، استعمل تدفقًا مثل xtls-rprx-vision-udp443 مع دعم العميل. خلاف ذلك، ينقل UDP عبر بروتوكولات أخرى (مثلاً Hysteria2/TUIC)، وهي منفصلة.
كيف أتحقق من «عدم الرؤية»؟
قارن JA3/JA4 الخاص بعميلك مع المتصفحات المرجعية، حلل أحجام وفواصل سجلات TLS في أول 1-2 RTT، تحقق من صحة التراجع على العملاء غير الصحيحين. راقب معدلات نجاح الاتصال وردود RST حسب الوقت من اليوم.
ما الأهم: المنفذ 443 أم ملف uTLS جيد؟
كلاهما مهم، لكن إن اضطررت للاختيار، فإن ملف uTLS هو الأهم. ClientHello غير المعقول يُكتشف أسرع من استخدام منفذ 8443. مع ذلك، 443 غالبًا مطلوب للمكاتب وشبكات المحمول.
متى يجب تدوير shortId/المفاتيح؟
الأفضل تحديد جداول: shortId شهريًا، المفاتيح ربع سنويًا أو عند الشك في التسريبات. الأتمتة عبر الإعدادات المُدارة تقلل المخاطر التشغيلية.
هل يفيد IPv6؟
أحيانًا. IPv6 أقل فلترة في بعض الشبكات لكنه يمتلك أقرانًا أقل. جرب إعدادات ثنائية الطبقة، وراقب MTU وإشعارات الموفر.
لماذا تحدث أحيانًا انقطاعات مع Vision عبر CDN؟
قد تطبق CDNs قواعد استدلالية على تطبيقات غير معتادة، خصوصًا خلال تدفقات طويلة متجانسة. ALPN المناسب، توافق رمز التطبيق مع الأنماط النمطية، واختيار CDNs بلا سياسات صارمة تساعد على تجنب ذلك.
12. الخاتمة: ملخص وخارطة طريق للتنفيذ
النقطة الأساسية: في 2026، يُعتبر VLESS Reality الخيار الأول للشبكات ذات DPI الصارم، الفحص النشط، وحجب SNI غير المتوقع. يتطلب بنية تحتية أقل، يقاوم الفحص النشط، ويوفر تدوير IP مرن. VLESS XTLS‑Vision (بدون REALITY) مناسب عندما يكون الأداء الأقصى، التكامل مع النطاق وربما استخدام CDN مهمًا، لكنه أكثر عرضة للحجب المبني على النطاق وCDN.
الخطوات العملية القادمة
- قيّم شبكتك: المزود، نوع DPI، قوائم المنافذ/SNI البيضاء، وجود قوائم حجب CDN.
- اختر استراتيجيتك: افتراضيًا Reality على 443؛ اختر Vision إن كنت تحتاج سرعة عظمى وتحكم بالنطاق.
- أنشئ نموذجًا أوليًا بسيطًا: خادم واحد، عميل واحد، تتبع مقاييس نجاح الاتصال/RTT/TTFB.
- حسّن: ملفات تعريف uTLS، ALPN، BBRv2، MTU/MSS، التراجع/الهدف. أتمت التدوير.
- خطط بديل: احتفظ بإعدادات احتياطية (مثلاً Reality و Vision جنباً إلى جنب) وخطة تبديل خلال دقائق.
اتبع هذا الدليل لتحقيق نتائج متوقعة في بيئة الشبكات المعقدة لعام 2026، تجنب الفخاخ الشائعة، وبنِ بنية تمرر DPI ليس بالمكر بل بأفضل ممارسات الهندسة: المحاكاة الدقيقة، الانضباط في الإعدادات، وجودة قابلة للقياس.