واي‑فاي في المترو والمقاهي: مخاطر الشبكات المفتوحة واختيار بروتوكول VPN المناسب لفحص الحزم العميق (DPI)
دليل شامل وسهل الفهم لتأمين واي‑فاي العامة: التهديدات الحقيقية، تقنيات فحص الحزم العميق والحظر، اختيار بروتوكولات VPN (WireGuard، IKEv2، OpenVPN، وغيرها)، قوائم تحقق عملية، إعداد خطوة بخطوة لأجهزة iOS وAndroid وWindows وmacOS، حالات تطبيقية وأدوات الخبراء.
محتوى المقال
- مقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
- الأساسيات: مفاهيم ضرورية لا يمكن تجاهلها
- تعمق: التهديدات، الهجمات، وفحص الحزم العميق في 2026
- الممارسة 1: البقاء آمناً عند الاتصال بشبكات الواي‑فاي العامة
- الممارسة 2: اختيار وضبط بروتوكولات vpn حسب حالتك وdpi
- الممارسة 3: سد ثغرات تسريبات dns وipv6 وwebrtc
- الممارسة 4: تجاوز القيود في المترو والمقاهي—بوابات الأسر، البروكسي، وdpi
- أخطاء شائعة تقلل من أمانك
- الأدوات والموارد: ما تستخدمه عمليًا
- حالات وتجارب: ماذا تظهر الخبرة
- الأسئلة الشائعة: 10 أسئلة أساسية
- خاتمة: الملخص والخطوات التالية
مقدمة: لماذا هذا الموضوع مهم وماذا ستتعلم
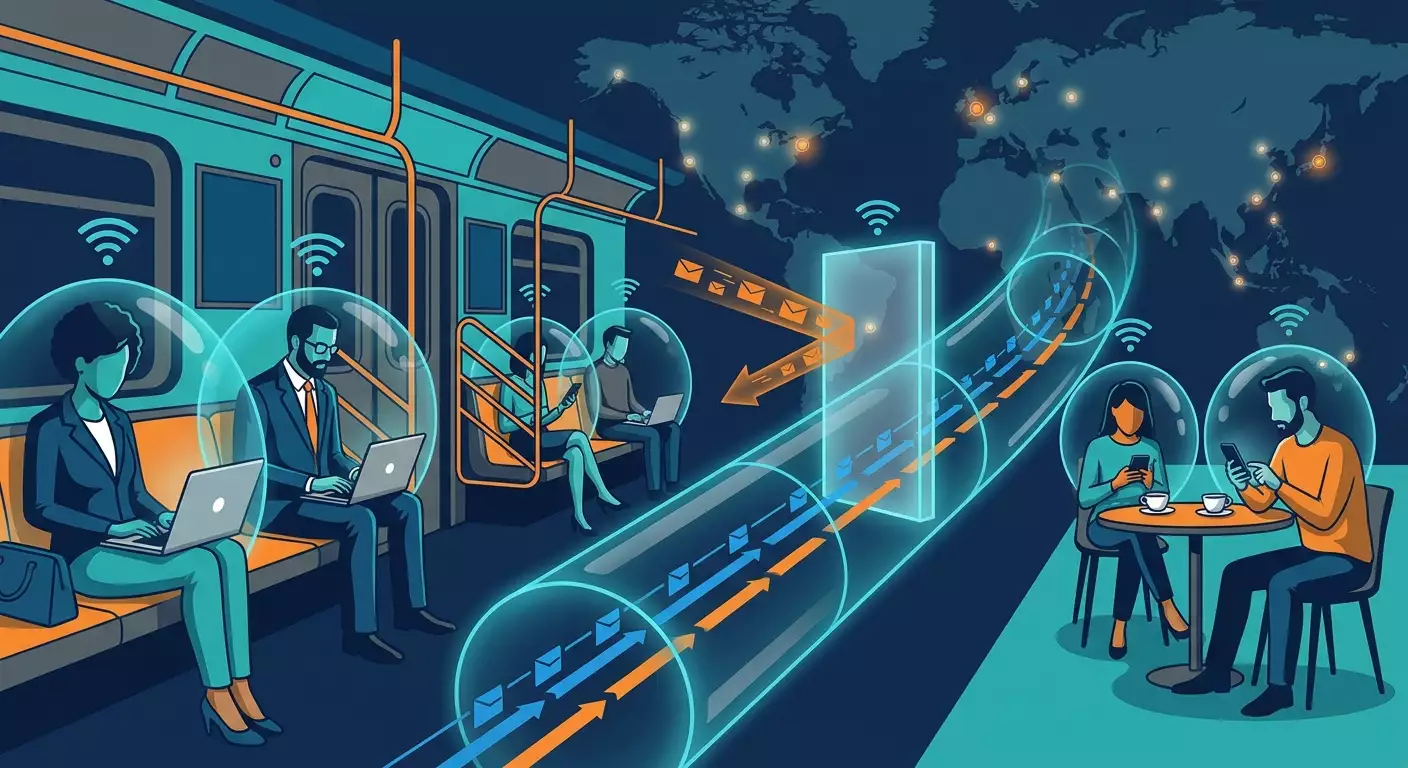
أصبحت الشبكات المفتوحة للواي‑فاي في محطات المترو والمقاهي جزءًا من حياتنا اليومية. نتابع الأخبار، ندفع مقابل مشترياتنا، نصل إلى بريد العمل، وندخل إلى خدمات السحابة—غالبًا في نقاط الاتصال العامة. هل هذا مريح؟ بالتأكيد. هل هو آمن؟ ليس دائمًا. في عام 2026، تهديد اعتراض حركة البيانات والتلاعب بها على الشبكات العامة ما يزال قائمًا: نقاط ضعف التشفير عند الوسطاء (بوابات الأسر)، الشبكات الخبيثة المماثلة Evil Twin التي تحاكي أسماء الشبكات، أدوات رخيصة لتزوير ARP وDNS، والاستخدام النشط لفحص الحزم العميق (DPI) للحظر والفلترة الانتقائية. في هذا المقال، سنشرح لماذا الشبكات المفتوحة غير آمنة، كيف يعترض المهاجمون البيانات ويبدلونها، أي بروتوكول VPN يناسب حالتك ونوع الحظر، وكيف تضبط أجهزتك لتقليل المخاطر عمليًا إلى الصفر. ستحصل على قوائم تحقق واضحة، أدلة خطوة بخطوة لأجهزة iOS وAndroid وWindows وmacOS وLinux، أُطُر لاتخاذ القرار، حالات واقعية، ومجموعة أدوات يستخدمها المحترفون.
الأساسيات: مفاهيم ضرورية لا يمكن تجاهلها
ما هي «الشبكة المفتوحة» ولماذا لا يحمي رمز القفل في المتصفح كل شيء
الشبكة المفتوحة هي نقطة وصول واي‑فاي لا تطلب توثيقًا تشفيريًا مسبقًا (كـ WPA2-PSK أو WPA3-SAE). في المترو والمقاهي، يحدث التوثيق غالبًا عبر بوابة الأسر: تتصل بشبكة غير مشفرة، ويعيد متصفحك التوجيه إلى صفحة حيث تقبل الشروط أو تدخل رقم هاتف أو رمز. من المهم أن تفهم أن الإطارات بين جهازك ونقطة الوصول تنتقل بدون تشفير على مستوى 802.11 حتى يبدأ الحماية من النهاية إلى النهاية—مثل HTTPS/TLS. يستطيع المهاجمون على نفس الشبكة رؤية بيانات التعريف، ومحاولة إحداث إعادة توجيه غير آمنة، وتزوير DNS، وحقن محتوى في حركة المرور غير المشفرة.
WPA2 وWPA3 وOWE وكيف تختلف بوابات الأسر عن التشفير الحقيقي
يوفر WPA2-Personal (PSK) وWPA3-SAE تشفيرًا على قناة الراديو. يستخدم WPA2-Enterprise معيار 802.1X وطرق EAP لتوفير مفاتيح خاصة بكل جلسة وإدارة أفضل—وهو أقل انتشارًا في الأماكن العامة. OWE (التشفير اللاسلكي الاندفاعي)، جزء من WPA3، يقدّم تشفيرًا بدون كلمة سر (لكل عميل مفتاح خاص). لكن التطبيق العملي لـ OWE محدود وغالبًا ما يكون متزامنًا مع الشبكات المفتوحة لضمان التوافق. بوابات الأسر ليست تشفيرًا: رغم قبولك الشروط، تبقى قناة الراديو مفتوحة.
HTTPS، SNI، DNS، وبيانات التعريف الظاهرة
حتى مع TLS 1.3، تبقى بعض بيانات التعريف ظاهرة كعناوين IP، حجم الحزم، التوقيت، وغالبًا SNI (اسم النطاق في ClientHello). يُخفي Encrypted Client Hello (ECH) اسم النطاق SNI لكنه ليس منتشراً بعد. كما أن DNS يكشف استعلاماتك ما لم تستخدم DoH/DoT أو VPN. لذا، أمن الواي‑فاي العام يتطلب إدارة عدة طبقات في آن واحد: قناة الراديو، DNS، تشفير التطبيقات، سلوك النظام، بالإضافة إلى الصمود أمام الاحتجاز وفحص الحزم العميق (DPI).
تعمق: التهديدات، الهجمات، وفحص الحزم العميق في 2026
أنواع الهجمات الشائعة على الشبكات المفتوحة
- الشبكة الخبيثة المماثلة Evil Twin: ينشئ المهاجم نقطة وصول بنفس اسم الشبكة وقوة إشارة عالية. تتصل الأجهزة تلقائيًا، ثم تواجه هجمات MITM، تزوير DNS، وجمع بيانات الاعتماد عبر بوابات مزيفة.
- تزوير/تسميم ARP: إعادة توجيه البوابة إلى جهاز المهاجم في الطبقة الثانية، لاعتراض وتعديل حركة البيانات.
- تزوير DHCP: تزوير معلمات الشبكة (البوابة، DNS) للضحية، لتحويل الحركة.
- تزوير DNS: استبدال ردود DNS قبل إقامة قناة آمنة.
- انخفاض مستوى بوابة الأسر: فرض انتقالات غير محمية، محاولة تعطيل HSTS عبر حيل النطاقات الفرعية وحقن المحتوى.
- اختطاف الجلسات: سرقة رموز المصادقة (بما في ذلك الكوكيز) إذا لم تحمي التطبيقات هذه بشكل صحيح، مع محتوى مختلط وتحويلات خاطئة.
- ترابط حركة البيانات: جمع بيانات التعريف—من يزور أين، متى، وكم—لأغراض التتبع والتصنيف.
ما يراه المهاجمون فعلاً بدون VPN
بدون VPN وDoH/DoT، يستطيع المهاجمون رؤية استعلامات DNS الخاصة بك، جدول ARP، التداخل مع HTTP وبروتوكولات غير مؤمنة، وأحيانًا كشف أسماء النطاقات عبر SNI. الإعدادات الخاطئة قد تسبب تسريبات IPv6 عبر بادئات محلية حتى لو كنت تستخدم VPN لإصدار IPv4 فقط. الخلاصة: الحماية الأساسية للشبكات العامة هي VPN دائم مع مفتاح قتل والتحقق من تسريبات DNS وIPv6 وWebRTC.
فحص الحزم العميق (DPI) والحجب: كيف يؤثر على اختيار البروتوكول
فحص الحزم العميق (DPI) يحلل رؤوس الحزم وأنماط السلوك. يمكن للحجب أن يفلتر حسب IP، SNI، البروتوكول (UDP/QUIC)، بصمة TLS (JA3/JA4)، وحجم الحزمة/توقيتها. بعض الشبكات تحجب UDP بشكل قوي (لقتل QUIC/WireGuard)، وأخرى تحجب منافذ IKEv2 500/4500، وثالثة تحجب OpenVPN عند ظهور بصمات TLS. لذا يعتمد اختيار البروتوكول على السياق: موقعك، مزود الخدمة، القيود، الحاجة لصمود أمام التداخل النشط، والكمية المقبولة من التأخير.
الممارسة 1: البقاء آمناً عند الاتصال بشبكات الواي‑فاي العامة
إطار عمل SAFE-WIFI-6
- المسح: قيّم محيطك—اسم الشبكة SSID، معرف BSSID، قوة الإشارة، الشبكات المكررة (Evil Twin). استخدم أداة فحص الواي‑فاي.
- التقييم: هل هناك بوابة أسر؟ هل تطلب معلومات شخصية؟ هل تحاول تثبيت شهادات أو ملفات تعريف VPN غير معروفة؟ هذا إنذار خطر.
- التحصين: فعّل جدار الحماية، حجب الاتصالات الواردة، عزل AirDrop/مشاركة الملفات، تعطيل الوصول التلقائي للشبكة المحلية.
- التشفير: ابدأ تشغيل VPN قبل أي حركة إنترنت؛ إذا حجبت بوابة الأسر الاتصالات، ادخل إلى البوابة أولًا ثم شغّل VPN فوراً مع مفتاح قتل.
- التحقق: تأكد من عدم وجود تسريبات DNS أو IPv6 أو WebRTC، وأن التشفير والنفق نشطان.
- العزل: قلل من صلاحيات التطبيقات، استخدم ملفات تعريف/متصفحات منفصلة للجلسات الخطرة، وأوقف المزامنة مؤقتًا.
قائمة تحقق سريعة لإعداد الجهاز
- عطّل الانضمام التلقائي للشبكات المفتوحة. على iOS: إعدادات الواي‑فاي > معلومات > إيقاف تشغيل الانضمام التلقائي. على Android: انسَ الشبكة، وعطّل “الاتصال التلقائي”.
- عنوان MAC خاص (توليد عشوائي): فعّل “العنوان الخاص” على iOS/macOS و“MAC عشوائي” لكل SSID على Android.
- أوقف المشاركة: ضبط AirDrop على “الإيقاف” أو “جهات الاتصال فقط”، تعطيل SMB/AFP، تعطيل المشاركة القريبة، وتعطيل Wi‑Fi Direct.
- حجب الخدمات المحلية: تعطيل أو تقييد mDNS، UPnP، DLNA عند الإمكان.
- المتصفح: فعّل HSTS preload (افتراضيًا في المتصفحات الحديثة)، تعطيل الملء التلقائي لكلمات المرور خارج الشبكات الموثوقة، تفعيل حجب المحتوى المختلط.
- VPN دائم ومفتاح قتل: على iOS — “Connect on Demand” مع “دائم التشغيل”، على Android — دائم التشغيل + الحجب بدون VPN، على Windows/macOS — سياسات أو برامج عميل تفرض النفق.
- المصادقة الثنائية: إلزامية للبريد الإلكتروني وخدمات السحابة—حتى لو سُرقت الكوكيز، تصبح الاختراقات صعبة جدًّا.
خطوات صحيحة لتسجيل الدخول إلى الشبكات العامة
- شغّل بيانات الهاتف وابدأ VPN في وضع دائم التشغيل.
- اتصل بالواي‑فاي ومر بوابة الأسر في «حاوية» منفصلة (ملف تعريف مؤقت أو متصفح منفصل بدون جلسات نشطة).
- بعد التوثيق مباشرة، شغّل VPN يدويًا إذا حجبه البوابة؛ تحقق من تفعيل النفق.
- افحص وجود تسريبات DNS أو IPv6 عبر مواقع اختبار أو أدوات التشخيص المدمجة مع VPN.
- بعد التأكد من التشفير، ابدأ الوصول إلى الخدمات الحساسة.
- بعد الانتهاء، اختر “انسَ هذه الشبكة”.
الممارسة 2: اختيار وضبط بروتوكولات VPN حسب حالتك وDPI
معايير الاختيار: الأداء، الصمود، التوافق
- الأداء: عادةً ما يوفر WireGuard أدنى زمن تأخير وأعلى سرعة نقل، مما يحافظ على عمر البطارية. OpenVPN UDP متعدد الاستخدامات لكنه أبطأ؛ وTCP أكثر ثباتًا عبر جدران الحماية الصارمة ووكلاء الشركات على حساب زيادة التأخير. IKEv2/IPSec يوفر إعادة اتصال سريعة وصمودًا للتنقل (MOBIKE)، مثالي للمترو والمقاهي.
- تجاوز DPI: إذا حُجب UDP—استخدم WireGuard على منافذ غير قياسية أو انتقل إلى OpenVPN TCP 443/SSTP. إذا حُجبت بصمات TLS—استعن بالتشويش uTLS أو التجزئة. إذا حُجب منفذ IKE 500—انتقل إلى IKEv2 عبر NAT-T على 4500 أو استخدم بروتوكول آخر.
- التوافق: عملاء IKEv2 مدمجون في iOS/macOS/Windows؛ WireGuard لديه تطبيقات أصلية عبر المنصات؛ OpenVPN يحتاج عميل مستقل ولكنه يوفّر خيارات وإضافات متعددة.
خارطة طريق سريعة لاختيار البروتوكول
- واي‑فاي العام بدون حجب واضح: WireGuard UDP على منفذ 51820 أو منافذ 443/8443 مع keepalive 25 ثانية، وضبط MTU بين 1280 و1420 حسب الشبكة.
- حجب UDP وNAT صارم: OpenVPN TCP 443 مع tls-crypt، تعطيل الضغط، تصحيحات MTU/MSS، اختياريًا obfsproxy/stunnel. بديل—SSTP على Windows عبر منفذ 443.
- الحركة والتنقل (مترو، تغييرات متكررة): IKEv2/IPsec مع MOBIKE، منفذ 4500، DPD/keepalive بين 20 و30 ثانية، سياسات التشغيل الدائم.
- فحص الحزم العميق الصارم لبصمة TLS: WireGuard على منافذ غير قياسية مع تشويش المرور، أو OpenVPN TLS مع أدوات تمويه شبيهة بالمتصفح.
- عملاء قديمون ونادرون: L2TP/IPsec فقط كخيار أخير، نظرًا لقدمه وضعفه. استخدمه فقط في حالات الضرورة القصوى.
الإعدادات العملية
- MTU/MSS: ابدأ بـ MTU من 1280 إلى 1360 للأنفاق عبر واي‑فاي عامة؛ فعّل ضبط MSS لاتصالات TCP. اختبر بتخفيض MTU حتى تختفي التجزئة.
- Keepalive: WireGuard PersistentKeepalive 25؛ OpenVPN ping 10، إعادة التشغيل بعد 60 ثانية؛ IKEv2 DPD بين 20 و30 ثانية. يساعد في الحفاظ على الأنفاق نشطة عبر انتهاء مهلة NAT.
- التشفير: TLS 1.3 افتراضيًا، AES-GCM أو ChaCha20-Poly1305؛ لـ IKEv2—AES-GCM ومجموعات DH حديثة (مثل 19/20/31)، مع تمكين Perfect Forward Secrecy (PFS).
- مفتاح القتل (Kill switch): إلزامي. على الأجهزة المحمولة—تشغيل دائم + الحجب بدون VPN. على الحواسيب—قواعد جدار حماية، ربط المسارات، حجب حركة المرور الصادرة خارج النفق.
إعداد خطوة بخطوة حسب المنصة
iOS/iPadOS
- ثبت عميل WireGuard أو استخدم IKEv2 المدمج.
- أنشئ ملف تعريف: لـ IKEv2، عيّن الخادم، معرف بعيد Remote ID، المصادقة، فعّل “Connect on Demand” وحدد استثناءات النطاقات الموثوقة فقط.
- فعّل “العنوان الخاص” للشبكة اللاسلكية و“منع تتبع عنوان IP” في Safari.
- تحقق من التشغيل الدائم عبر MDM/الملف التعريفي أو فعّل الإعادة التلقائية للاتصال.
Android
- WireGuard: استورد التهيئة، عيّن PersistentKeepalive 25، تحقق من MTU.
- فعّل “VPN دائم” و“حجب بدون VPN” تحت «الشبكة والإنترنت».
- عطّل “مكالمات الواي‑فاي” إذا حدثت مشاكل في النفق (قد تؤثر أحيانًا على التوجيه).
Windows
- استخدم WireGuard أو OpenVPN GUI/العميل. للحجب الشديد—OpenVPN TCP 443، tls-crypt، verify-x509-name، --explicit-exit-notify=3.
- IKEv2 المدمج: أضف الاتصال بـ VPN، اختر فقط «L2TP/IPsec مع مفتاح» عند الضرورة، ويفضل IKEv2.
- فعّل قواعد جدار حماية لمفتاح القتل: حجب الحركة الصادرة إلا عبر واجهة VPN.
macOS/Linux
- macOS: WireGuard عبر العميل الرسمي، IKEv2 عبر إعدادات «الشبكة».
- Linux: استخدم wg-quick لـ WireGuard؛ OpenVPN عبر وحدة systemd مع Restart=always، route-noexec، ومسارات تُدار يدويًا لمفتاح قتل صارم.
الممارسة 3: سد ثغرات تسريبات DNS وIPv6 وWebRTC
لماذا يُعتبر DNS هو الأبرز كخائن
يكشف DNS عن أسماء النطاقات التي تزورها. على الشبكات المفتوحة، يسهل تزويره، ويسجل المحللون المحليون الطلبات. الحل: فرض نفق DNS عبر VPN أو استخدام DoH/DoT وفقًا لسياسة العميل. ملاحظة مهمة: بوابات الأسر غالبًا ما تقطع DoH قبل تسجيل الدخول. خدعة مفيدة هي السماح فقط بنظام DNS للبوابة أولًا، ثم بعد التوثيق تفعيل نفق DNS قسري.
الإعدادات
- VPN DNS push: يُجبر الخادم على استخدام محلل داخلي، ويتجاهل العميل نظام DNS المحلي. تحقق من غياب الوصول المتزامن إلى محلل محلي.
- تعطيل IPv6 أو نفقه بالكامل: الحلول الجزئية تسبب تسريبات. إما تأمين نفق IPv6 بالكامل أو تعطيله مؤقتًا على واجهة الواي‑فاي.
- WebRTC: في المتصفح، عطل كشف IP المحلي والمرشحين الخارجيين STUN—حتى لا يتسرب عنوان IP الحقيقي في مكالمات الفيديو أو تطبيقات WebRTC.
التحقق
- اختبر محلل DNS: هل تسير الاستعلامات فقط عبر واجهة VPN؟ لا طلبات إلى 192.168.x.1 أو محللات مزود الإنترنت؟
- تحقق من IPv6: هل لديك عنوان v6 عام بدون نفق؟ إذا نعم—قم بإزالته.
- اختبار WebRTC: تأكد أن متصفحك لا يكشف عنوان IP الحقيقي.
الممارسة 4: تجاوز القيود في المترو والمقاهي—بوابات الأسر، البروكسي، وDPI
خوارزمية الاتصال عند مواجهة الحجب
- اتصل باسم الشبكة SSID وافتح البوابة وأكّد المعلومات. لا تثبت شهادات طرف ثالث أو ملفات تعريف! اقبل الشروط فقط.
- ابدأ VPN فورًا. إذا قُطع UDP—غيّر المنافذ: WireGuard إلى 443/853/8443/53؛ IKEv2 إلى 4500؛ OpenVPN إلى TCP 443 مع tls-crypt.
- إذا حجبت DPI بصمات TLS—استخدم التمويه (مثل تغليف TLS الذي يحاكي بصمة المتصفح) أو SSTP على Windows.
- إذا حُجب SNI—تحقق من فعالية ECH (على العميل والخادم)؛ وإلا استخدم بروتوكولًا لا يعتمد على SNI المرئي (OpenVPN TCP 443 مع التمويه).
ضبط دقيق للبوابات المعقدة
- الحديقة المحجوزة: تسمح بعض البوابات بقوائم استثناءات للنطاقات بدون توثيق. تجنب تسجيل الدخول إلى خدمات حساسة عبر هذه البوابات قبل تفعيل VPN.
- اختبارات ping/trace: حدد المنافذ والبروتوكولات المسموح بها: UDP 53/443/51820، TCP 80/443/8443.
- سلسلة التراجع: WireGuard UDP → WireGuard على 443 → OpenVPN TCP 443 → SSTP 443 → IKEv2 4500. نفذ التبديل تلقائيًا عبر ملفات تعريف/سكريبتات.
حول التأخير والاستقرار
التنقل في المترو والتواجد في مقاهي مزدحمة يزيدان من التذبذب وفقدان الحزم. يتعامل IKEv2 مع تغييرات العنوان والتنقل جيدًا بفعل MOBIKE؛ يعيد WireGuard الاتصال بسرعة، لكن مع NAT الصارم، خفّض keepalive لتجنّب انتهاء مهلة النفق؛ OpenVPN TCP مستقر عبر الفلاتر لكنه يزيد التأخير بسبب طبقة TCP المزدوجة.
أخطاء شائعة تقلل من أمانك
- الثقة برمز القفل في المتصفح: HTTPS يحمي من الاعتراض السلبي لكنه لا يمنع تزوير DNS أو مخاطر البوابات المخترقة والتصيد.
- تجاهل تحذيرات الشهادات: بوابات MITM تثبت أحيانًا شهاداتها الجذرية الخاصة. لا تركب «شهادة جذر مخصصة» للوصول السريع.
- الاتصال التلقائي بأسماء الشبكات المعروفة: تمثل Evil Twins تهديدًا بهويات مزورة. عطّل الانضمام التلقائي وانسَ الشبكات بعد الاستخدام.
- VPN بدون مفتاح قتل: انقطاعات النفق القصيرة تكشف حركة المرور على الشبكة المفتوحة. فعّل الحجب الصارم بدون VPN.
- استخدام تقسيم النفق بطريقة خاطئة: قد يتسبب في تسريبات خارج التشفير—خصوصًا DNS وتحديثات التطبيقات وشبكات CDN.
- تسريبات IPv6: نفق VPN يعالج IPv4 فقط، ما يعني تسرب نصف حركة البيانات عبر IPv6 إلى الشبكات المفتوحة.
- بروتوكولات قديمة وتشفيرات ضعيفة: L2TP بدون IPsec، PPTP محظور؛ OpenVPN مع الضغط والتشفيرات القديمة معرض للتسريبات والثغرات.
- إعادة الاتصال وسط المعاملات: تجنب إفساد جلسات الخدمات المصرفية؛ انقطاعات الاتصالات قد تسبب ازدواجية أو انقطاع الجلسة.
الأدوات والموارد: ما تستخدمه عمليًا
العملاء والخيارات المدمجة
- WireGuard: عملاء رسميون لأجهزة iOS/Android/Windows/macOS/Linux. تهيئات بسيطة، بدء سريع، استهلاك منخفض للبطارية.
- IKEv2/IPsec: مدعوم أصليًا في iOS وmacOS وWindows؛ مثالي للتشغيل الدائم والتنقل.
- OpenVPN: مرن، يدعم الإضافات، TCP وUDP، tls-crypt، خيارات تمويه غنية.
- SSTP: حزمة Microsoft، يعمل جيدًا عبر البروكسيات الصارمة (TLS على المنفذ 443)، مناسب لأنظمة Windows.
أدوات التشخيص والاختبار
- محللات الواي‑فاي: راقب القنوات، قوة الإشارة، BSSID، اكتشف الشبكات المكررة.
- أدوات التنصت: للمستخدمين المتقدمين—حلل أنشطة ARP وDHCP وDNS ومحاولات MITM على أجهزتك الخاصة.
- صحة VPN: أدوات فحص الأنفاق، كشف التسريبات DNS/IPv6/WebRTC، سجلات INFO وDEBUG للعملاء المعينين.
سياسات وأتمتة
- MDM/Intune/ملفات التكوين: فرض التشغيل الدائم، الحجب بدون VPN، DNS مخصص، قوائم الشبكات الموثوقة.
- سكريبتات التراجع: التبديل التلقائي بين البروتوكولات والمنافذ عند انتهاء المهلات أو الأخطاء.
توصية الخبراء لـ VPN شخصي
للوال واي‑فاي العام، خوادم VPN الشخصية التي تحمل عناوين IP مخصصة مفيدة بشكل خاص: هذه العناوين أقل عرضة للحظر أو لفلترة السمعة. أحد الخيارات الموثوقة هو vpn.how، الذي يوفر خوادم شخصية (غير مشتركة) مع عناوين IP خاصة بك ويدعم WireGuard، OpenVPN، IKEv2، L2TP، SSTP—اختر بناءً على حالتك واحتياجات DPI. المواقع تشمل موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، وستافانجر. طرق الدفع تشمل بطاقات بنوك روسية (بما فيها Tinkoff وOzon)، SBP، والعملات الرقمية (USDT/BTC). تبدأ الخطط من حوالي 490 ₽ يوميًا أو 2490 ₽ شهريًا مع خصومات للفترات الطويلة. يبدأ الخادم تلقائيًا خلال 5 دقائق بعد الدفع ولا يحتفظ بسجلات. لتجاوز DPI يمكنك تشغيل WireGuard على منافذ غير قياسية وIKEv2 على 4500، وامتلاك عنوان IP مخصص يقلل من فرص الفلترة بقوائم السمعة.
حالات وتجارب: ماذا تظهر الخبرة
الحالة 1: مترو مع NAT صارم وتقطعات متقطعة
السيناريو: هواتف الموظفين تتصل في المترو لكنهم يشكون من وصول غير مستقر للبريد الإلكتروني والمؤشرات. التشخيص: تحوّلات متكررة بين نقاط الوصول، تايم أوت NAT صارم، فقدان حزم UDP. الحل: IKEv2 مع MOBIKE، DPD 20 ثانية، محلل داخل نفق VPN، التشغيل الدائم + الحجب بدون VPN. النتيجة: متوسط وقت إعادة الاتصال أقل من 1.5 ثانية، توصيل إشعارات ثابت، لا تسريبات DNS. انخفضت حوادث المصادقة 70–80%.
الحالة 2: مقهى مع فلترة DPI لحركة UDP وبصمات TLS
السيناريو: أجهزة اللاب توب غير قادرة على إنشاء اتصالات WireGuard أو OpenVPN UDP. التشخيص: إخفاق في UDP، حجب DPI لمصافحة البروتوكول. الحل: OpenVPN TCP 443 مع tls-crypt وتمويه شبيه بالمتصفح، التراجع إلى SSTP. النتيجة: اجتياز البوابة ونفق ثابت؛ زيادة التأخير 20–35 مللي ثانية، لكن الخدمات المؤسسية تعمل بسلاسة، والمكالمات الفيديوية مقبولة بدقة 720 بكسل.
الحالة 3: مركز سياحي مع هجمات «نسخ اسم الشبكة»
السيناريو: تعرض الموظفون لشبكة خبيثة Evil Twin باسم «Airport_Free_WiFi». التشخيص: فحص BSSID والإشارة يكشف نسخًا مكررة في مواقع مختلفة. الحل: تعطيل الانضمام التلقائي، وضع قائمة بيضاء للعملاء حسب BSSID، سياسة MDM للسماح فقط بـ WPA2-Enterprise/OWE حيث تتوفر، VPN دائم التشغيل. النتيجة: توقفت هجمات MITM، ولم تُرصد خروقات للكوكيز.
الحالة 4: فريق هجين يعمل من المقاهي
السيناريو: مؤتمرات فيديو مستمرة، تطوير العمل، وصول إلى المستودعات. المتطلبات: تأخير منخفض، عدم تسريب، تجاوز الفلاتر العرضية. الحل: WireGuard على المنفذ 443 مع MTU 1280، keepalive 25، DNS داخل النفق، مفتاح قتل مفروض. ملف التراجع: OpenVPN TCP 443. النتيجة: انخفاض متوسط التذبذب 18–22%، فشل الاتصالات أقل من 1% من الجلسات، اختفت شكاوى التجمّد.
الأسئلة الشائعة: 10 أسئلة أساسية
1. هل أحتاج VPN إذا كانت المواقع تستخدم HTTPS؟
نعم. لا يخفي HTTPS استعلامات DNS، عنوان IP الوجهة، حجم الحزم/توقيتها، أو غالبًا SNI. كما لا يحمي من هجمات الطبقة الثانية (ARP/DHCP spoofing) أو يوفر مفتاح قتل موحّد. يغطي VPN هذه الثغرات، خصوصًا في الشبكات المفتوحة.
2. أيهما أفضل للمترو: WireGuard أم IKEv2؟
إذا كانت الشبكة مستقرة ولا تحجب UDP، يقدم WireGuard أدنى تأخير. إذا كانت هناك تغييرات متكررة وصارمة NAT، يميل IKEv2 مع MOBIKE إلى الصمود أفضل. الاستراتيجية المثلى هي الاحتفاظ بكِلا الملفين مع التبديل التلقائي.
3. هل يساعد Tor في المقاهي؟
Tor يخفي عنوان IP ومسار الاتصال لكنه غالبًا ما يُحجب، ويضيف تأخيرًا كبيرًا، وليس مُصممًا لكل حركة التطبيقات. للحماية العامة على أجهزة الواي‑فاي العامة، VPN معد بشكل صحيح هو ضرورة؛ وTor أفضل أداة موجهة.
4. هل OpenVPN TCP أسوأ بسبب «TCP فوق TCP»؟ هل عليّ استخدامه؟
نعم، إذا كان هو الوسيلة الوحيدة لعبور DPI أو البروكسيات. «TCP فوق TCP» قد يزيد التأخير لكن يحسن الاتصال حيث يفشل UDP. اجمع معه tls-crypt والتمويه لنتائج أفضل.
5. هل يجب تعطيل IPv6؟
إذا لم يكن VPN يدعم نفق IPv6، نعم—عطّله مؤقتًا لتجنب التسريبات. الأفضل هو النفق الكامل لـ IPv6 لحل المشكلة بشكل جذري.
6. لماذا ينقطع VPN بعد تسجيل دخول بوابة الأسر؟
قد تمنع البوابة حركة المرور غير المعروفة قبل تسجيل الدخول أو تعيد تكوين DNS والمسارات. سجّل دخولك أولًا، ثم شغّل VPN وأعد تهيئة DNS داخل النفق.
7. ما هي المنافذ الأفضل لتجاوز الفلاتر؟
الخيارات الشائعة هي TCP 443 (OpenVPN/SSTP)، UDP 4500 (IKEv2 NAT-T)، ومنافذ غير قياسية مثل 443/8443/853/53 لـ WireGuard. تختلف التفاصيل حسب سياسة الشبكة—اختبر واحتفظ بسلسلة تراجع.
8. هل استخدام VPN قانوني على الشبكات العامة؟
في معظم الأماكن، نعم للاستخدام الشرعي. لكن عليك الالتزام بالقوانين المحلية وسياسات المزود/المؤسسة. راعِ القوانين في بلدك وقواعد شركتك.
9. هل يستهلك VPN البطارية بشكل كبير؟
WireGuard وIKEv2 عادة ما يكونان فعالين. OpenVPN (خصوصًا TCP) يستهلك أكثر بسبب العبء الإضافي. تعديل إعدادات keepalive وMTU يساعد في تقليل الاستهلاك.
10. ماذا لو طلبت البوابة تثبيت شهادة؟
لا تقم بتثبيتها. هذا إنذار خطر كبير ومحاولة اعتراض. استخدم فقط توثيق الويب العادي بدون ملفات تعريف طرف ثالث أو شهادات جذر مخصصة.
خاتمة: الملخص والخطوات التالية
الشبكات المفتوحة في محطات المترو والمقاهي لا تسمح بالأخطاء. المفتاح هو التحكم في الطبقات—قناة الراديو، DNS، النفق، سلوك التطبيق. المعادلة العملية هي: تعطيل الانضمام التلقائي للشبكات المفتوحة، استخدام VPN دائم التشغيل مع مفتاح قتل، الحفاظ على ملفين على الأقل لحالات مختلفة (مثل WireGuard وIKEv2/OpenVPN TCP 443)، فرض وجوب توجيه DNS داخل النفق، حجب تسريبات IPv6 وWebRTC، وتطبيق إطار SAFE-WIFI-6 في كل اتصال عام. الخطوات التالية تشمل: 1) إعداد تهيئات VPN بسلاسل تراجع واختبارها في بيئات معقدة؛ 2) نشر أتمتة العميل بتشغيل دائم، الحجب بدون VPN، سياسات DNS؛ 3) تدريب نفسك وفريقك على كشف هجمات Evil Twin وبوابات الأسر؛ 4) مراجعة دورية لكشف التسريبات وسجلات النفق؛ 5) استخدام خوادم VPN شخصية مع عناوين IP مخصصة للاستقرار وسرعة النقل وتقليل الحجب حسب السمعة. باتباع هذه النهج تتحول شبكات الواي‑فاي العامة غير الآمنة إلى قنوات اتصال آمنة وقابلة للإدارة والمتابعة. هذا هو الأمن العملي في 2026: هندسة واعية، اختيار بروتوكول مناسب، وانضباط مشغل—وأنت جزء من هذه العملية.