توازن تحميل خوادم VPN بدون توقف: الخوارزميات، فحوصات الصحة، والتوسع في 2026
توازن تحميل خوادم VPN في 2026: الخوارزميات، فحوصات الصحة، ثبات الجلسات، التوسع، والتوافر العالي. نصائح عملية، مؤشرات، ودراسات حالة عن WireGuard، OpenVPN، IPsec، وAnycast لبنية تحتية لخادم VPN موثوقة.
محتوى المقال
- لماذا تحتاج إلى توازن تحميل خوادم vpn ولماذا هذا مهم في 2026
- أنماط معمارية لتوازن تحميل vpn: من l4 إلى anycast
- خوارزميات توازن الحمل: من البسيطة إلى المتقدمة
- فحوصات الصحة والمراقبة: التحقق من جودة النفق وليس فقط حالة المنفذ
- ثبات الجلسة في vpn: كيف تجعل العملاء «يلتصقون» بشكل صحيح
- توسيع vpn: عمودي، أفقي و«ذكي» بالتوسع الآلي
- الأمان والموثوقية: ddos، zero trust، والامتثال
- السيناريوهات والقوالب العملية لـopenvpn، wireguard، وipsec
- المؤشرات، اتفاقيات مستوى الخدمة والاقتصاد: كيف تعرف أنها تعمل
- الأخطاء الشائعة والأنماط المرفوضة: أين يقع الفرق عادةً
- خطة خطوة بخطوة لتطبيق توازن تحميل خوادم vpn
- حالات حقيقية: ما نجح وما لم ينجح
- قائمة التحقق قبل الإنتاج: هل فاتنا شيء؟
- الأسئلة المتكررة: استفسارات شائعة عن توازن تحميل vpn
لماذا تحتاج إلى توازن تحميل خوادم VPN ولماذا هذا مهم في 2026
تطور VPN من مجرد وصول عن بُعد إلى شبكة حيوية وأساس مهمة
قبل سنوات قليلة، كان يُرتبط خادم VPN غالبًا بالعمل عن بُعد والوصول إلى أنظمة داخلية. اليوم، تغير الوضع؛ في 2026، خوادم VPN أصبحت العمود الفقري لهياكل Zero Trust، السحب الهجينة، بيئات التطوير، بوابات لعناقيد الذكاء الاصطناعي، والمواقع الحدودية. توقف الخدمة الذي كان مزعجًا سابقًا أصبح يعرقل خطوط CI، يكسر المعاملات، ويؤثر على مؤشر رضا العملاء (NPS) حتى لو ضاع دقيقة واحدة فقط. توازن تحميل خوادم VPN لم يعد رفاهية، بل حجر أساس لاستقرار شبكتك.
لماذا زاد الضغط؟ نشهد مرور فيديوهات دعم مباشر، بيانات الاستشعار من إنترنت الأشياء، ومزامنة البيانات لتشغيل استدلال LLM عند الحافة. ولم تعد VPN تعتمد فقط على TCP: WireGuard وIPsec يعملان عبر UDP، مما يتطلب نهجًا مختلفًا لفحوصات الصحة، تمرير NAT، وثبات الجلسة. نقوم بالأعمال بسرعة ونتوسع بسلاسة—أو نحاول ذلك على الأقل.
الرسالة الأساسية واضحة: بدون توزيع ذكي للطلبات عبر عقد VPN، ستصل إلى حدود وحدة المعالجة المركزية، EPOLL، مقابس الشبكة، وجداول الحالة. اعتبر موازن التحميل مدير فرقتك الموسيقية لـVPN، يحافظ على توازن خطوط الاتصال وينظم حركة المرور خلال أوقات الذروة.
علامات الحمل الزائد الشائعة التي صادفتها مسبقًا
معظمنا شهد ذلك: تقلب أوقات استجابة المستخدم وانخفاض معدل النقل أثناء ارتفاع الحمل. وحدة المعالجة المركزية في بعض العقد تصل إلى 90-100%، في حين تبقى أخرى بلا استخدام. يشتكي المستخدمون من إعادة الاتصال المستمرة، اختفاء أقران WireGuard لعدة دقائق، وفشل تسجيل الدخول إلى OpenVPN أثناء مصافحة TLS. هذه الحالات تحدث حينما تؤدي عقدة واحدة عبء العمل الكبير بينما الباقون ينتظرون.
أضف إلى ذلك هجمات DDoS عبر UDP، ارتفاعات مفاجئة بعد إصدار تحديثات أو بداية يوم العمل، وتحولات في المسارات ضمن بيئات سحابية متعددة. بدون بنية متينة لتوازن التحميل، تفقد اتفاقيات مستوى الخدمة (SLA) وأموالك. الجزء المحبط؟ أغلب هذه المشاكل يمكن حلها ليس بأجهزة جديدة، بل بخوارزميات ذكية وفحوصات صحة دقيقة—مجانية عمليًا لكنها في الوقت المناسب.
ما الجديد في 2026: اتجاهات وواقع جديد
وصلت DPUs وSmartNICs، عمليات إزاحة eBPF/XDP، Anycast+BGP على الحافة، موازنات تحميل L4 عبر المناطق تتعامل مع ملايين الحزم في الثانية، والتوسع الآلي بناءً على مؤشرات جلسات حقيقية. نستخدم بشكل متزايد Maglev والهاش الدائري المتسق، نبني جلسات لاصقة لـUDP تعتمد على 5-tuple أو معرف الند، ونوظف استئناف الجلسات لـTLS، IPsec، وIKEv2. بدأ استخدام خوارزميات ما بعد الكم في مراحل تجريبية—أصبحت التشفيرات أكثر تعقيدًا. الجميع يريد "التوسع بتصميم بسيط": أقل تعقيدات، المزيد من التوقعية والتلقائية.
أنماط معمارية لتوازن تحميل VPN: من L4 إلى Anycast
الإعداد الكلاسيكي: موازنات تحميل L4 أمام تجمعات خوادم VPN
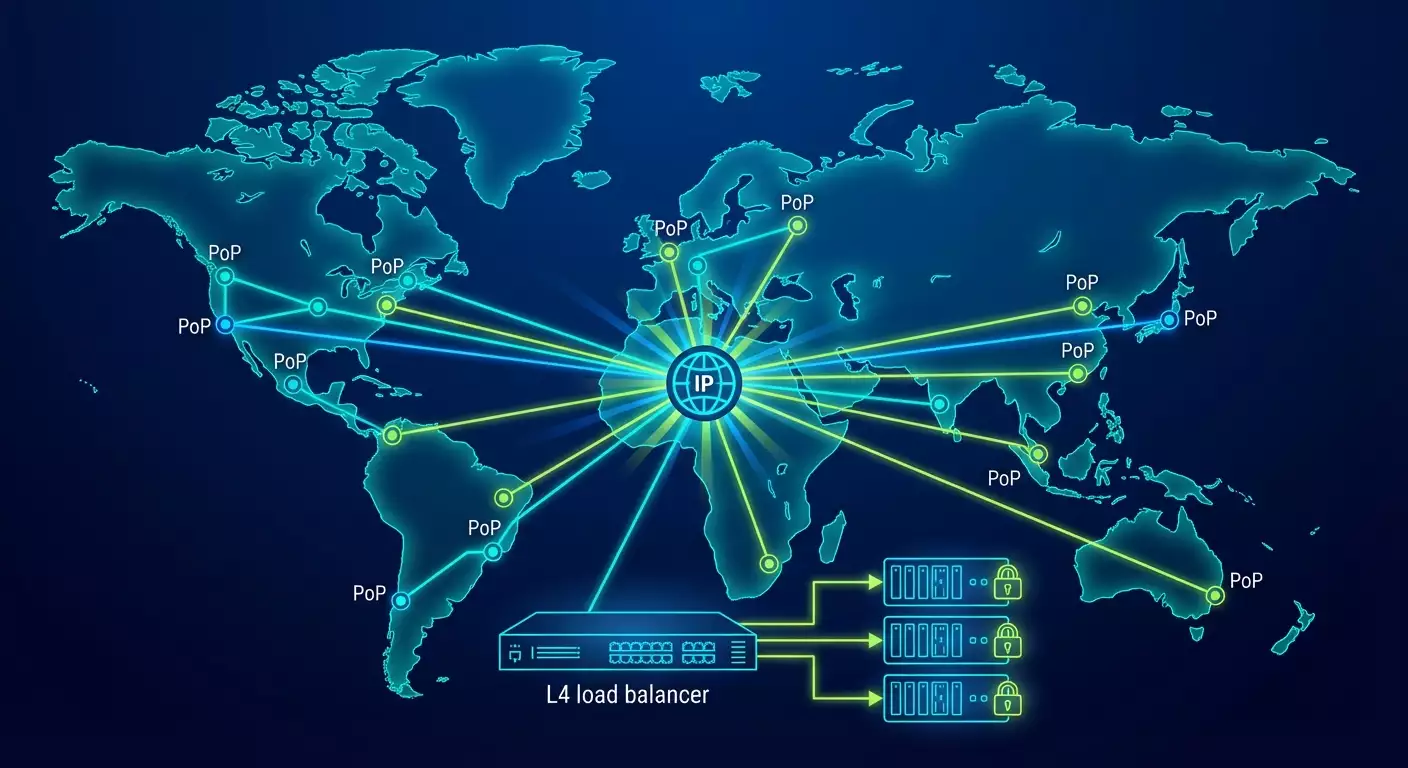
الطريقة المباشرة هي وضع موازن تحميل L4 أمام مجموعة خوادم VPN لتوزيع الاتصالات الواردة. يعمل هذا بشكل جيد مع OpenVPN (TCP أو UDP)، WireGuard (UDP)، وIPsec/IKEv2 (منافذ UDP 500/4500). الإيجابيات: تحكم مركزي، فحوصات صحة، وتوسع آلي سهل. السلبيات: نقطة فشل واحدة محتملة والحاجة إلى جلسات لاصقة مناسبة، خاصة لـUDP.
الأدوات الشائعة تشمل HAProxy، Nginx Stream، Envoy (L4/L7)، بالإضافة إلى موازنات تحميل تجارية وسحابية تدعم passthrough مباشر. المفتاح هو ضمان التوجيه المتماثل والحفاظ على "قرب التدفق" على عقدة واحدة. TCP أبسط مع جلسات مستقرة، أما UDP فنستخدم هاش المصدر/الوجهة لتجنب كسر الأنفاق. عند التوسع، يُستخدم ECMP مع ضبط دقيق.
البيئات الحرجة تفضل أزواج موازنين نشط-نشط باستخدام VRRP/keepalived أو ميزات HA مدمجة. المراقبة الخارجية أساسية أيضًا، تتحقق ليس فقط من بقاء المنفذ بل صحة النفق الحقيقي.
Anycast+BGP على الحافة لنقاط التواجد العالمية
إذا كنت تدير مناطق وجيوب متعددة، فإن Anycast يشبه السحر. نفس IP يُعلن من عدة مواقع عبر BGP، ويوجه المستخدمين إلى أقرب نقطة تواجد حسب مسارات المزود. الفوائد تشمل تقليل التأخير والتوزيع الجغرافي المباشر. داخل نقطة التواجد، يُوزع المرور عبر موازنات تحميل L4 أو DPU. يقترب هذا من تجربة المستخدم لمستوى CDN.
Anycast يتطلب مراقبة دقيقة لتذبذب المسارات، تعديلات صحيحة للأولوية عبر prepends وعلامات المجتمع، والأهم آليات تحوّل واضحة. إذا تعطلت نقطة التواجد، يجب سحب المسارات بسرعة. لدينا حالات تقارب وقت التلاقي خلالها أقل من 30 ثانية أثناء الانقطاعات وأقل من 5 ثوانٍ لتحويل صحي داخلي—المستخدمون بالكاد يلاحظون.
العودة المباشرة للخادم وتجنب النسخ الإضافية
لتحقيق أقصى معدل نقل، تُستخدم تقنيات مثل Direct Server Return (DSR). في هذا النموذج، يمر المرور الوارد عبر موازن التحميل، بينما تذهب الحزم الصادرة مباشرة من الخوادم إلى العملاء متجاوزة الموازن. هذا يخفف الضغط على موازنات التحميل ولكنه يعقد الشبكات. في سيناريوهات VPN، DSR نادر بسبب حاجات الحالة والجلسات والتشفير، لكنه ممكن لبوابات IPsec عالية الأداء في المراكز البيانات إذا تم ضمان التماثل في التوجيه.
تذكر: DSR يصعب اكتشاف الأخطاء ويجب أن تبقى تشخيصات النفق شفافة. إذا لم يكن فريقك مستعدًا لهذه التعقيدات، تمسك بالإعداد الكلاسيكي لـL4 الذي يتوسع جيدًا ويوفر مؤشرات واضحة.
خوارزميات توازن الحمل: من البسيطة إلى المتقدمة
Round Robin، وزنك في Round Robin، ولماذا لا تكفي وحدها
Round Robin سريعة وبسيطة لكنها تتجاهل الاختلافات الواقعية: العقد تختلف في الطاقة والحمل غير موحد. Weighted Round Robin تساعد إذا عينت أوزانًا بناءً على CPU، عدد النوى، أو تسريع التشفير. مع ذلك، حركة مرور VPN غير مستقرة—بعض العملاء يرسلون عدة جيجابت، بينما عشرات الآلاف بالكاد يستخدمون عرض النطاق. عدد الاتصالات لا يعكس حجم المرور. تحتاج لنهج أذكى.
في الواقع، Weighted RR قاعدة جيدة، ويمكن تحسينها بالقياس والتعديل الديناميكي للأوزان: مثال، خفض وزن العقدة 20% عند 75% CPU، 50% عند 85% وهكذا. هذا التعديل التكيفي ليس مثاليًا لكنه يخفف ذروات الحمل.
أقل الاتصالات / أقل الحمل والقياسات التكيفية
أقل الاتصالات مناسب لخوادم VPN التي تعتمد TCP (كالـOpenVPN-TCP)، حيث يتم تتبع عدد الاتصالات النشطة كمؤشر للحمل. بالنسبة لأنفاق UDP (WireGuard، IPsec)، نراقب الأقران النشطين ومعدلات الحزم في الثانية (PPS) والبث في الثانية (BPS). مقياس جديد يسمى "الجلسات الفعالة" يوزن العملاء حسب حجم المرور الفعلي خلال آخر ثوانٍ معينة. الموازن يوجه التدفقات الجديدة للعقد ذات الحمل "الفعلي" الأدنى—وهنا يأتي "الأقل حملًا".
في 2026، أصبح هذا المعيار: عند اتصال نيزك جديد، تُختار العقدة بناءً على CPU، IRQ softnet، PPS، BPS، مؤشرات إسقاط/طوابير، والأقران النشطين أو علاقات الأمان (SA) في IPsec. تُجمع البيانات عبر eBPF، Netlink، وPrometheus، مع تحديث كل 1-3 ثوانٍ. انتبه لضجيج البيانات واستخدم التنعيم الأسّي لتصفية التذبذبات.
الهاش المتسق، Maglev، ولزوجة UDP
التحدي الرئيسي مع UDP أن جلسات TCP التقليدية غير موجودة، لكن حالة النفق موجودة. تحتاج توزيعًا لاصقًا تبقى فيه الطلبات عند نفس العقدة، لتجنب إعادة ضبط النفق، فقدان الحزم، والإحباط. التقنيات تشمل الهاش المتسق على 5-tuple، IP المصدر، أو معرف فريد للعميل. هاش Maglev والهاش الدائري المتسق يحافظان على استقرار تعيين العملاء للعقد حتى عند إضافة أو إزالة الخوادم.
نصيحة خبير: العملاء خلف CGNAT قد يتغير لديهم IP المصدر، فاستخدم مفتاحًا أكثر ثباتًا—كالاسم الشائع في شهادة العميل (OpenVPN)، المفتاح العام لند WireGuard، أو الهوية من RADIUS/AAA. يحتاج الموازن إلى كيان مستقر؛ وإلا ستتدهور اللزوجة وتقفز الأنفاق بين العقد عند كل إعادة اتصال.
فحوصات الصحة والمراقبة: التحقق من جودة النفق وليس فقط حالة المنفذ
الفحوصات السلبية والنشطة
فحص منافذ TCP/UDP هو البداية فقط. نقوم بفحوصات نشطة: التحقق من مصافحة OpenVPN/TLS، حالة IPsec IKE_SA، اختبار ping لواجهات الأنفاق مباشرة، وحزم اختبار WireGuard. فحص صحي متين يتحقق ليس فقط من وجود التشغيل بل من نجاح إنشاء ند اختبار وتبادل الحزم المشفرة. نعم، هذا معقد أكثر لكنه يكشف العمليات "حية لكنها لا تعمل" مع مشاكل التوجيه.
أضف قياسًا سلبيًا: معدلات إسقاط الحزم، نمو طوابير qdisc، أخطاء التشفير، ارتفاع فشل المصافحة، وتأخر الاستجابة (P95/P99). إذا تجاوز P99 200 مللي ثانية لنقطة إقليمية، فهذه علامة تحذير. ومعدلات الإسقاط فوق 0.1% كذلك. عتباتك يجب أن تتناسب مع اتفاقيات مستوى الخدمة (SLOs). في 2026، هذا هو المعيار.
فحوصات متعددة المستويات وشبكة القرار
فحص الصحة الواحد حماية ضعيفة. نبني شلالات: pingات L4 سريعة كل 2 ثانية، اختبارات وظيفية موسعة كل 10-20 ثانية، ومعاملات تركيبية (محاكاة اتصال عميل مختصرة) كل دقيقة. إزالة العقدة من التجمع تستند لأغلب الإشارات لتجنب الإيجابيات الكاذبة من حساسات متذبذبة. إعادة العقد تتم بنفس التسلسل مع تأثير التخميد.
كذلك، فحوصات خارجية من مواقع مراقبة مستقلة—وكلاء من ASNs مختلفة يختبرون توفر عقد Anycast ويقيسون التأخر الحقيقي. هذا يحمي من حالات "كل شيء أخضر داخليًا" حيث يعاني المستخدمون بسبب مشاكل المزود أو MTU. واجهنا حالة تغير المسار وECMP تسبب خسارة في بعض المرور بينما بقيت مقاييس نقطة التواجد الداخلية مثالية. الفحوصات الخارجية فقط كشفت الحقيقة.
الإيجابيات الكاذبة والتخميد
الأخطاء تحدث. تفقد حزم UDP، تحدث ذروات قصيرة لوحدة المعالجة، تتوقف عمليات GC. استخدم التخميد: N فشل متتالي، نوافذ المراقبة، وتأخيرات تناقصية. سجل ليس فقط الأخطاء بل السياق—المؤشرات التي خرجت عن الحدود، حمل العقدة في ذلك الوقت، وأي تغييرات في الإعدادات. التشخيص بعد الحوادث هو ترقية مجانية لديك.
ثبات الجلسة في VPN: كيف تجعل العملاء «يلتصقون» بشكل صحيح
اللزوجة بناءً على 5-Tuple، IP المصدر، ومعرف المستخدم
النهج الأساسي هو اللزوجة على 5-tuple: IP المصدر، منفذ المصدر، IP الوجهة، منفذ الوجهة، والبروتوكول. هذا يعمل جيدًا مع TCP. مع UDP، حيث قد تتغير منافذ المصدر، اعتمد على مفاتيح أكثر ثباتًا. مع OpenVPN، استخدم الاسم الشائع في الشهادات أو اسم المستخدم من RADIUS؛ مع WireGuard المفتاح العام للند؛ مع IKEv2، معرف IDi/IDr أو معرفات EAP. من المثالي أن يقرأ موازن التحميل هذه في بداية المصافحة أو يعمل مع وحدة تحكم تقدم الربط.
كلما كان مفتاحك أكثر استقرارًا، قلت عمليات النقل—وأصبح المستخدمون أكثر رضا. لا أحد يحب تقلب الأنفاق، حتى لو استغرقت إعادة الاتصال ثوانٍ قليلة فقط. لوحظ: نقل ند إلى عقدة أخرى أثناء تحديث الإعدادات يزيد تأخير P99 من 30-60% لمدة 1-2 دقيقة. اللزوجة الجيدة وحالات التصريف تحل المشكلة.
وضع التصريف، إعادة التحميل الناعمة، والتحديثات الدورانية
تحديثاتك يجب ألا تؤذي المستخدمين. قبل نشر بناء أو إعداد جديد، ضع العقدة في وضع التصريف: تتوقف عن قبول عملاء جدد لكنها تستمر في خدمة الجلسات الحالية. خلال 5-15 دقيقة (حسب مهلات ومعدلات نشاط الأنفاق)، معظم الجلسات تنتقل تلقائيًا إلى مكان آخر. بعد ذلك قم بإعادة تشغيل أنيقة—فاصل بسيط أو أفضل، تدوير العمليات بدون توقف. ثم أعد العقدة إلى التجمع.
WireGuard معروف ببساطته، لكن إعادة إنشاء الواجهات قد تعيد ضبط حالات الأقران. حدّث بحذر: طبق الإعدادات بشكل ذري، جهز القواعد مسبقًا، ثم قم بالتبديل. OpenVPN؟ احتفظ بالحالات عبر استئناف جلسات TLS وتجنب تدوير المفاتيح القسري خلال الذروة.
مشاركة الحالة ودليل الجلسات
أين تخزن الحالة إذا احتاجت للنقل؟ بعض المعماريات تستخدم دليل جلسات—ذاكرة مركزية تربط العميل بالعقدة ويُصل إليها من موازنين التحميل والطبقات التحكمية. لا تُكرر حالة التشفير لكنها توجه المصافحة بشكل صحيح. بالنسبة لـIPsec، يعني هذا تزامن روابط الحالة بين العقد النشطة. في 2026، توجد منتجات وأدوات مفتوحة المصدر تكرر جزئيًا SA أو تستعيدها سريعًا أثناء التحوّل. التكرار الكامل غير ضروري غالبًا؛ التكاثر السريع للمصافحة مع إعادة توجيه صحيحة يكفي.
توسيع VPN: عمودي، أفقي و«ذكي» بالتوسع الآلي
التوسع العمودي: متى يكون منطقيًا
أنوية CPU قوية، AES-NI، ChaCha20-Poly1305، وتسريع DPU تسرع VPN. ترقيات العمودي تسد فجوات السعة بسرعة لكنها تواجه سقوفًا: التكاليف ترتفع، الكفاءة تنخفض، وفشل مفرد يضر أكثر. للإعدادات الصغيرة (حتى 2-3 جيجابت/ث)، التوسع العمودي فعّال من حيث التكلفة. بعدها، التوسع الأفقي أذكى.
كيف تعرف أنك وصلت الحد؟ إذا كانت العقدة تعالج 10-12 جيجابت WireGuard مع 70-80% CPU ومقاييس IRQ عند القمة، حان وقت التوسع الأفقي. فعّل ضبط NUMA وIRQ، RSS، زد net.core.rmem/wmem، طابق MTU، ثم توسع جانبياً.
التوسع الأفقي، التجمعات، وAnycast
التوسع الأفقي صديقك. أضف مزيدًا من العقد، موازن التحميل يوزع الأقران، Anycast يوجه المستخدمين لأقرب نقطة تواجد. سر النجاح: تكلفة إضافة ضئيلة—تمهيد تلقائي، إعدادات GitOps، فحوصات جاهزية، وإدراج في التجمع. سحب العقد لإزالتها أيضًا سلس.
في بيئات متعددة السحب، نرى إعدادات مع موازنات NLB إقليمية أمام تجمعات VPN، مدراء تكوين طبقيين، مراقبة خارجية، وعناوين Anycast معلنة عبر المناطق. تعمل بسلاسة بشرط دقة فحوصات الصحة ولزوجة معرف المستخدم ثابتة.
التوسع الآلي على إشارات صحيحة
التوسع الآلي بناءً على CPU فقط يأخذك بعيدًا. في 2026، الإشارات الأفضل هي "الجلسات الفعالة"، PPS/BPS، تأخر P95/99، ارتفاع أعطال المصافحة، ومعدلات الإسقاط. عتبات بسيطة: إذا تصاعد تأخر P95 بنسبة 30% مستمر لأكثر من 3 دقائق وPPS لكل عقدة تجاوز X، أطلق عقدة جديدة. عند انخفاض الحمل لمدة 15 دقيقة متواصلة، اصرف عقدة. لتجنب التذبذب، ضع حدود أدنى/عليا وفترات استراحة.
ملاحظة: التكلفة مهمة. كل عقدة جديدة تكلف مال. لذا ضع في الاعتبار الجانب الاقتصادي—إذا كان الحمل موسميًا (مثل 9-11 صباحًا)، احتفظ بـ«احتياطي ساخن» 10-15% فوق المتوسط. تدفع مقابل الاستقرار وتقليل التوتر لأن الطفرات تهدأ.
الأمان والموثوقية: DDoS، Zero Trust، والامتثال
الحماية من فيض UDP وتفاصيل L7
تشغل VPN غالبًا عبر UDP، الهدف المفضل لهجمات DDoS. استخدم تصفية المعدل عند الحافة، مرشحات مقدم الخدمة، تحديد معدل حزم المصافحة عبر eBPF، وضبط conntrack. على الموازن، فعّل الحماية من الفيض—ويُفضل وضع القوائم البيضاء حسب AS أو الجغرافيا إذا سمحت الأعمال. لا تنسَ ملفات تعريف المصافحة أو الألغاز في الحلول التجارية لزيادة تكلفة الهجوم على الخصوم وتخفيضها عليك.
على L7 لـOpenVPN/TLS وIPsec/IKEv2، استخدم مجموعات تشفير صارمة، عطل الخوارزميات المهجورة، طبق Perfect Forward Secrecy، جدّد الشهادات بانتظام، واستخدم HSMs/DPUs حيثما كان ذلك منطقيًا. لا "إعادة تمكين MD5 مؤقتًا"—أبدًا.
Zero Trust والتجزئة
VPN بدون تجزئة يشبه المفتاح الرئيسي. في 2026، هذا قديم. استخدم التوجيه القائم على السياسات، فحوصات وضع الجهاز، رموز قصيرة الأمد، وربط الهوية عبر IdP وMFA. قوم بتجزئة عبر المسارات، قوائم التحكم بالوصول، وحتى جغرافية نقاط التواجد. يجب أن تفهم موازنات التحميل نطاقات السياسات وأي العقد تخدم أي مجموعات مستخدمين. هذا يعزز الأمان، الأداء، وضبط التكاليف.
الامتثال والتسجيل
سجلات VPN ذات أهمية قانونية في العديد من الصناعات. خزّن بيانات اتصال، أسباب الفشل، إصدارات العملاء، معلمات التشفير. أخفِ الهوية حيث يُطلب وتمّم قوانين إقليمية للبيانات. إذا وجه Anycast المستخدمين لمناطق أخرى، تأكد من سماح السياسة بذلك. يجب ألا يكسر توازن التحميل الامتثال.
السيناريوهات والقوالب العملية لـOpenVPN، WireGuard، وIPsec
WireGuard: UDP سريع ومتطلبات اللزوجة العالية
يحب WireGuard البساطة والسرعة. لتوازن التحميل، استخدم L4 مع هاش متسق على المفتاح العام للند. عند الحافة—IP Anycast لنقطة التواجد؛ داخل النقطة—NLB/HAProxy/Envoy مع هاش حلقي. تشمل الفحوصات الصحية أقران الاختبار، مراقبة تبادل الاستمرارية، وتتبع المصافحة. التوسع الآلي يعتمد على PPS/BPS وعدد الأقران النشطين. التحديثات تمر عبر وضع التصريف وتطبيق الإعدادات الذرية. حافظنا على 60,000 ند متزامن مع تأخير P99 أقل من 120 مللي ثانية عبر ثلاث مناطق.
ضبط: net.core.rmem_max، rmem_default، busy_poll على الواجهات، إزاحات NIC الصحيحة، تثبيت IRQ على الأنوية. تشفير ChaCha20-Poly1305 يسرع الأحمال المحدودة بوحدة المعالجة. الأمان: ضبط قبول ندود جدد أثناء الهجمات، تحديد معدل مصافحات.
OpenVPN: TCP/UDP ومرونة عالية
يبقى OpenVPN خيارًا مرنًا. لـTCP، توازن التحميل أسهل: أقل الاتصالات مع استئناف الجلسات، ولزوجة على جلسات TLS. لـUDP، لزوجة على الاسم الشائع في الشهادة أو اسم المستخدم لمنع تقلبات إعادة الاتصال. الفحوص تشمل تجارب مصافحة TLS، اختبار ping للنفق، وتسجيل إعادة التفاوض. النشرات الكبيرة تفصل بين طبقة التحكم والبيانات، وتنشئ مجموعات مستخدمين.
دراسة حالة: شركة fintech مع مليون مستخدم نشط شهريًا وذروات حتى 85,000 جلسة متزامنة تحولت من Round Robin ثابت إلى Least Load التكيفي بناء على CPU، PPS، وتأخر P95. أضافت وضع التصريف أثناء الإصدارات، خفضت الحوادث إعادة الاتصال 42% وخفضت تأخر P99 بنسبة 35% في المساء. كل ذلك دون أجهزة جديدة.
IPsec/IKEv2: موثوقة وأثقل قليلاً
IPsec صلب لاتصال الموقع لموقع والمؤسسات المحمولة. تستخدم موازنات التحميل Anycast على المحيط متبوعًا بـL4 مع هاش متسق على هوية IKE (IDi) أو تسجيل EAP. تزامن SA المناسب عند التحويل ضروري. إذا لم يتوفر التكرار الكامل، تأكد من إعادة التهيئة السريعة مع إعادة توجيه صحيحة. الفحوص تشمل SAs الاختبارية ومراقبة إسقاط حزم ESP. لا تنسى NAT-T على منفذ UDP 4500 ومعالجة MTU/التجزئة الكبيرة. الإزاحات الذكية SmartNIC/DPU تحسّن الأداء بشكل كبير.
المؤشرات، اتفاقيات مستوى الخدمة والاقتصاد: كيف تعرف أنها تعمل
مؤشرات على مستوى العقدة والتجمع
لا تراقب CPU والذاكرة فقط. مؤشرات حاسمة تشمل PPS/BPS الواردة والصادرة، الجلسات/الأقران النشطين، معدل المصافحة، إسقاط/طوابير الواجهات، التأخير عند P50/P95/P99، معدل أخطاء التشفير، إعادة الإرسال TCP، تجزئة UDP. داخل الموازن: توزيع الخوارزمية، نسبة إعادة تعيين اللزوجة، أوقات الاستجابة لفشل الصحة. تساعد هذه في كشف الشذوذ مبكرًا.
على مستوى التجمع، تتبع انتظام الحمل: معامل التباين (CV) عبر العقد. CV فوق 0.25 لفترة مستمرة يعني مشاكل في الخوارزمية أو عملاء "ثقيلين". طبق حصص لكل عميل أو مجموعة للحد من ذروات PPS ومنع عميل واحد من إفساد التجربة للجميع.
اتفاقيات مستوى الخدمة والتنبيهات بدون رد فعل مفرط
حدد SLOs واضحة: توفر نقط Anycast بسعة 99.95% شهريًا، تأخر P99 تحت 150 مللي ثانية إقليميًا، معدل إعادة الاتصال تحت 1.5% لكل ساعة لكل 10,000 جلسة، أخطاء المصافحة تحت 0.4%. فعّل التنبيهات فقط بعد تجاوز العتبات لفترة N دقيقة، مع كبح العاصفة أثناء الذروة. التقارير لا تُظهر الأضواء الحمراء فقط بل تقدم نصائح عملية: أضف عقدًا، فعّل التصريف، تحقق من مسارات ASN، ضبط MTU.
التخطيط للتكلفة والقدرة
الميزانية تحدد القرارات. خطط للسعة وفقًا لفترات حركة المرور «الثقيلة» الحقيقية. حلل البيانات التاريخية: ما نسبة الحمل من أعلى 1% من العملاء؟ إذا كانت مرتفعة جدًا، نفذ تحديد معدل. احتفظ بسعة احتياطية 20% لكل نقطة تواجد و10% عالميًا. اربط ميزانيات توسع السحابة لتتفادى ارتفاعات مفاجئة بنسبة 200% بين عشية وضحاها بسبب أخطاء في القياس.
الأخطاء الشائعة والأنماط المرفوضة: أين يقع الفرق عادةً
التوزيع حسب الاتصالات بدلًا من الحمل
الفخ الكلاسيكي: عد الجلسات واحتفل. النتيجة؟ عقدة واحدة تتحمل عدة تدفقات "فيلة"، والباقون يحصلون على "فئران"، لكن عدد الجلسات متساوي. الحل هو مؤشرات PPS/BPS وخوارزمية Least Load مع حصص للتدفقات الثقيلة.
فحص الصحة يختبر المنفذ فقط
منفذ قد "يكون نشطًا" بينما النفق متوقف. أضف فحوص وظيفية، معاملات تركيبية، وفحوصات خارجية. استخدم التخميد وقرارات متسلسلة لتجنب التقلبات عند فشل مؤقت.
عدم وجود وضع تصريف أو تحديثات ناعمة
عند التراجع عن إصدارات، يضطر المستخدمون لإعادة الاتصال ويضيع SLA. لا تكن بطلًا. فعل وضع التصريف، انتظر تفريغ الجلسات طبيعيًا، حدث، ثم أعد العقدة للتجمع. بسيط وسلس.
خطة خطوة بخطوة لتطبيق توازن تحميل خوادم VPN
الخطوة 1. قِس، لا تتخمن
اجمع المؤشرات: PPS/BPS، أقران، معدل المصافحة، التأخير، الإسقاطات. ارسم ملفات زمنية وحدد الذروات. بدون بيانات، أنت تخمن.
الخطوة 2. اختر معماريتك
للأحجام الصغيرة والمتوسطة: موازن تحميل L4 قبل التجمع، لزوجة معرف المستخدم، فحوص صحة عبر أقران اختبار. للمستوى العالمي: Anycast+BGP على الحافة، NLB/HAProxy/Envoy داخلي، توسع آلي، وفحوصات خارجية عبر AS مستقل.
الخطوة 3. اضبط الخوارزميات واللزوجة
ابدأ بـLeast Load وهاش متسق على معرف مستقر (CN، المفتاح العام، IDi). راقب تقلب التوزيع عند الإضافة/الحذف. عين حصص للتدفقات الثقيلة وميزات الترحيل الناعم في التصريف.
الخطوة 4. فحوصات الصحة وتسلسل القرار
طبق فاحصي L4 سريعين، اختبارات وظيفية أبعد، وفحوص تركيبية خارجية. عرّف العتبات، نوافذ المراقبة، وسياسات العودة. وثق الكل—ستشكرك نفسك بعد أول حادث.
الخطوة 5. التوسع الآلي وإدارة الاقتصاد
اربط التوسع الآلي بمؤشرات الجودة (P95، الإسقاطات) والحمل (PPS/BPS). عين حدود أدنى/عليا للعقد، ميزانيات، وفترات استراحة. اختبر "عواصف الاتصالات" وهجمات UDP في بيئة اختبارية.
الخطوة 6. الأمان والامتثال
راجع سياسات التشفير والسجلات والتجزئة. فعل تحديد معدل المصافحة، مرشحات المحيط، تحقق من MTU. فكر في SmartNIC/DPU إذا كان مبرر التكلفة.
حالات حقيقية: ما نجح وما لم ينجح
الحالة 1: ذروة المساء لشركة fintech
زيادة العملاء مساءً: تحليلات الجوال عبر VPN مع 85,000 جلسة متزامنة. تحولت من Weighted RR إلى Least Load، اللزوجة بناءً على CN، أضافت وضع التصريف، وفحوص صحة ثلاثية الطبقات. النتيجة: تخفيض التأخر P99 بنسبة 35% في الذروة، تقليل إعادة الاتصال 42%، وتوفير عقدتين عبر تسوية الحمل.
الحالة 2: Anycast والسحابات المتعددة
خدمة SaaS عالمية مع نقاط حضور في ست مناطق. وجه Anycast المستخدمين لأقرب نقطة؛ داخليًا، استخدم NLB هاش حلقي على مفاتيح WireGuard العامة. المراقبة الخارجية عطّلت المناطق المتدهورة بسرعة خلال 20-30 ثانية عبر تغييرات BGP وفحوصات صحية سريعة. حققت توفرًا بنسبة 99.97% ربع سنويًا.
الحالة 3: التخفيف من فيض هجمات DDoS على مصافحات UDP
فيضان UDP على منافذ WireGuard تسبب عواصف مصافحة. فعّل تحديد معدل عبر eBPF، ملفات تعريف مصافحة، وزاد الفلاتر العلوية. قلل مؤقتًا محاولات المصافحة للعميل. عاد تأخر P95 للطبيعي خلال 7 دقائق؛ الأعمال بالكاد لاحظت اضطرابًا بسيطًا لمدة خمس دقائق.
قائمة التحقق قبل الإنتاج: هل فاتنا شيء؟
تقنيًا
- خوارزمية التحميل: Least Load + هاش متسق
- جلسات لاصقة على معرفات العملاء المستقرة
- شلال فحوص الصحة: سريع، وظيفي، وفحوص خارجية
- وضع التصريف والتحديثات الناعمة
- التوسع الآلي بناءً على P95/PPS/BPS مع حدود الميزانية
- التسجيل، التنبيهات، SLO، وتحليل الحوادث
شبكيًا
- Anycast+BGP لنقاط الحضور العالمية
- تعامل صحيح مع MTU والتجزئة
- تناظر ECMP وتشخيص المسارات
- مرشحات المحيط وتحديد معدل المصافحة
تنظيميًا
- التوثيق وأدلة التشغيل
- تمارين الحوادث وعواصف الاتصالات
- التوافق الإقليمي
- خطط التراجع في خمس دقائق
الأسئلة المتكررة: استفسارات شائعة عن توازن تحميل VPN
بأي خوارزمية أبدأ؟
ابدأ بـLeast Load وهاش متسق بمفتاح معرف مستقر للعميل. يوفر توازنًا جيدًا للحمل واستقرار الجلسة بدون تبديلات عند تغير العقد. احتفظ بـRound Robin للتجارب المختبرية.
هل نحتاج Anycast إذا كنا في بلد واحد؟
إذا كان لديك مناطق متعددة داخل البلد ومستخدمون موزعون جغرافيًا، Anycast يقلل التأخير ويعزز مرونة نقاط التواجد. لمدينة واحدة ونقطة تواجد واحدة، الفوائد محدودة—ركز على توازن L4 وفحوص الصحة المتينة بدلًا من ذلك.
كيف أجعل WireGuard لاصقًا؟
استخدم هاش متسق على المفتاح العام للند. هذا أكثر استقرارًا من IP المصدر، خاصة خلف CGNAT. احتفظ بخريطة ند للعقدة في الموازن أو وحدة التحكم حتى لا تغير المصافحات الجديدة الخادم.
ماذا أتحقق فيه بخلاف المنفذ في فحوص الصحة؟
تحقق من المصافحات، تبادل حزم الاختبار في الأنفاق، تأخر P95/P99، معدلات الإسقاط، أخطاء التشفير، ونمو الطوابير. الفحوص الخارجية من ASNs مختلفة ضرورية لاكتشاف انقطاعات المزود.
كيف أحدث دون توقف؟
فعّل وضع التصريف، انتظر انتهاء الجلسات بسلاسة، ثم أجرِ إعادة تشغيل ناعمة أو بدون توقف. لـWireGuard، طبّق الإعدادات بنمط ذري؛ لـOpenVPN، اعتمد على استئناف الجلسات؛ ولـIPsec، استخدم إعادة تهيئة سريعة وتوجيه صحيح.
هل يستحق الاستثمار في DPU/SmartNIC؟
إذا كانت العقد تحوي عشرات الجيجابت والكمون المنخفض تحت الضغط حاسم، فإن DPUs وSmartNICs تستحق. التركيبات الصغيرة تستفيد أكثر من إعدادات mوازن L4 الجيدة، التوسع الآلي، وضبط مكدس الشبكة.
ما هي SLOs التي يجب أن أضعها بدايةً؟
استهدف توفر 99.9-99.95% لكل نقطة تواجد، تأخر P99 تحت 150 مللي ثانية إقليميًا، معدلات إعادة الاتصال تحت 2% لكل ساعة لكل 10 آلاف جلسة، وأخطاء المصافحة تحت 0.5%. زِد صرامتها مع نضجك.
