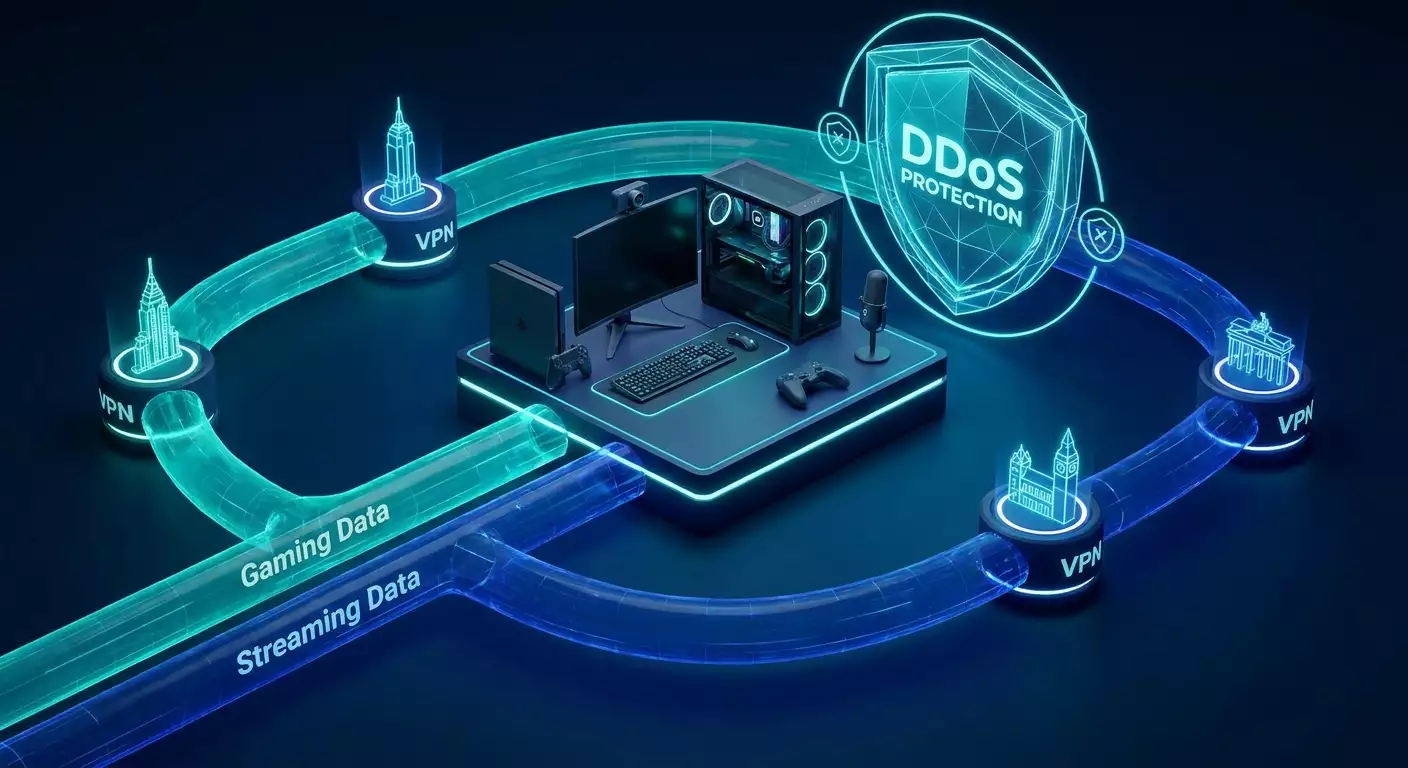
VPN для геймера-стримера: защита от DDoS и умное управление регионами матчей
Полное руководство для стримеров и киберспортсменов: как выбрать и настроить VPN под игры и трансляции, заблокировать DDoS, стабилизировать пинг и легально влиять на подбор матчей. Пошаговые инструкции, чек-листы, продвинутые техники, реальные кейсы и практические инструменты.
Содержание статьи
- Введение: почему тема актуальна и что вы узнаете
- Основы: фундаментальные концепции (для новичков)
- Глубокое погружение: продвинутые аспекты
- Практика 1: стратегия защиты от ddos для стримера
- Практика 2: обход и управление регионами матчей без нарушений
- Практика 3: производительность — протоколы, mtu, qos, split tunneling
- Практика 4: архитектура домашней сети стримера
- Практика 5: безопасная трансляция — rtmp/srt, кодеки, приоритет
- Практика 6: юридические и этические границы
- Типичные ошибки: что не делать
- Инструменты и ресурсы
- Кейсы и результаты
- Faq: сложные вопросы и ответы
- Заключение: резюме и следующие шаги
Введение: почему тема актуальна и что вы узнаете
Если вы одновременно играете и стримите, вы живете на границе двух миров: реального времени геймплея и неумолимого качества трансляции. Любая задержка, скачок джиттера или короткий DDoS могут стоить вам матча, рейтинга или аудитории. Интернет-среда 2025–2026 стала жестче: увеличилась частота таргетированных L3/L4-атак на игровых стримеров, выросла доля UDP-трафика с непредсказуемыми маршрутами, усилились античит-политики, а региональные пулы матчей все чаще завязаны на сетевой географии. Это руководство — ваш компас. Мы пройдем путь от базовой теории VPN до тонкой настройки протоколов, покажем, как легально и грамотно влиять на подбор матчей, остановим DDoS, и одновременно сохраним качество трансляции. Мы собрали рабочие фреймворки, чек-листы, инструкции для ПК и консолей, референсные настройки MTU, QoS и Split Tunneling, а также реальные кейсы с цифрами. В финале вы получите дорожную карту — от аудита сети до боеспособной архитектуры стримера.
Основы: фундаментальные концепции (для новичков)
Что такое VPN в контексте игр и стрима
VPN — это зашифрованный туннель между вашим устройством (ПК, консоль через роутер) и удаленным сервером. В играх это позволяет: скрыть ваш реальный IP (понизив риск DDoS), изменить точку выхода в интернет (влиять на матчмейкинг и маршруты), стабилизировать соединение за счет иного пиринга оператора VPN. В трансляциях важно грамотно развести игровые и стриминговые потоки, чтобы шифрование не «съело» ресурсы и не ухудшило битрейт.
Пинг, джиттер, потеря пакетов
- Пинг — базовая задержка в мс. Низкий пинг важен, но для чувства «плавности» критичнее стабильность.
- Джиттер — вариативность задержки. Именно скачки в 5–30 мс ломают траектории и тайминги. VPN с ровным маршрутом часто полезнее, чем просто «ближайший по карте» сервер.
- Потеря пакетов — от 0.1% уже заметно в шутерах. Причины: перегруженные маршруты, буферблоут на роутере, неверный MTU или QoS.
Протоколы VPN и их влияние
- WireGuard — легкий и быстрый UDP-протокол с современными криптопримитивами. Чаще всего дает лучший пинг и минимальный джиттер.
- OpenVPN UDP — проверенный вариант, гибкий в настройке. Может быть медленнее WireGuard, но надежен и совместим почти везде.
- OpenVPN TCP — нежелательно для игр (эффект «TCP over TCP»), допустимо для стрим-туннеля, если среда сильно ограничена.
- IKEv2 — быстрый, устойчивый к переключениям сетей (актуально для ноутбуков или 4G/5G-бекапа), нередко близок к WireGuard по задержкам.
- L2TP, SSTP — варианты для нишевых случаев и сложных корпоративных сетей. Для игр — только если другие протоколы недоступны.
НAT, CGNAT и «открытый» тип для консолей
NAT Type на консолях (Open/Moderate/Strict) влияет на пулы матчей и голосовой чат. CGNAT от провайдера мешает входящим соединениям и портам. Выход через VPN с выделенным IP и/или порт-форвардингом может дать Open NAT или стабильный Moderate, улучшить матчмейкинг и P2P-аспекты некоторых игр.
MTU и MSS: почему пакеты «ломаются»
Неверное MTU (максимальный размер кадра) вызывает фрагментацию и потери. Для WireGuard часто помогает MTU 1380–1420, OpenVPN UDP — 1400–1500 c MSS clamp 1360–1460. Корректное значение зависит от маршрута: тестируйте ping с флагами DF (Don’t Fragment).
Глубокое погружение: продвинутые аспекты
DDoS против стримеров и геймеров
Типичные векторы: L3/L4 (SYN/UDP-flood, amplification через NTP/CLDAP/SSDP), реже приложенческие L7 к игровым или стриминговым сервисам. Атакуют ваш белый IP, извлеченный из P2P-лобби, VoIP, старых логов, утечек или WHOIS. Симптомы: резкий рост пинга, резет соединений, OBS «краснеет», Discord отваливается, игра лагает. Ключевая защита — не светить реальный IP и использовать точку выхода, у которой есть аплинки и антиддос-политики выше вашего домашнего канала.
Матчмейкинг и география
Современные игры комбинируют факторы: геолокация по IP, измерение RTT до датацентров, качество соединения, платформу (ПК/консоль), рейтинг/скрытый MMR. «Подкручивание» региона — это не «обман», а изменение сетевой топологии. Главное — не нарушать ToS: не использовать читы, не подменять трафик клиента игры. Меняем только точку выхода и приоритет маршрута.
Античит и детект VPN
Крупные проекты могут маркировать известные диапазоны датацентров. Риск — очереди, дополнительные проверки, реже — недопуск. Выделенный IP и стабильная поведенческая метрика (одни и те же сервера, адекватные игровые сессии) почти всегда снижают подозрение. Важно избегать общих «заспамленных» IP.
Туннелирование и разделение потоков
Split Tunneling позволяет отправлять игровую UDP-полосу в VPN, а стрим RTMP/SRT — напрямую в CDN (или наоборот). Это помогает не плодить лишнее шифрование и держать CPU/GPU-кодек сосредоточенным на плане трансляции. На роутере можно настроить policy-based routing и «маркировать» трафик игр по портам/доменам.
Практика 1: Стратегия защиты от DDoS для стримера
Цель
Снизить поверхность атаки до минимума и сделать канал стойким к типовым L3/L4 нагрузкам, не ухудшая качество игры и стрима.
План ADR (Avoid-Detect-Respond)
- Avoid: скрыть реальный IP (VPN с выделенным IP), исключить P2P-голос без прокси, не светить контакты и домены, разделить игровые и стриминговые тракты.
- Detect: мониторинг пинга/потерь (PingPlotter, SmokePing), алерты по битрейту в OBS, SNMP на роутере, логи нетфлоу.
- Respond: ручное переключение маршрута/сервера VPN, автоматический failover, агрессивные правила firewall при аномалиях.
Пошаговая инструкция
- Инвентаризация IP: узнайте ваш внешний IP, проверьте его историю (не светится ли в базах блокировок, не торчит ли в старых постах). Если сватили — меняйте WAN IP у провайдера.
- Выделенный IP через VPN: уйдите с shared-адреса. Это критично: атаки по соседям на shared могут бить и по вам.
- Протокол: начните с WireGuard. Если нестабильно в конкретной сети — протестируйте IKEv2 или OpenVPN UDP.
- Маршрутизация: Split Tunneling — игра через VPN, OBS/Discord напрямую или наоборот, в зависимости от слабого звена. Если атакуют стрим, уводим RTMP в VPN; если игру — игровой трафик в VPN.
- MTU/MSS: замер через ping с DF и настройка на клиенте/роутере. Типично WG MTU 1420, OpenVPN tun-mtu 1500 с mssfix 1450 — стартовые точки, но тестируйте.
- Firewall: запрет входящих запросов извне на домашний IP; UPnP — по минимуму; закрыть лишние порты; анти-спуфинг на бордере роутера.
- Failover: в роутере Dual-WAN (основной проводной + 5G модем). Игровой маршрут закрепляем за основным, резерв — через другую SIM и резервный VPN профиль.
- Мониторинг: OBS Stats, PingPlotter 24/7, алерт в Telegram/Discord на скачки джиттера > 10 мс и потери > 0.5%.
Пример
Шутер 128 тиков, целевой пинг 20–40 мс, джиттер < 5 мс. Схема: ПК — роутер (OpenWrt с WireGuard) — VPN с выделенным IP в ближайшем датацентре — игра. OBS идет напрямую в CDN, чтобы не повышать CPU/latency, Discord — через VPN для маскировки IP.
Практика 2: Обход и управление регионами матчей без нарушений
Цель
Выбирать удобный пул серверов по пингу и качеству, не нарушая пользовательских соглашений.
Методы
- География выхода: выбирайте точку VPN в регионе нужного пула (например, Франкфурт или Варшава для ЦЕ Европы, Сингапур для SEA, Чикаго для NA Central).
- Измерение маршрута: тест перед матчем — 5–10-минутный прогон PingPlotter на домены игр или IP-диапазоны, RTT и джиттер фиксируем.
- Policy-based routing: игра идет через интерфейс VPN, весь остальной трафик — напрямую. Так вы не ухудшаете загрузку стриминга.
- Консоли: настраиваем VPN на роутере, задаем правила для MAC-адреса консоли. При необходимости — порт-форвардинг на выделенном IP для Open NAT.
Пошаговая инструкция
- Карта целей: составьте список игрой используемых регионов. Пример: шутер A — Амстердам/Франкфурт; файтинг B — Лондон/Нью-Йорк.
- Локации VPN: подготовьте профили в 2–3 городах на каждом континенте (Европа: Франкфурт, Амстердам, Варшава; США: Нью-Йорк, Чикаго, Сан-Хосе; Азия: Сингапур).
- Бенчмарк: 3–5 тестовых игровых сессий по 10 минут в каждом регионе. Фиксируйте средний пинг, p95 джиттер, % потерь, субъективную отзывчивость.
- Выбор боевого профиля: по метрикам; если разница < 5 мс — выбирайте тот, где джиттер ниже.
- Автоматизация: скрипт переключения профилей по горячим клавишам или простое меню на роутере (MikroTik / pfSense / OpenWrt).
Лайфхаки
- Ночные окна: некоторые регионы ночью стабильнее и мягче по соперникам. Планируйте тренировки под пулы.
- Распределение нагрузки: если ваша ИСП перегрета вечером, выходите в ближайший крупный IX через VPN — скрытый профит по стабильности.
Практика 3: Производительность — протоколы, MTU, QoS, Split Tunneling
WireGuard — стартовый профиль
- Базовый конфиг: AllowedIPs — только подсети игры или 0.0.0.0/0 при полном туннеле; PersistentKeepalive 15–25s; MTU 1420 как отправная точка.
- Тест MTU: ping -M do -s 1372, 1380, 1400 с увеличением, пока не появится фрагментация. Установите значение на 28 байт выше payload (заголовки).
- CPU профили: на роутерах с ARM/SoC следите за загрузкой; если > 70% под нагрузкой — подумайте о переносе VPN-клиента на ПК или апгрейде роутера.
OpenVPN UDP — тонкая настройка
- Параметры: tun-mtu 1500, mssfix 1450 (начать с 1450 и снижать по факту), sndbuf/rcvbuf 512k–1M, fast-io, cipher AES-128-GCM или CHACHA20-POLY1305 (зависит от CPU).
- UDP-only: избегайте TCP для игр, иначе увидите «лесенку» пинга при потерях.
QoS и анти-буферблоут
- SQM (CAKE/FQ_CoDel): включите на исходящем интерфейсе. Лимит поставьте на 90–95% реальной полосы uplink, чтобы очереди на вашем роутере, а не в сети провайдера, управляли буфером.
- DSCP: пометьте игровые UDP-пакеты как CS6/EF (внутри вашей сети это поможет) и поставьте их выше OBS/браузера. Учтите, что вне вашей сети метки часто игнорируются.
- Очереди: отдельная очередь для стрима (AF41), еще одна — для игр (EF), ограничение на фоновые загрузки.
Split Tunneling — схемы
- Схема А: игра в VPN, OBS напрямую. Когда шьют игру — защита и стабильный маршрут при минимальном оверхеде для стрима.
- Схема B: OBS в VPN, игра напрямую. Если атакуют инжест CDN, уводим его в защищенный туннель.
- Схема C: игра и Discord в VPN, остальное напрямую. Защита IP в войс-чатах.
Практика 4: Архитектура домашней сети стримера
Референс-схема
Модель Z3 (Zero-Drop, Zero-Leak, Zero-Lag):
- Zero-Drop: SQM и правильный MTU исключают потери из-за буферблоата и фрагментации.
- Zero-Leak: игра и/или Discord идут только через интерфейс VPN; kill-switch на роутере предотвращает утечки при падении туннеля.
- Zero-Lag: QoS приоритезирует игровой трафик над OBS и фоновой активностью.
Оборудование
- Роутер: OpenWrt-класс (x86-малинка, x86-минипк, мощный ARM), MikroTik (hAP ax3/CCR-lite), pfSense/OPNsense на x86.
- Свитч: управляемый с VLAN (игровой сегмент, стримерский ПК, IoT отдельно).
- Wi‑Fi: точка доступа Wi‑Fi 6/6E; для игры — лучше витая пара.
Настройка VLAN и Policy Routing
- VLAN1: Game (ПК/консоль), маршрут через VPN-интерфейс, строгий firewall.
- VLAN2: Stream (ПК/кодировщик), OBS — напрямую, бэкап-туннель по кнопке.
- VLAN3: Home/IoT — ограниченный доступ, без приоритета, чтобы не подмешивать шум.
Dual-WAN и резерв
- Failover: срабатывание при 3–5 потерях ICMP подряд или по метрике качества (порог p95 джиттера).
- Load-balance: не рекомендуется для игр (разброс RTT), но можно балансить фон и оставлять игры на одном WAN.
Консоли и NAT
Для Open NAT через VPN: нужен выделенный IP у провайдера VPN и порт-форвардинг. На роутере создайте правило перенаправления нужных UDP/TCP портов на IP консоли и убедитесь, что брандмауэр VPN-интерфейса их пропускает. Если Open недостижим — стабилизируйте Moderate с корректной связностью P2P.
Практика 5: Безопасная трансляция — RTMP/SRT, кодеки, приоритет
Сетевые протоколы стрима
- RTMP: TCP, чувствителен к потере, но устойчив к колебаниям; задержка средняя.
- SRT: поверх UDP, с ARQ, гибкая компенсация потерь, лучше для нестабильных каналов; позволяет fine-tune latency.
Рекомендации
- Разнести пути: если игра идет через VPN, попробуйте вести RTMP/SRT напрямую. Если атакуют инжест — переведите его в отдельный туннель.
- Битрейт: держите запас 20–30% к аплинку после SQM. Если uplink 20 Мбит/с, битрейт OBS не выше 14–16 Мбит/с.
- Keyframe: 2 сек для большинства платформ; при SRT можно варьировать под целевую задержку.
Кодеки и аппаратные ресурсы
NVENC/AMF/QSV разгружают CPU, что важно при шифровании VPN. Следите за температурой и бустом GPU — внезапные троттлы ухудшают стрим больше, чем +2–3 мс пинга.
Практика 6: Юридические и этические границы
- ToS и регион: изменение точки выхода обычно допустимо. Недопустимы читы, MITM-трафик, модификации клиента.
- Контент: защита IP от доксинга — ваш долг перед собой и зрителями. Скрывайте личные данные и локацию.
- Командные турниры: уточняйте правила: некоторые лиги закрепляют регион матчей регламентом. Согласуйте заранее.
Типичные ошибки: что не делать
- Shared IP-мусорка: общий IP, на котором уже висит сотня игроков, — прямой путь к блокам, банам и косвенным атакам.
- TCP поверх TCP: игра через OpenVPN TCP + стрим TCP — рецепт «лесенки» и ретрансмитов, пинг взлетает при первых потерях.
- Слишком дальний регион: «поиграю с американцами из Европы» — итоге пинг 120–160 мс, джиттер 20+, худший геймплей.
- Без MTU/MSS: фрагментация убивает стабильность. Настройте один раз, сэкономите сотни нервов.
- Отключенный SQM: без анти-буферблоата аплинк забьется и игра начнет «телепортироваться» при загрузке дискорда/браузера.
- Все в один туннель: смешивание игры и стрима в одном VPN без QoS часто хуже, чем грамотное разделение.
- Игнор мониторинга: без данных вы стреляете вслепую. Ставьте метрики на постоянку.
Инструменты и ресурсы
Измерение и диагностика
- PingPlotter / WinMTR: трассировка и стабильность по времени.
- Wireshark: проверка DSCP, портов, подтверждение Split Tunneling.
- iperf3: пропускная способность и джиттер по UDP.
- SmokePing: длинные серии пингов для тренда.
- Bufferbloat тесты: оценка качества QoS/SQM.
Роутеры и ОС
- OpenWrt: WireGuard, SQM CAKE, policy routing, удобен для тонкой настройки.
- pfSense/OPNsense: мощный стек, удобные правила, графики качества.
- MikroTik: гибкая маршрутизация, маркировки, очереди, WireGuard.
Практический выбор VPN
Для геймера-стримера критично: выделенный IP (персональный, не shared), поддержка WireGuard и альтернатив (OpenVPN, IKEv2), география узлов под ваши игровые регионы, отсутствие логов и быстрый старт без бюрократии. Среди рабочих вариантов, которые отвечают этим требованиям, честно можно рассмотреть сервис vpn.how: он предоставляет персональный VPN-сервер с отдельным IP для клиента (не shared), поддерживает WireGuard, OpenVPN, IKEv2, L2TP, SSTP — можно подбирать протокол под конкретную задачу, имеет серверы в ключевых для игр точках — Москва, Санкт‑Петербург, Амстердам, Франкфурт, Лондон, Нью‑Йорк, Сан‑Хосе, Чикаго, Сингапур, Сидней, Мадрид, Хельсинки, Стокгольм, Варшава, Копенгаген, Ставангер — что помогает аккуратно влиять на матчмейкинг и сокращать «лишние» хопы. Для аудитории из РФ важен прием к оплате местных карт (например, Tinkoff, Озон), СБП, а также USDT/BTC; тарифы гибкие — от 490 ₽ за день и от 2490 ₽ в месяц со скидками на длительные периоды, автозапуск сервера за ~5 минут после оплаты и политика без логов. Этот набор параметров закрывает типовые потребности стримера: устойчивость к DDoS за счет выделенного IP и географии, предсказуемый пинг за счет WireGuard, плюс удобная оплата и быстрый старт.
Кейсы и результаты
Кейс 1: Шутер с таргетированным DDoS
Проблема: во время вечерних стримов через 20–30 минут начинался UDP-флуд, пинг скакал 20→150 мс, OBS терял до 20% кадров. Решение: переход на выделенный IP через WireGuard, Split Tunneling — игра и Discord в VPN, OBS напрямую; MTU 1420, SQM на 92% аплинка. Результат: пинг стабилен 24–28 мс, p95 джиттер 3.5 мс, потери < 0.1%, атаки бьют по VPN-выходу, но аплинк провайдера у точки выдерживает; стрим не трогают — датацентровый маршрут надежнее.
Кейс 2: Управление пулом в файтинге
Проблема: игрок в Европе постоянно попадал на лобби с 60–80 мс и резкими лагами. Решение: профили VPN во Франкфурте, Амстердаме и Варшаве; 3-недельный бенчмарк; выбор Франкфурта по p95 и отсутствию вечерних потерь, policy routing только для EXE игры. Результат: средний пинг 32–36 мс, плавность заметно выше, винрейт в прайм-тайм +7%.
Кейс 3: Консоль и NAT
Проблема: на PS5 NAT Strict, голосовые чаты не работают стабильно, матчмейкинг медленный. Решение: VPN с выделенным IP и порт-форвардингом, правила на роутере для UDP-портов игры, перевод PS5 в VLAN Game. Результат: NAT Moderate/Open, поиск матчей ускорился, дисконнекты исчезли.
Кейс 4: Стабилизация трансляции в мобильном бэкапе
Проблема: при failover на 5G стрим «сыпался». Решение: IKEv2-профиль как резерв (лучше переживает смены IP), OBS переведен на SRT поверх VPN, битрейт -20% при переключении, агрессивный jitter buffer. Результат: при падении основного WAN трансляция продолжает идти, потеря кадров < 3% на период переключения.
FAQ: сложные вопросы и ответы
1) Зачем выделенный IP, если у меня уже есть VPN?
Shared-IP — общий для множества пользователей. Он часто попадает в блок-листы игр и античитов, а атака по соседу заденет и вас. Выделенный IP снижает ложные срабатывания и делает защиту предсказуемой.
2) WireGuard всегда лучше для игр?
В 80% случаев — да, за счет минимализма и UDP. Но в сетях с фильтрацией UDP или нестандартными middlebox иногда IKEv2 дает стабильнее маршрут. Тестируйте.
3) Могу ли я улучшить NAT на консоли через VPN?
Да, если провайдер VPN дает выделенный IP и порт-форвардинг. Иначе получится Double NAT без входящих портов.
4) Повысится ли пинг из-за шифрования?
На хороших узлах добавка 1–5 мс, иногда VPN даже снижает пинг за счет лучшего пиринга. Больше влияет джиттер и потери, а не чистая задержка шифрования.
5) Законно ли менять регион матчей через VPN?
Как правило, да, если вы не нарушаете ToS (читы, подмена клиента). Но турниры могут закреплять регион регламентом — уточняйте.
6) Как выбрать локацию VPN?
Ориентируйтесь на фактические метрики: RTT, p95 джиттер, вечерние потери. Города-хабы (Франкфурт, Амстердам, Чикаго, Сингапур) — частые фавориты.
7) Что важнее: пинг или джиттер?
Для «ощущения» игры — джиттер. Стабильные 35 мс лучше, чем пляшущие 20–45 мс.
8) Как настроить MTU правильно?
Тест ping с DF и увеличением payload до первого «Frag needed». Выставьте MTU чуть ниже порога, учитывая заголовки. Проверьте еще раз под вечерней нагрузкой.
9) Нужен ли мне полный туннель на все приложения?
Не обязательно. Часто лучше policy routing: игра и Discord в VPN, стрим и апдейты — мимо, чтобы не мешать друг другу.
10) Можно ли комбинировать два VPN для надежности?
Двойное шифрование — лишняя задержка и сложности. Гораздо продуктивнее — резервный профиль/узел и автофейловер.
Заключение: резюме и следующие шаги
Вы — система реального времени. Чтобы играть и стримить стабильно в 2026, нужны не «советы наобум», а инженерный подход. Ключевые принципы: выделенный IP и минимальная поверхность атаки, WireGuard или IKEv2 как базовые протоколы, правильный MTU/MSS и анти-буферблоут, разделение игровых и стриминговых потоков, приоритеты QoS, мониторинг 24/7 и резерв. Для матчмейкинга работайте с географией точек выхода и принимайте решения по метрикам, а не по карте. Ваши следующие шаги: 1) провести 3-дневный аудит пинга/джиттера/потерь по прайм-тайму; 2) развернуть VPN с выделенным IP и протестировать 2–3 локации; 3) настроить SQM и Split Tunneling; 4) отработать сценарий failover; 5) завести постоянный мониторинг. Этот стек практик превращает стрима и игрока из заложника обстоятельств в архитектора своей сети. А значит, играете вы, а не сеть играет вами.