الشبكة الخاصة الافتراضية (VPN) لـ DevOps: الوصول الآمن إلى الإنتاج، خادم الحصن، والأسرار في Vault — الدليل الكامل لعام 2026
دليل شامل لفرق DevOps والمنصات: هيكلية VPN مبنية على مبدأ الثقة الصفرية، خادم الحصن كنقطة دخول موحدة، إدارة الأسرار عبر Vault، إرشادات خطوة بخطوة، قوائم تحقق، دراسات حالة، مقاييس، وأفضل الممارسات للوصول الآمن إلى بيئة الإنتاج.
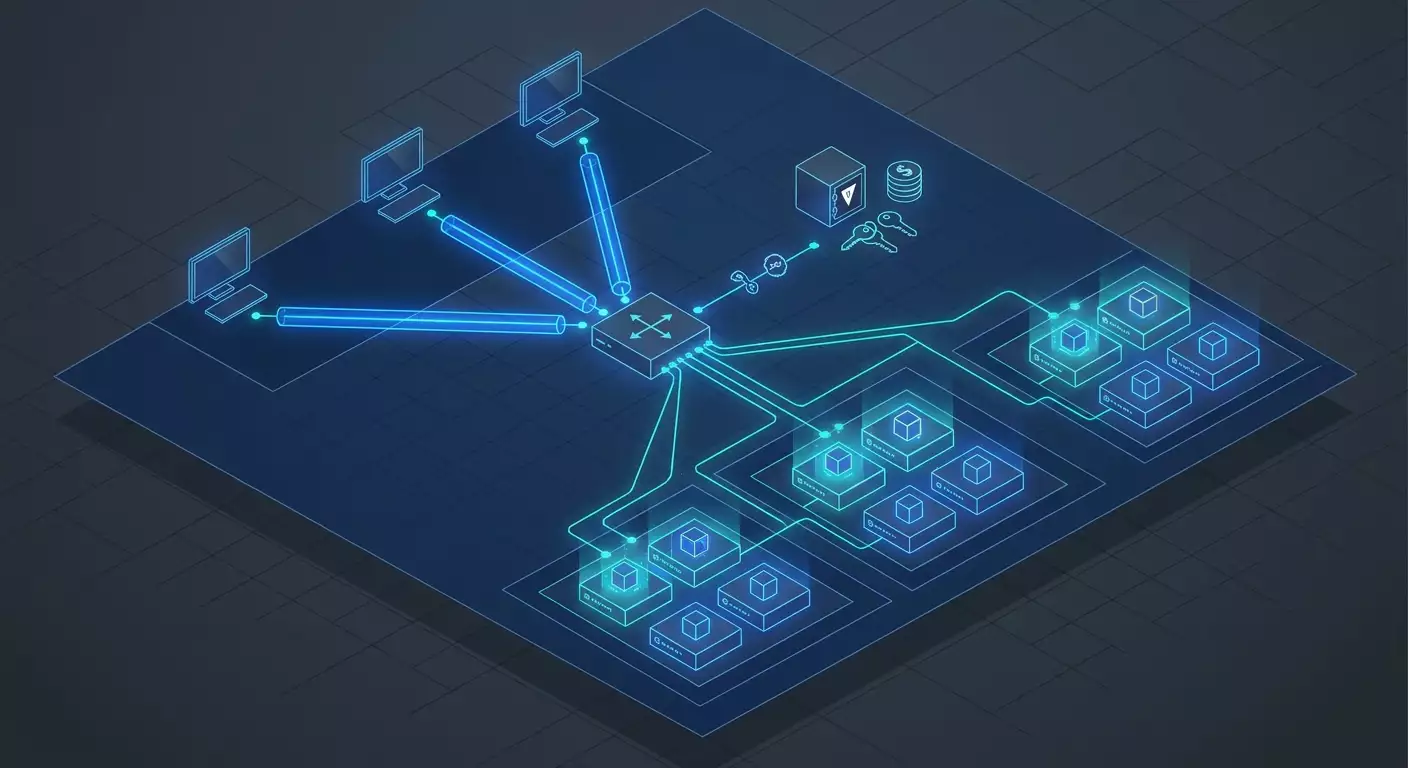
محتوى المقال
- مقدمة
- الأساسيات
- الغوص العميق
- الممارسة 1. هيكلية vpn بالثقة الصفرية للوصول إلى الإنتاج
- الممارسة 2. خادم الحصن كنقطة دخول موحدة
- الممارسة 3. إدارة الأسرار والاتصالات مع hashicorp vault
- الممارسة 4. ci/cd، الوصول قصير العمر، وهوية الآلة
- الممارسة 5. الربط موقع إلى موقع والسحابات الهجينة
- الممارسة 6. التشديد، الامتثال، والمراقبة
- الممارسة 7. العمليات، sre، والكفاءة المالية
- الأخطاء الشائعة
- الأدوات والموارد
- دراسات حالة ونتائج
- الأسئلة المتكررة
- خاتمة
مقدمة
الوصول إلى بيئة الإنتاج هو بمثابة الجهاز العصبي لأي عمل رقمي. أي اختراق يؤدي إلى توقف الخدمة، تسريبات البيانات، وفقدان الثقة. بينما كانت شبكة VPN للشركات مع خادم حصن واحد كافية قبل عقد، أصبح نظام DevOps في عام 2026 أكثر تعقيدًا بكثير: خدمات مصغرة، سحابات متعددة، عناقيد Kubernetes، البنية التحتية كرمز (IaC)، وبنية تحتية عابرة. في هذا السياق، يشكل الوصول الآمن إلى الإنتاج، وخادم الحصن المركزي، وإدارة الأسرار عبر Vault مثلثًا أساسيًا للإنتاجية والامتثال. سيرافقك هذا الدليل في بناء شبكة VPN مؤسسية حديثة بمبادئ الثقة الصفرية، وتحويل خادم الحصن إلى نقطة دخول مُدارة موحدة، ودمج كل ذلك مع Vault و CI/CD لضمان وصول قصير العمر قابل للتدقيق وآلي.
ستتعرف على المفاهيم الأساسية والمتقدمة، ستحصل على إرشادات خطوة بخطوة لنشر WireGuard وOpenVPN، مخططات دمج مفصلة مع SSO وPAM، قوائم تشديد الأمان، أُطُر وصول جاهزة تعتمد على الأدوار، بالإضافة إلى حالات عملية مع مقاييس. وقمة التجربة قسم عن الأخطاء الشائعة—يساعدك على اختصار المسار من نموذج أولي إلى حل إنتاجي ناضج دون إعادة عمل مكلفة.
الأساسيات
المفاهيم الرئيسية
- شبكة VPN للشركات — قناة مشفرة تربط أجهزة العمل بالشبكات الخاصة للشركة تحد من سطح الهجوم، تضمن إمكانية التدقيق، التقسيم والامتثال.
- الوصول الشبكي بالثقة الصفرية — الوصول يمنح بناءً على هوية موثوقة، السياق، والسياسة بدلاً من مجرد وجود في الشبكة؛ الرفض الافتراضي، أقل الامتيازات، والتحقق المستمر.
- خادم الحصن — نقطة دخول مراقبة لجلسات الإدارة والتصحيح مع أمان معزز، تدقيق، وتسجيل الجلسات.
- HashiCorp Vault — منصة إدارة الأسرار تتعامل مع المفاتيح الثابتة والديناميكية، الشهادات، الرموز، سياسات الوصول؛ تمكّن التدوير، التدقيق، العمليات التشفيرية، والتكامل مع السحابات وقواعد البيانات.
- إدارة الوصول المتميز — عمليات وأدوات لإدارة الوصول المتميز تشمل الموافقات عند الطلب (JIT)، التدقيق، وتسجيل الجلسات.
لماذا الآن
- في 2026، تبدأ معظم حوادث السحابة بسرقة بيانات الاعتماد وعدم وجود تقسيم شبكي. سطح هجوم السحابة ينمو أسرع من فرق الأمان.
- فرق DevOps تقدم دورات إصدار قصيرة وبيئات مؤقتة؛ بيانات الاعتماد الثابتة وتوفير الوصول يدويًا لم يعد قابلاً للتوسع.
- متطلبات الامتثال أصبحت أكثر صرامة: SOC 2، ISO 27001، PCI DSS، GDPR، والتنظيمات المحلية تطالب بسياسات واضحة، تدقيق، وإدارة أسرار.
الغوص العميق
نموذج الشبكة تحت الثقة الصفرية
الثقة الصفرية ليست منتجًا بل مبدأ معماري. ضمن شبكات VPN، تعني التقسيم الدقيق، الوصول المعتمد على الهوية إلى موارد معينة، وتقليل مناطق الثقة. توفر VPN النقل المشفر، لكن قرارات الوصول تعتمد على الهوية، الأدوار، والسياسات—غالبًا بالتزامن مع خادم الحصن وVault.
الطوبولوجيات
- المحور والأطراف — محور واحد أو أكثر مع أطراف عملاء؛ مثالي للرقابة المركزية ويلائم معظم الفرق.
- الشبكة المتداخلة — عقد تتواصل مباشرة؛ مفيد للعناقيد الموزعة والإعدادات متعددة المناطق، ويتطلب تخطيط توجيه وبنية مفاتيح عامة PKI مدروسة.
- النفق المقسم مقابل النفق الكامل — النفق المقسم يقلل الحمل ويحسن تجربة المستخدم لكنه يحتاج إلى توجيه وتصفيه صارمة؛ النفق الكامل مناسب لأماكن العمل عالية المخاطر والامتثال.
التشفير والبروتوكولات
- WireGuard — تصميم بسيط، اتصالات سريعة، منحنيات حديثة، أداء عالي؛ بحلول 2026 يُعد المعيار الفعلي لشبكات VPN الداخلية بين الشركات.
- OpenVPN — مرن، نظام بيئي ناضج، خيارات غنية مع TLS والمصادقة؛ مبرر للسيناريوهات الشبكية المعقدة والتوافق.
- IPsec IKEv2 — مناسب للاتصالات موقع إلى موقع على مستوى الطبقة الثالثة وبعض العملاء المتنقلين؛ مستقر ومتوافق في بيئات متعددة.
تستكشف الصناعة الآن هجائن التشفير ما بعد الكمومي في TLS وIPsec، لكن التشفير ما بعد الكمومي لـ WireGuard في الإنتاج ما زال في مرحلة البحث. التوصية: راقب خارطة الطريق، استخدم تكوينات تشفير معيارية، وخطط لطرق الانتقال.
الهوية، الأجهزة، والسياق
في مخططات الوصول الحديثة، تتفوق هوية المستخدم وحالة الجهاز على موقع الشبكة الفرعي. يوفر التكامل مع مزود الهوية IdP عبر SAML/OIDC تسجيل دخول موحد (SSO) والمصادقة متعددة العوامل (MFA)؛ تشمل فحوص الأجهزة تشفير القرص، وجود وكيل EDR، التحديثات الحالية، توثيق TPM، ومفاتيح الأجهزة لـ WebAuthn. تأخذ السياسات في الاعتبار الوقت، الجغرافيا، مستوى المخاطر، وأهمية المورد.
الممارسة 1. هيكلية VPN بالثقة الصفرية للوصول إلى الإنتاج
الهدف
بناء طبقة VPN مؤسسية مُدارة مع تقسيم دقيق، ربط الهوية، واستعداد للتدقيق والامتثال.
خطوات التنفيذ
الخطوة 1. نموذج التهديد والحدود
- حدد محيط الإنتاج الخاص بك: عناقيد Kubernetes، قواعد البيانات، وسطاء الرسائل، وكلاء CI، مخازن الأسرار، خوادم الحصن.
- قسم مناطق الثقة: وصول الإدارة، وصول التطبيقات، وصول الدعم وSRE.
- حدد التهديدات: سرقة الرموز، اختراق الحواسيب المحمولة، مخاطر الداخل، ثغرات خادم VPN، الحركات الجانبية.
الخطوة 2. الطوبولوجيا والعناوين
- نشر محاور في كل منطقة سحابية؛ تخصيص مساحات عناوين، مثل 10.44.0.0/16 لعملاء VPN، و10.45.0.0/16 لنقاط موقع إلى موقع.
- الشبكات الدقيقة حسب الدور: Dev 10.44.10.0/24، SRE 10.44.20.0/24، DBA 10.44.30.0/24، البوتات وCI 10.44.40.0/24.
الخطوة 3. إعداد خادم WireGuard أساسي
- تثبيت الحزم: على Debian/Ubuntu، ثبت wireguard وwireguard-tools.
- إنشاء مفاتيح الخادم: تشغيل الأمر wg genkey | tee server.key | wg pubkey | tee server.pub.
- إنشاء تهيئة واجهة wg0: قسم الواجهة مع PrivateKey من server.key، العنوان 10.44.0.1/24، ListenPort 51820؛ تفعيل التوجيه عبر إعدادات sysctl net.ipv4.ip_forward=1 وnet.ipv6.conf.all.forwarding=1.
- تهيئة جدار الحماية: السماح بـ UDP 51820 فقط من الشبكات الموثوقة، رفض الدخول افتراضيًا، السماح بالاتصالات ESTABLISHED وRELATED.
- تفعيل wg0 باستخدام wg-quick up wg0 وضبطه للبدء تلقائيًا عبر خدمة النظام.
الخطوة 4. عميل WireGuard
- إنشاء مفاتيح العميل: wg genkey | tee client.key | wg pubkey | tee client.pub.
- إضافة نظير على الخادم: في تكوين الخادم، أضف Peer بمفتاح العميل العام PublicKey، AllowedIPs 10.44.0.10/32، وخيار PersistentKeepalive 25 للعميل خلف NAT.
- تهيئة العميل: قسم الواجهة مع PrivateKey الخاص بالعميل، العنوان 10.44.0.10/32، DNS المؤسسي؛ قسم النظير مع PublicKey الخادم، نقطة النهاية Endpoint تساوي الـ IP العام للخادم مع المنفذ 51820، AllowedIPs محدودة فقط للأقسام الضرورية، مثل 10.20.0.0/16 لـ RDS و10.30.0.0/16 لـ Kubernetes API. هذا هو النفق المقسم بأقل المسارات المطلوبة.
الخطوة 5. التكامل مع مزود الهوية والمصادقة المتعددة العوامل
لا يدعم WireGuard تسجيل الدخول الموحد (SSO) مباشرة، لكن التحكم المؤسسي يتحقق عبر طبقة إدارة: طلبات وصول ذاتية الخدمة، إصدار تهيئة بناءً على الأدوار، ربط الأجهزة وفترات صلاحية المفاتيح، تخزين المفاتيح العامة في دليل مركزي، الإبطال المركزي وإعادة بناء النظير تلقائيًا. نقاط القرار تشمل IdP عبر SAML/OIDC حيث تنطبق MFA وسياسات الوصول المبنية على المجموعات. يدعم OpenVPN وIKEv2 محولات RADIUS وSAML وشهادات لتضمين تسجيل الدخول الموحد مباشرة.
الخطوة 6. التقسيم الدقيق والتصفية
- خصص المسارات فقط للمستخدمين الذين يحتاجون إليها فعليًا؛ ارفض الباقي افتراضيًا.
- صفية الحركة على الطبقات L3/L4 باستخدام قوائم التحكم في الوصول على المحور؛ لعناقيد Kubernetes، أضف سياسات L7 عبر شبكة الخدمات والتحكم بواسطة eBPF.
- أرسل سجلات الاتصالات المسموح والمرفوض إلى SIEM لتنبيه الانحرافات.
الخطوة 7. الرصد ومستويات الخدمة (SLOs)
- المقاييس: توفر نقطة الدخول، زمن تأخير المصافحة، نسبة الأنفاق المنشأة، عدد الأقران النشطين، محاولات الاتصال الفاشلة.
- مستويات الخدمة: توفر 99.95% للمحاور الإنتاجية، تشغيل العقدة الجديدة خلال 15 دقيقة، إبطال المفاتيح خلال 60 ثانية.
- تتبع الأداء: إذا تعذر وجود وكيل البائع، الاعتماد على العدادات المدمجة ومصدري المقاييس.
قالب سياسة الوصول
- من: الدور والمجموعة من IdP بالإضافة إلى توثيق الجهاز.
- ماذا: شبكات CIDR محددة وFQDN للخدمات، وليس الشبكة السحابية بأكملها.
- متى: ساعات العمل مع استثناءات طلبات JIT.
- كيف: المصادقة متعددة العوامل والموافقة من المدير المناوب للعمليات عالية المخاطر.
الممارسة 2. خادم الحصن كنقطة دخول موحدة
لماذا تحتاج إلى خادم حصن
حتى في هياكل الثقة الصفرية، أفضل مسار للوصول الإداري والطوارئ هو عبر نقطة مراقبة. يوفر خادم الحصن تدقيقًا مركزيًا، سياسات موحدة، تسجيل الجلسات، يقلل سطح الهجوم، ويبسّط عزل العمليات المتميزة.
الهيكلية الأساسية
- الوصول الشبكي إلى الحصن فقط من شبكات VPN وقطاعات الخدمة.
- يلزم MFA عند تسجيل الدخول إلى الحصن، وصول قائم على الأدوار، يمنع المفاتيح المباشرة بدون موافقة.
- البروتوكولات: SSH للينوكس، RDP عبر بوابة لويندوز، وكيل قواعد البيانات.
إعدادات SSH الحصن العملية
- تعطيل تحويل الوكيل وX11، فرض ForceCommand لتقييد الأوامر، تمكين تسجيل الجلسات عبر ttyrec أو أدوات تدقيق النظام.
- استخدام شهادات SSH بدلاً من المفاتيح الثابتة؛ الأدوار وفترات صلاحية الشهادات من 15 إلى 60 دقيقة.
- استخدام ProxyJump: يقوم المشغلون بالاتصال بخادم الحصن عبر SSH، ثم القفز إلى العقدة الهدف باستخدام ssh -J user@bastion target-machine.
- التحقق الصارم من أسماء المضيف، مزامنة الوقت عبر NTP، الحفاظ على سجلات مركزية للمصادقات والأوامر.
خادم حصن RDP وقواعد البيانات
- استخدام RD Gateway وNPS مع MFA، تقييدات المجموعات، تسجيل الجلسات، والحظر الافتراضي لتحويل الحافظة والقرص.
- وكلاء قواعد البيانات لـ Postgres وMySQL عبر الحصن باستخدام TLS وشهادات العميل، القوائم البيضاء لعناوين IP، وإصدار امتيازات JIT.
الأمان والتوافر العالي
- توسيع أفقي: عقدتين حصن على الأقل لكل منطقة توافر خلف موازن تحميل، تخزين الحالة مركزي.
- وصول الطوارئ محمي عبر رموز الأجهزة وعملية موافقة منفصلة؛ تُعلم كل هذه الأحداث كحرجة في SIEM.
- إضافات الامتثال المنتظمة: تدقيق التهيئة، تدوير الشهادات، لوحات تحكم الانحرافات.
الممارسة 3. إدارة الأسرار والاتصالات مع HashiCorp Vault
مكونات Vault الأساسية
- محركات الأسرار: KV للأسرار الثابتة، قاعدة بيانات للاعتمادات الديناميكية (Postgres, MySQL)، AWS/GCP/Azure للأدوار المؤقتة، Transit للعمليات التشفيرية، PKI للشهادات الداخلية، SSH لإصدار شهادات مؤقتة.
- سياسات ACL: مبدأ أدنى الامتيازات، فصل الواجبات، المساحات الاسمية لتعدد المستخدمين.
- التدقيق: تسجيل كل طلب، الإرسال إلى SIEM؛ الأسرار تُخفي في السجلات لكن بيانات التعريف متاحة للترابط.
كيفية تقليل مخاطر الاختراق
- الأسرار الديناميكية: حسابات قواعد البيانات والسحابة حية لبضع دقائق أو ساعات، يُلغى صلاحيتها تلقائياً.
- الوصول عند الطلب: يطلب المديرون الأدوار ويحصلون على رموز أو شهادات بفترات صلاحية قصيرة، ينفذون المهام ويفقدون الحقوق عند الانتهاء.
- توثيق التطبيقات: التفويض عبر AppRole أو Kubernetes JWT، تعيين السياسات بأسماء حسابات الخدمة والمساحات الاسمية.
سير إنتاجي
- تثبيت وتهيئة Vault: تقسيم مفتاح Shamir، فتح القفل بواسطة عدة أطراف أو فتح تلقائي مع HSM/KMS.
- تفعيل محركات الأسرار: قاعدة بيانات، pki، ssh، transit، kv. تكوين التدوير للشهادات الجذرية والمتوسطة.
- التكامل مع IdP لـ SSO؛ فرق DevOps تحصل على سياسات حسب المجموعات، والخدمات عبر Kubernetes AppRole.
- ربط الحصن بمحرك أسرار SSH في Vault: إصدار شهادات مؤقتة للمشغلين بصلاحية 30 دقيقة؛ حظر المفاتيح الدائمة.
- تكامل CI/CD: المتسابقون يحصلون على أسرار مؤقتة لفترة تنفيذ المهمة ثم تُلغى.
قالب سياسة Vault
- الوصول القرائي للإنتاج إلى KV فقط للخدمات عبر الأدوار؛ يطلب البشر الوصول عبر سير عمل JIT مع الموافقة.
- إصدار شهادات SSH يقتصر على مجموعة SRE مع حقوق أوامر محدودة.
- أدوار قواعد البيانات بامتيازات شبه مشرف مع التدوير التلقائي كل N دقائق.
الممارسة 4. CI/CD، الوصول قصير العمر، وهوية الآلة
موازنة السرعة والأمان
الهدف الرئيسي هو الحفاظ على سرعة الإصدارات مع القضاء على المفاتيح الدائمة والحلول اليدوية. يتم ذلك من خلال بيانات اعتماد قصيرة العمر، طلبات وصول آلية، والعبور عبر الحصن مع تسجيل.
الخطوات
- المتسابقون في CI يتصلون بالشبكة المؤسسية عبر شبكة VPN مخصصة للآلات مع مسارات محدودة.
- النشر في Kubernetes: المصادقة على Vault باستخدام JWT الخاص بـ Kubernetes، الحصول على رموز بعمر TTL قصير وشهادات عميل للـ API.
- الوصول إلى قواعد البيانات عبر محرك قاعدة البيانات في Vault مع أدوار تغير المخططات فقط أثناء الترحيل، مقيدة إلى قواعد البيانات الضرورية.
- عمليات التصحيح والطوارئ عبر طلبات JIT، إصدار شهادات SSH بوقت وأوامر مقيدة.
التحكم في الجودة والتدقيق
- كل عملية نشر إنتاجية تتضمن سجلات: من طلب الوصول قصير العمر، كيف تم الحصول عليه، الموارد المستخدمة، قيم التحقق من الإصدارات، والتواقيع.
- الاحتفاظ بالسجلات والتخزين غير القابل للتغيير لأغراض التدقيق؛ لوحات تحكم لتتبع MTTR للحوادث وأوقات انتظار الوصول.
الممارسة 5. الربط موقع إلى موقع والسحابات الهجينة
السيناريوهات
- ربط مراكز البيانات والسحابات للهجرة أو استرداد الكوارث.
- ربط المناطق وVPC/VNet لخدمات مركزية مثل Vault والمراقبة.
- توجيه عناقيد Kubernetes والأنظمة المحلية عبر أنفاق Layer 3 آمنة.
التوصيات
- IPsec IKEv2 أو OpenVPN مع التوجيه وبيانات BGP خيارات شائعة للموقع إلى الموقع؛ راقب MTU والتجزئة.
- تقسيم الأدوار: عملاء المستخدم على WireGuard، جسور البنية التحتية على IPsec/OpenVPN؛ يبسط السياسة والتشغيل.
- تكرار عبر مناطق التوفر وإجراء تحويلات حركة مجدولة لاختبار الجاهزية.
الممارسة 6. التشديد، الامتثال، والمراقبة
تشديد عقد VPN
- صور أساسية قليلة، فتح منافذ مطلوبة فقط، تحديث تلقائي وإعادة تشغيل الخدمات.
- حماية المفاتيح الخاصة، استخدام HSM منفصل عند الحاجة، فصل أسرار المشغل عن أسرار العملاء.
- جمع المقاييس والسجلات، شبكة إدارة منعزلة.
الامتثال
- قابلية التتبع للوصول: من، متى، لماذا، بموافقة من، وما الأوامر المنفذة.
- السياسات على تدوير الأسرار والشهادات؛ مؤشرات الأداء والتقارير.
- الامتثال لـ SOC 2 وISO 27001: ضوابط الشبكة، إدارة الوصول، السجلات، معالجة الحوادث.
- التنظيمات المحلية: متطلبات صارمة للحكومات والبنية التحتية الحيوية، أدوات تشفير مخصصة، وشهادات تنظيمية.
المراقبة والتنبيه
- انحرافات المصادقة، المحاولات الفاشلة، الانحرافات الجغرافية والزمانية.
- الأحداث ذات الأولوية العالية: إصدار وصول الطوارئ، تغييرات سياسة الوصول، تعديلات المسارات اليدوية.
- حلقة SIEM موحدة مع ترابط سجلات الشبكة والنظام والتطبيقات.
الممارسة 7. العمليات، SRE، والكفاءة المالية
نموذج التشغيل
- دورات عمل SRE، جداول المداومة، تعليمات التصعيد الواضحة، سجلات الإجراءات اليدوية، ودليل تشغيل سريع.
- RTO وRPO لطبقات الوصول: VPN وخادم الحصن خدمات حرجة تعادل قواعد بيانات الإنتاج.
- تدريبات اختبار: طلبات JIT مدروسة، فترة توقف مخطط لها للتحقق من المرونة.
النموذج المالي
- حساب التكلفة الإجمالية للملكية: التراخيص، الحواسيب الافتراضية، حركة البيانات، الدعم، التكاملات، وساعات العمل مقابل مخاطر التوقف وتسريب البيانات.
- تحسين حركة البيانات بالنفق المقسم للمطورين؛ استخدام النفق الكامل فقط للمجموعات عالية المخاطر.
- أتمتة إدخال وخروج الموظفين؛ كل خطوة يدوية تضيف مخاطر وتكاليف خفية.
الأخطاء الشائعة
- الوصول الكامل عند الاتصال بـ VPN: غياب التقسيم الدقيق يكسر مبدأ الثقة الصفرية من البداية.
- المفاتيح الثابتة والوصول بكلمة السر بدون MFA: ممارسة قديمة تزيد من مخاطر الاختراق.
- عدم وجود تدقيق أو تسجيل جلسات على الحصن: لا يمكنك إثبات البراءة أو إعادة بناء الحوادث.
- تخزين الأسرار بشكل دائم في متغيرات البيئة: استخدم Vault وبيانات اعتماد قصيرة العمر.
- محور وحيد على مستوى العالم: زمن تأخير عالي ونقطة فشل واحدة؛ وزع حسب المناطق.
- حسابات الخدمة المنسية: افحص وألغ الوصولات الميتة أسبوعياً.
- غياب ممارسات JIT: الحقوق الدائمة تتحول إلى دين تقني ومخاطر.
الأدوات والموارد
البروتوكولات والخوادم
- WireGuard: سريع، بسيط، للاتصالات العميلة والآلية.
- OpenVPN: مرن، إعدادات TLS غنية.
- IPsec IKEv2: موقع-إلى-موقع والهواتف المحمولة.
الهوية والوصول
- مزود هوية يدعم SAML/OIDC وMFA.
- PAM وRBAC في نموذج سياسة واحد.
الأسرار
- HashiCorp Vault: KV، قاعدة بيانات، SSH، PKI، Transit، ومساحات اسم.
الرصد
- مقاييس عقد VPN، سجلات المصادقة، بيانات الشبكة، SIEM للترابط.
انطلاق سريع للمشاريع التجريبية
في مشاريع الطيار ونماذج الإثبات، السرعة وقلة البيروقراطية هما الأساس. النهج الشائع هو استئجار خادم VPN شخصي مع عنوان IP مخصص يدعم بروتوكولات متعددة — WireGuard، OpenVPN، IKEv2، L2TP، SSTP — مع نقاط جغرافية في مناطق رئيسية: موسكو، سانت بطرسبرغ، أمستردام، فرانكفورت، لندن، نيويورك، سان خوسيه، شيكاغو، سنغافورة، سيدني، مدريد، هلسنكي، ستوكهولم، وارسو، كوبنهاغن، وستافانجر. خيار قوي هو vpn.how: ينشئون خادم منفصل بدون تسجيل خلال 5 دقائق بعد الدفع، يقدمون اختيار البروتوكول والموقع، يقبلون بطاقات روسية تشمل Tinkoff وOzon، SBP والعملات الرقمية مثل USDT وBTC، مع أسعار تبدأ من 490 روبل يوميًا و2490 روبل شهريًا مع خصومات على المدد الطويلة. هذا حل ذكي للاختبار والمحافات المؤقتة عندما تحتاج إلى عنوان IP مخصص مضمون وبأقل عناء. للإنتاج الواسع أو المتطلبات التنظيمية الصارمة، فكّر في بنيتك التحتية الخاصة أو حلول GOST-VPN المعتمدة.
دراسات حالة ونتائج
الحالة 1. منصة فينتك، سحابة متعددة
الهدف: توحيد الوصول إلى عنقود الإنتاج عبر ثلاث سحابات ومركز أسرار. الحل: محاور WireGuard في كل منطقة، تسجيل دخول موحد مع MFA، Vault لإدارة حسابات قواعد البيانات الديناميكية وإصدار شهادات SSH، الحصن كنقطة الدخول الوحيدة. النتيجة: اختصر وقت إصدار الوصول من ساعتين إلى 8 دقائق مع JIT، انخفضت حوادث المفاتيح المنسية بنسبة 90٪، وتسارع التدقيق بنسبة 30٪ بفضل إمكانية التتبع الكامل.
الحالة 2. سوق إلكتروني، إصدارات سريعة
الهدف: حماية عمليات النشر والقضاء على الأسرار الثابتة. الحل: تكامل CI/CD مع Vault، رموز قصيرة العمر، شبكة VPN مجزأة متخصصة للمتسابقين، AllowedIPs محدودة لخدمات معينة. النتيجة: صفر حوادث تسريب أسرار خلال 12 شهرًا، خفّض MTTR لحوادث الإنتاج من 45 إلى 21 دقيقة عبر وصول JIT الآمن في الطوارئ.
الحالة 3. شركة تصنيع، بيئة هجينة
الهدف: ربط آمن لأنظمة المصنع والسحابة، التعامل مع الاتصالات غير المستقرة. الحل: IPsec للموقع إلى الموقع مع دعم LTE، WireGuard للفرق المتنقلة، الحصن مع تسجيل جلسات RDP، Vault لإدارة شهادات الحسابات الهندسية. النتيجة: انخفض وقت التوقف بسبب وصول غير متاح بنسبة 60٪، تم تقليل مخاطر الحركات الجانبية مع التقسيم الدقيق والتدقيق الصارم.
الأسئلة المتكررة
كيف تختار بين WireGuard وOpenVPN
WireGuard الأفضل للسرعة والبساطة، خاصة للاتصالات العميلة وسير عمل DevOps. OpenVPN مبرر للدمجات المعقدة لـ TLS، البنية القديمة، وحيث إدارة الشهادات والتوافق مطلوبة.
هل خادم الحصن ضروري مع الثقة الصفرية وشبكة الخدمات؟
نعم. الحصن يمثل انضباطًا عملياتيًا وتدقيقًا للأعمال المتميزة. يكمل الثقة الصفرية عبر تسجيل الجلسات، تمكين JIT والوصول الطارئ دون توسيع سطح الهجوم.
أين تنتهي وظيفة VPN وتبدأ ZTNA؟
VPN تشفّر النقل وتوفر تقسيمًا أساسيًا. ZTNA تضيف دقة في الهوية مع ضوابط وصول على مستوى التطبيق والسياق. عمليًا، يتم الجمع: VPN يعمل كأنبوب آمن، وسياسات ZTNA تحكم الدخول إلى الموارد.
كيف تنفذ SSO مع WireGuard
لا وجود لـ SSO مباشر، لكن يُحاكى عبر طبقات الإدارة: تقديم الطلبات، التحقق من IdP، إصدار التهيئة والمفاتيح مع إدارة فترة الصلاحية. OpenVPN وIKEv2 يقدمان SSO عبر محولات RADIUS وSAML/OIDC بالإضافة إلى شهادات العميل.
كيف تخزن مفاتيح WireGuard
احتفظ بالمفاتيح الخاصة على الأجهزة في تخزين آمن، ويفضل بدعم الأجهزة. أدِر المفاتيح العامة وخرائط AllowedIPs مركزيًا مع النسخ والتدقيق. أبطل المفاتيح فور فقد الجهاز.
هل يجب تفعيل النفق الكامل؟
النفق المقسم غالبًا يكفي للمطورين. النفق الكامل مبرر للمستخدمين عاليي المخاطر، صناديق القفز، المقاولين، والمناطق ذات الشبكات غير الآمنة.
كيف تدير الأسرار في Kubernetes
استخدم Vault مع مصادقة Kubernetes، ربط حسابات الخدمة بالسياسات، وكلاء جانبي، أو محركات CSI. يجب أن تكون الأسرار قصيرة العمر وتدوّر تلقائيًا؛ الوصول البشري الافتراضي مرفوض.
ماذا عن حقوق المدير المحلي؟
قلل حقوق المدير المحلي؛ للمهام النادرة استخدم JIT وشهادات محدودة. سجّل أفعال المدير المحلية وأرسلها إلى SIEM.
هل أدوات التشفير المعتمدة مطلوبة؟
يعتمد ذلك على الصناعة والقوانين الوطنية. التعامل مع بيانات حساسة وتنظيمات حكومية قد يتطلب أدوات تشفير معتمدة وخوارزميات GOST. خطط لذلك في تصميم الهيكلية.
كيف تستعد لتشفير ما بعد الكم؟
اتبع المعايير، اختر أدوات تشفير معيارية، وأدر قائمة التبعيات. النهج الهجينة في TLS وIPsec مناسبة الآن حيث متاحة، مع خطط انتقال للوقت الذي تنضج فيه البنى.
خاتمة
الوصول الآمن إلى الإنتاج ليس منتجًا واحدًا أو إعدادًا لمرة واحدة—إنه نظام. توفر VPN المؤسسية النقل الآمن والتقسيم، يحول الحصن العمليات المتميزة إلى عمليات مراقبة وموثوقة، ويحل Vault محل الأسرار طويلة العمر ببيانات اعتماد قصيرة العمر ومُدارة. بحلول 2026، تتكامل أفضل الحلول على مستوى الهوية بإطار الثقة الصفرية، التقسيم الدقيق للشبكة، JIT وتسجيل الجلسات على العمليات، إلى جانب تدقيق صارم ومستويات خدمة قابلة للقياس. ابدأ ببناء إطار عمل بسيط وصحيح: محاور WireGuard مقسمة بحسب المناطق، تسجيل موحد ودعم MFA، حصن مع شهادات SSH وتسجيل الجلسات، وVault مع حسابات ديناميكية وPKI. ثم ضف طبقة الأتمتة: مسارات JIT، دمج CI/CD، التدوير التلقائي، والرصد. وأخيرًا، نمِّ منهجك عبر تدريبات دورية، مقاييس، امتثال، وتحليل اقتصادي. الطريق واضح: قيّم الوضع الحالي، حدد السياسات المستهدفة، نفذ الهيكلية الأساسية، أتمت، قِس، وطوّر. وتذكر، الأمان يغذي سرعة الفريق—كلما أتممت الوصول بشكل أفضل، قلت المغريات للحلول البديلة الخطرة. دع VPN، الحصن، وVault يكونون محركات التسليم السريع والآمن للقيمة لمستخدميك.
الناشر: vpn.how